찾아보고 싶은 뉴스가 있다면, 검색
검색
최근검색어
  • AI 보안 대응
    2026-10-13
    검색기록 지우기
  • 광학
    2026-10-13
    검색기록 지우기
  • 무료 배포
    2026-10-13
    검색기록 지우기
  • 신재생
    2026-10-13
    검색기록 지우기
  • 이동장
    2026-10-13
    검색기록 지우기
저장된 검색어가 없습니다.
검색어 저장 기능이 꺼져 있습니다.
검색어 저장 끄기
전체삭제
총 547 건
  • “생활환경 피해”-“영향 최소화”…창원 양덕동 AI 데이터센터 두고 입장차

    “생활환경 피해”-“영향 최소화”…창원 양덕동 AI 데이터센터 두고 입장차

    경남 창원시 마산회원구 양덕동에 추진되는 80㎽ 규모 인공지능(AI) 데이터센터 건립을 두고 환경단체가 우려를 제기하고 나섰다. 창원시는 전력·용수 공급과 환경 영향에 대한 입장을 밝혔다. 마산창원진해환경운동연합은 25일 기자회견을 열고 양덕동 대규모 데이터센터 건립 계획을 전면 백지화하라고 창원시에 촉구했다. 환경운동연합은 양덕동 974-15번지 일원에 추진되는 이 사업이 총사업비 1조원대, 수전 용량 80㎽ 규모의 초대형 데이터센터라며 전력·용수 사용에 따른 지역 부담과 주민 생활환경 피해를 우려했다. 특히 80㎽ 규모의 막대한 전력 사용으로 지역 전력 수급에 부담이 생길 수 있고, 인공지능 데이터센터 냉각 과정에서 상당한 용수가 필요해 공공자원 고갈로 이어질 수 있다고 주장했다. 사업 예정지가 주거지와 학교 등이 밀집한 도심 생활권과 가깝다는 점도 지적했다. 인근 메트로시티와 양덕 한일유앤아이 등 대단지 아파트를 비롯해 학교와 학원가, 마산고속버스터미널, 신세계백화점, 롯데마트, 창원NC파크 등 주요 생활시설과 가까워 소음과 열섬, 비상 발전기 가동에 따른 대기오염 등이 주민 건강과 생활환경에 영향을 줄 수 있다는 것이다. 환경운동연합은 미국 등 해외 데이터센터 밀집 지역에서 전력망 부담과 전기요금 상승, 소음, 송전망 확충 등을 둘러싼 주민 갈등이 발생하고 있다며 사업을 재검토해야 한다고 주장했다. 또 사업 주체인 ㈜삼공퍼센트의 대규모 자금 조달 능력에 의문을 제기하며 전력·용수 수급 계획과 환경 피해 저감 방안을 주민들에게 공개할 것을 요구했다. 환경운동연합은 “기업의 투자 유치 실적에만 치우쳐 시민들이 겪을 고통과 사회적 비용을 외면해서는 안 된다”며 “양덕동 AI 데이터센터 건립을 위한 행정 절차를 중단하고 주민 안전과 환경권을 최우선으로 보장해야 한다”고 촉구했다. 창원시는 전력과 용수 공급에 문제가 없도록 사전 검토를 거쳤으며, 향후 인허가 과정에서도 환경과 주민 생활에 미치는 영향을 면밀히 살피겠다고 밝혔다. 시에 따르면 이 사업은 지난 2월 19일 전력계통영향평가를 거쳐 전력 공급이 가능하다는 사전 절차를 밟았다. 용수 역시 인근 용수관로를 통한 공급이 가능한 것으로 검토됐다. 주거지와 학교 등이 가까워 건강권과 환경권 침해가 우려된다는 주장에 대해서는 사업 예정지가 봉암공단과 마산자유무역지역 등 산업시설에 인접한 공장용지라는 점을 설명했다. 시는 향후 관련 인허가 과정에서 사업자가 방음벽과 저소음 냉각 장비, 전자파 차폐 등 법적 기준을 적용해 주변 영향을 최소화할 계획이라고 밝혔다. 해외 데이터센터 사례를 두고는 데이터센터를 일률적으로 제한하기보다는 전력 공급과 용수·대기·소음 등 환경 영향을 관리하면서 지역경제 효과를 함께 고려하는 방향으로 대응하고 있다고 설명했다. 창원시는 “해외 사례를 참고하면서 국내 관련 법령과 기준, 사업 예정지의 산업시설 인접성 등 지역 여건을 종합적으로 고려해 사업 적정성을 검토하고 협의해 나가겠다”고 밝혔다. 그러면서 시는 데이터센터 건립에 따른 지역경제 효과도 기대했다. 대규모 투자에 따른 지방세수 확충과 지역경제 활성화는 물론 전력망과 통신망 등 기반 시설 확충, 보안·네트워크 등 전문 기술 분야 일자리 창출, 공단 내 IT 기업 유치 등을 통해 지역 산업 생태계 확대에 이바지할 수 있다는 설명이다. 양덕동 데이터센터 건립을 둘러싸고 전력·용수 공급과 환경 영향, 주민 생활권 보호 등을 둘러싼 우려가 제기된 만큼 향후 인허가 과정에서 주민 의견을 어떻게 반영할지가 주요 과제가 될 전망이다.
  • 쿠도커뮤니케이션, 인천항 통합방호 훈련서 ‘안티드론·통합관제’ 기술 선보여

    쿠도커뮤니케이션, 인천항 통합방호 훈련서 ‘안티드론·통합관제’ 기술 선보여

    AI·ICT 전문기업 쿠도커뮤니케이션㈜(대표 김용식)은 지난 20일 인천항 연안여객부두에서 열린 ‘2026 을지연습 국가중요시설 통합방호 및 시설피해복구 대응훈련’ 현장에 참여해 안티드론 및 통합관제 관련 기술과 주요 장비를 선보였다고 밝혔다. 이번 훈련은 국가중요시설인 인천항에서 발생할 수 있는 다양한 위기 상황에 대한 대응 역량과 비상대비태세를 점검하기 위해 마련됐다. 해양수산부를 비롯해 인천항만공사, 인천지방해양수산청, 해양경찰청, 군·경·소방 등 22개 유관기관 관계자 약 250명이 참여했다. 훈련에서는 사이버 공격으로 인한 항만물류시설 마비, 국제여객터미널 복합테러, 미사일 피격에 따른 주요 시설 복구 등 고강도 복합 상황을 가정해 실전 같은 대응 역량을 점검했다. 특히 최근 심각한 안보 위협으로 떠오른 군집드론과 무인기 공격에 대비한 맞춤형 방어 및 피해 복구 훈련이 올해 처음으로 추가되어 대응 범위를 한층 넓혔다. 쿠도커뮤니케이션은 인천지방해양수산청과 인천항만공사가 추진한 총 58억원 규모의 ‘인천항 안티드론 및 통합관제장비 구매·설치 사업’을 수주해 시스템 구축을 완료했으며, 현재 인천항에서 본격 운영 중이다. 인천항 안티드론 시스템은 드론 탐지 레이더, EO/IR(전자광학·적외선) 카메라, RF 기반 탐지 장비 및 대응 장비 등 다양한 기술을 연계한 통합형 체계로 구성됐다. 항만 주변 공중 영역에서 발생할 수 있는 드론 위협을 탐지·식별하고 관련 상황을 신속하게 파악해 대응할 수 있도록 지원한다. 항만은 선박과 여객터미널, 물류시설 등 주요 기반시설이 밀집해 있고 넓은 수역과 공중 영역을 함께 관리해야 하는 만큼 일반 시설과 차별화된 보안·관제 환경이 요구된다. 최근에는 드론을 활용한 불법 촬영과 정찰, 주요 시설 접근 등 새로운 형태의 공중 위협이 증가하면서 탐지부터 상황 인지, 대응까지 연계할 수 있는 통합 안티드론 체계의 중요성도 높아지고 있다. 쿠도커뮤니케이션은 이번 훈련 현장에서 인천항에 구축·운영 중인 안티드론 및 통합관제 시스템의 기술 역량과 주요 장비를 선보이며, 국가중요시설의 공중 위협 대응을 위한 최신 항만 보안·관제 기술을 소개했다. 특히 이날 현장을 찾은 남재헌 해양수산부 차관은 쿠도커뮤니케이션 부스를 방문해 전시된 안티드론 관련 기술과 주요 장비를 살펴봤다. 쿠도커뮤니케이션 관계자는 “드론을 활용한 위협이 다양해지면서 항만과 같은 국가중요시설에서는 개별 장비를 넘어 탐지·식별·관제·대응을 유기적으로 연계할 수 있는 통합적인 보안체계가 중요해지고 있다”며 “인천항 안티드론 및 통합관제 시스템 구축·운영 경험과 그동안 축적해 온 항만 보안 기술력을 바탕으로 국가 주요 기반시설의 안전 강화를 위한 기술과 사업 역량을 지속 확대해 나가겠다”고 말했다. 한편, 쿠도커뮤니케이션은 그동안 다수의 해양수산청 항만종합감시시스템 상황실 구축 및 고도화 사업을 성공적으로 수행하며 항만 보안 및 관제 분야에서 독보적인 기술력과 노하우를 쌓아왔다. 향후에는 이러한 역량을 바탕으로 인공지능(AI) 기반 보안·관제 기술을 고도화하고, 항만을 비롯한 국가 주요 기반시설의 지능형 위협에 선제적으로 대응할 수 있는 통합 보안 솔루션 사업을 더욱 적극적으로 확장해 나갈 방침이다.
  • [포착] 中 긴장할 신무기?…F-35 속 대형 미사일 정체는

    [포착] 中 긴장할 신무기?…F-35 속 대형 미사일 정체는

    미 해군이 F-35 스텔스 전투기 내부에 숨겨 운용할 수 있는 차세대 장거리 공대공미사일을 처음 공개했다. 기존 미사일보다 훨씬 큰 몸체를 갖췄지만 F-35C 내부 무장창에 들어가는 모습까지 공개돼 눈길을 끈다. 중국이 장거리 공대공미사일 전력을 빠르게 확대하는 가운데 미군이 다시 공중전 사거리 경쟁에 나섰다는 분석이 나온다. 22일(현지시간) 미국 항공전문매체 에비에이션위크와 군사전문매체 더워존(TWZ)에 따르면 미 해군은 이날 네바다주 리노에서 열린 ‘테일훅 심포지엄’에서 신형 장거리 공대공미사일(LRAAM) AIM-424 ‘맬리스’의 존재를 공개했다. 현재 비행시험을 진행하고 있으며 F/A-18E/F 슈퍼호넷과 F-35C, 차세대 함재기 F/A-XX에 탑재할 예정이다. 미 해군은 AIM-424가 해군과 해병대 항공전력의 사거리와 치명성, 전투 효율을 높이기 위한 차세대 무기라고 설명했다. 다만 구체적인 성능과 실전 배치 일정 등은 작전 보안을 이유로 공개하지 않았다. 개발에는 미국 방산업체 RTX가 참여하고 있다. 함께 공개한 사진은 이 미사일의 크기를 단적으로 보여준다. 지난 1일 촬영한 미 해군 사진에는 AIM-424 한 발이 F-35C 내부 무장창에 들어가 있다. 무장창 문에는 현재 미군이 널리 사용하는 AIM-120 암람 공대공미사일이 달려 있어 두 무기의 크기 차이도 확인할 수 있다. 미 해군은 지난 4월 시험 당시 F/A-18E 슈퍼호넷에 AIM-424 4발을 장착한 모습도 공개했다. 즉 스텔스 전투기의 내부 무장뿐 아니라 기존 함재 전투기의 외부 무장으로도 운용하는 구상이다. AIM-120보다 훨씬 커…F-35 내부에 숨겨 쏜다 AIM-424의 정확한 사거리는 아직 베일에 싸여 있다. 에비에이션위크는 이 미사일이 2단 구조를 채택했으며 현재 주력인 AIM-120보다 능력이 크게 향상되고, 최근 공개된 초장거리 공대공미사일 AIM-174B보다도 사거리와 성능이 뛰어날 가능성이 있다고 전했다. 2단 구조는 발사 초기 미사일을 강하게 가속한 뒤 별도의 추진단을 이용해 더 먼 거리까지 비행시키는 방식이다. TWZ는 AIM-424가 AIM-120은 물론 차세대 AIM-260보다 눈에 띄게 크며 극장거리 교전을 겨냥한 무기라고 분석했다. 특히 F-35C 내부 무장창 탑재가 확인됐다는 점이 중요하다. 스텔스 전투기는 미사일을 날개 아래에 달면 레이더 반사 면적이 커져 은밀성이 떨어질 수 있다. AIM-424를 내부에 숨긴 채 운용하면 F-35C가 스텔스 성능을 유지하면서 더 먼 거리의 적 항공기를 먼저 공격할 수 있다. 미 해군은 AIM-424의 구체적인 표적도 밝히지 않았다. 다만 장거리 공대공미사일은 적 전투기뿐 아니라 공중조기경보기와 공중급유기, 지휘통제기처럼 상대 공군의 작전을 뒷받침하는 고가치 항공기를 먼 거리에서 노리는 데 유리하다. 中 PL-17 등 장거리 미사일에 맞불…항모 방어거리 넓힌다 AIM-424 개발 배경에는 중국의 빠른 장거리 미사일 전력 확대가 있다는 분석이 나온다. 중국군은 이미 J-16 전투기에 초장거리 공대공미사일 PL-17을 탑재할 수 있는 능력을 확보하고 있다. 미 국방부도 중국군 전력 평가에서 J-16이 PL-17을 운용할 수 있다고 지적했다. TWZ는 중국과의 공대공미사일 격차를 좁히고 오히려 앞서가는 것이 미 국방부의 주요 과제로 떠올랐다고 분석했다. 미군이 개발 중인 AIM-260 역시 중국의 PL-15와 PL-17 같은 장거리 공대공무기에 대응하기 위한 무기로 꼽힌다. 미 해군에는 항공모함 방어라는 과제도 있다. 에비에이션위크는 중국이 사거리 1000해리(약 1850㎞)가 넘는 공중발사 대함탄도미사일과 순항미사일을 갖추면서 미 해군이 적 발사 항공기를 더 먼 거리에서 제거해야 하는 압박을 받고 있다고 짚었다. 결국 AIM-424는 단순히 전투기끼리의 미사일 사거리를 늘리는 데 그치지 않는다. F-35C 같은 스텔스 함재기가 적 전투기나 장거리 대함미사일을 싣고 접근하는 항공기를 보다 먼 곳에서 차단한다면 미 항공모함 전단의 방어 범위도 그만큼 넓어진다. 다만 AIM-424는 아직 시험 단계다. 미 해군이 사거리와 속도, 유도체계, 실전 배치 시기를 공개하지 않은 만큼 실제 성능과 중국 장거리 공대공미사일에 대한 우위 여부는 향후 시험과 배치 과정을 더 지켜봐야 한다.
  • 반딧불이버스, 달빛야장으로 더 재밌어질 ‘서울의 밤’

    반딧불이버스, 달빛야장으로 더 재밌어질 ‘서울의 밤’

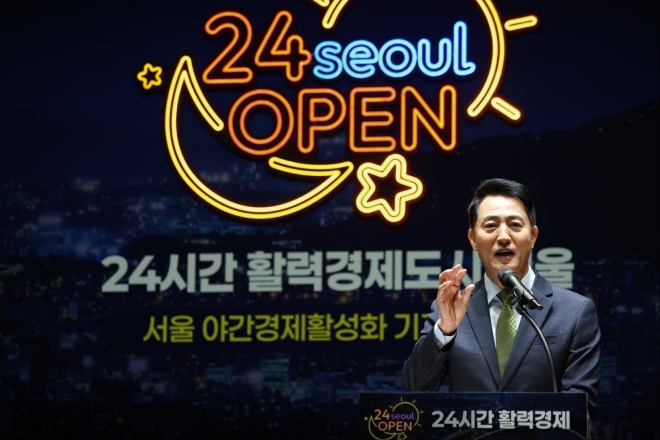
    10월부터 홍대와 광화문, DDP, 명동, 강남 등 서울에서 밤이 더 즐거운 핫스폿들을 잇는 심야 ‘반딧불이버스’가 운행된다. 기존 심야(N)버스가 도심과 주거지를 연결하는 것과 달리 반딧불이버스는 야간 명소와 지하철 역 등 거점을 잇는다는 점이 다르다. 오세훈 서울시장은 20일 시청에서 이런 내용의 ‘24시간 활력경제도시 서울’ 구상을 발표하고 오후 6시부터 이튿날 오전 6시까지 ‘서울형 야간경제’를 추진한다고 밝혔다. 오 시장은 “시민의 저녁을 더 풍요롭게 하고 그 활력을 골목과 지역 경제의 기회로 연결하겠다”고 설명했다. 시민과 관광객이 늦은 시간에도 운동과 문화, 여가를 즐길 수 있도록 시간을 확장하는 한편, 야간 콘텐츠를 확충해 골목상권의 소비를 확대하는 정책이다. 이를 통해 5년 뒤 연간 야간 소비 5조원을 추가 창출하고 외국인 관광객 3000만명을 유치하며 소상공인 야간매출 비중을 50% 이상으로 늘리는 것이 목표다. 퇴근 후에도 충분히 운동할 수 있도록 학교·공원 체육시설 269곳을 자정까지 개방한다. 지하철 유휴 공간을 활용한 ‘펀스테이션’을 18곳으로 확대하고, 현재 19곳인 수변공간 ‘서울 물빛나루’는 2030년까지 40곳으로 늘린다. 주 1회 야간 개방하는 시립박물관·미술관 8곳은 다음 달부터 주 5일 오후 9시까지 야간 운영하고, 동대문디자인플라자(DDP)·남산·광화문·한강을 4대 야간 랜드마크로 육성한다. 노인복지관과 종합사회복지관을 평일 주 2회 저녁까지 개방한다. 골목상권과 연계한 ‘서울 달빛야장’도 5곳에서 2028년까지 25곳으로 넓힌다. 또 노포와 골목맛집을 발굴하고 공간 개선과 브랜딩, 마케팅을 함께 지원해 지역마다 특색 있는 야간명소로 육성한다. 심야 인프라와 안전 관리도 대폭 강화한다. 주요 거점에는 인공지능(AI) 인파 감지 폐쇄회로(CC)TV와 응급의료 대응체계를 구축하고 광역예방순찰대와 ‘서울보안관’을 투입해 순찰을 강화한다. 오 시장은 “서울의 밤을 더 쉽게 찾고 더 오래 즐길 수 있도록 만들겠다”며 “이러한 변화가 상권을 살리고 관광객을 머물게 하는 서울의 새로운 성장 동력이 될 것”이라고 강조했다.
  • 운동·문화부터 심야버스까지…서울시 ‘야간경제’ 본격화

    운동·문화부터 심야버스까지…서울시 ‘야간경제’ 본격화

    서울시는 시민의 저녁시간을 문화·체육·관광·상권 활성화로 연결하는 ‘서울형 야간경제’를 본격 추진한다고 20일 밝혔다. 오세훈 시장은 이날 ‘24시간 활력경제도시 서울’을 발표하며 “시민의 저녁을 더 풍요롭게 하고 그 활력을 골목과 지역 경제의 기회로 연결하겠다”고 밝혔다. 이를 통해 5년 내 연간 야간소비 5조원 추가 창출, 외국인 관광객 3000만명 유치, 소상공인 야간매출 비중 50% 이상을 달성하고자 한다. 우선 퇴근 후에도 충분히 운동할 수 있도록 시·자치구와 학교·공원 체육시설 269곳을 최대 자정까지 개방한다. 지하철 유휴 공간을 활용한 ‘펀스테이션’(Fun Station)을 18곳으로 확대하며 수변공간 ‘서울 물빛나루’는 현재 19곳에서 2030년까지 40곳으로 늘린다. 주 1회 야간 개방하는 시립 박물관·미술관 8곳은 다음 달부터 주 5일 오후 9시까지 야간 운영하며 동대문디자인플라자(DDP)·남산·광화문·한강은 4대 야간 랜드마크로 육성한다. 골목상권과 연계한 ‘서울 달빛야장’도 5곳에서 2028년까지 25곳으로 넓힌다. 노포와 골목맛집을 발굴하고 공간 개선과 브랜딩, 마케팅을 함께 지원해 지역마다 특색 있는 야간명소로 육성한다. 심야 인프라와 안전 관리도 대폭 강화한다. 10월부터 주요 야간명소를 잇는 심야 ‘반딧불이버스’를 운행한다. 주요 거점에는 인공지능(AI) 인파 감지 폐쇄회로(CC)TV와 응급의료 대응체계를 구축하고 광역예방순찰대와 ‘서울보안관’을 투입해 순찰을 강화한다. 유동인구가 많은 지역에는 청결기동대 150명을 배치한다. 아울러 ‘야간경제 활성화 기본조례’를 제정하고 9월 ‘서울야간경제위원회’를 출범해 제도적 기반을 다진다. ‘야간경제 상생특구’를 추진해 랜드마크의 활력이 주변 상권으로 퍼지도록 돕고 ‘서울 나이트 맵’으로 정보 접근성을 확대한다. 정책 성과는 생활인구·매출 등 빅데이터로 분석해 신속히 보완·확대할 계획이다. 오 시장은 “서울의 밤을 더 쉽게 찾고 더 오래 즐길 수 있도록 만들겠다”며 “이러한 변화가 상권을 살리고 관광객을 머물게 하는 서울의 새로운 성장 동력이 될 것”이라고 강조했다.
  • LGU+, 기업 보안사업 본격 나선다

    LGU+, 기업 보안사업 본격 나선다

    “통신사가 보안을 하는 게 낯설지 않은 시대가 올 겁니다. 지금의 물음표가 느낌표로 바뀌는 거죠.” 최종보 LG유플러스 엔터프라이즈사업혁신그룹 보안사업담당은 지난 12일 서울 코엑스에서 열린 ‘제20회 국제 시큐리티 콘퍼런스(ISEC 2026)’에서 이같이 말했다. 통신사의 역할이 단순한 네트워크 연결을 넘어 기업의 데이터와 업무 환경을 보호하는 쪽으로 넓어질 것이라는 의미다. 재택근무와 클라우드 이용이 늘면서 과거처럼 회사 내부망만 지키는 방식으로는 보안을 담보하기 어려워졌다는 판단도 깔려 있다. 최 담당은 “장소는 더 이상 중요하지 않고 누가 접속하느냐가 중요하다”고 강조했다. 결국 회사 시스템에 접속하는 사람이 누구인지 확인하고, 그에 맞는 권한을 부여하는 ‘아이덴티티 관리’가 보안의 출발점이라는 설명이다. LG유플러스는 이를 위해 통합 계정관리 서비스 ‘알파키’를 자체 개발했고, 네트워크와 보안을 한 번에 관리하는 ‘U+SASE’, 준비 중인 AI 보안 서비스 ‘세이프 AI’로 사업 범위를 넓히고 있다. 기존 통신사가 방화벽이나 가상사설망(VPN) 같은 외부 보안 솔루션을 회선과 함께 판매하는 데 주력했다면, LG유플러스는 서비스 기획부터 구축·운영까지 직접 맡는 ‘통신사 네이티브 보안’을 내세운다. 네트워크와 인터넷데이터센터(IDC)를 직접 운영하면서 고객의 데이터가 오가는 경로와 업무 환경을 함께 이해한다는 점을 차별화 요소로 삼았다. 최 담당은 통신망과 IDC에 보안을 결합하면 고객이 클라우드나 외부 서비스에 접속하는 과정까지 한데 관리할 수 있다고 설명했다. AI 확산은 보안 사업의 새 수요도 만들고 있다. 최 담당은 AI를 활용한 공격이 늘어나는 동시에 AI로 취약점을 찾고 대응하는 기술도 함께 발전하고 있다며 “AI를 활용한 보안(AI for Security)과 AI 자체를 보호하는 보안(Security for AI)이 함께 중요해지고 있다”고 설명했다. 이어 올해 보안사업의 방향과 로드맵을 제시했다면 내년부터는 LG유플러스가 집중할 핵심 보안 영역과 구체적인 성과를 보여주겠다는 계획을 밝혔다.
  • 경기도의회 미래과학협력위원회, 2026 국제 시큐리티 컨퍼런스서 경기도 기업관 방문

    경기도의회 미래과학협력위원회, 2026 국제 시큐리티 컨퍼런스서 경기도 기업관 방문

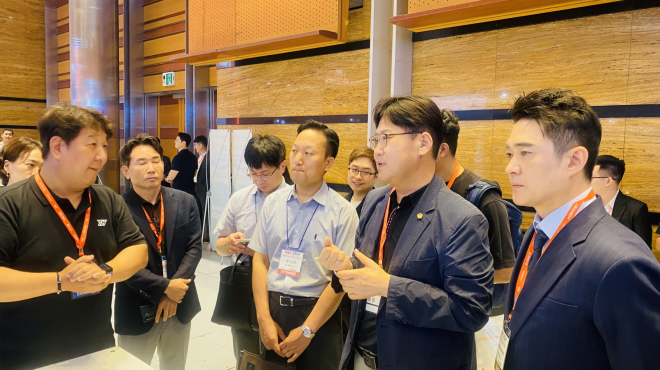
    경기도의회 미래과학협력위원회(위원장 김태형, 더불어민주당, 화성5)가 국제 사이버보안 콘퍼런스를 찾아 도내 보안 기업들의 기술 경쟁력을 살펴보고 정책적 지원 방안을 모색했다. 미래과학협력위원회는 8월 12일 서울 코엑스에서 열린 ‘ISEC 2026 제20회 국제 시큐리티 콘퍼런스’를 방문해 경기도 소재 기업관을 참관하고, 최신 사이버보안 기술 발전 현황과 산업 동향을 점검했다. 이날 현장 방문에는 김태형 위원장을 비롯해 오남석 부위원장(국민의힘, 비례), 전석훈 의원(더불어민주당, 성남3) 등이 참석했다. 위원들은 도내 보안 관련 기업 부스를 돌아보며 핵심 기술과 제품을 시연받고, 기업 관계자들로부터 현장의 애로사항과 산업 활성화를 위한 건의사항을 청취했다. 특히 인공지능(AI) 기반 보안 솔루션 및 정보보호 기술을 비롯해 생성형 AI와 AI 에이전트 도입 확대에 따른 신종 보안 위협 대응 기술을 집중 파악했다. 이를 통해 AI 기술 고도화에 따른 사이버보안 환경의 변화 흐름과 도내 관련 산업의 대응 실태를 종합적으로 검토했다. 위원회는 이번 참관을 바탕으로 도내 보안 기업의 기술 수준과 경영 여건을 다각도로 확인했으며, 경기도가 AI 및 사이버보안 산업의 주도권을 확보하기 위해 필요한 정책·제도적 지원책을 다듬어 갈 계획이다. 김태형 위원장은 “AI 기술이 행정과 산업 전반으로 빠르게 확산되면서 새로운 사이버 위협에 대한 선제적 대응과 정보보안의 중요성이 더욱 커지고 있다”며 “이번 현장 방문을 통해 경기도 소재 보안 기업의 기술력과 현장의 목소리를 직접 확인한 만큼, 도내 기업들이 기술 경쟁력을 높이고 성장할 수 있도록 의회 차원의 정책적 지원을 강화하겠다”고 밝혔다. 한편, 올해로 20회를 맞이한 ISEC(International Security Conference)는 국내외 보안 전문가와 기업·기관이 집결하는 대표적인 국제 사이버보안 전문 콘퍼런스다. 올해 행사는 ‘AI로 구현하는 자율 보안의 미래’를 주제로 8월 11일부터 12일까지 양일간 서울 코엑스에서 진행됐다.
  • HDC랩스, 독자 AI ‘모티프 3’ 기반 AI 운영 Copilot 개발 착수…AI Ops 시장 공략

    HDC랩스, 독자 AI ‘모티프 3’ 기반 AI 운영 Copilot 개발 착수…AI Ops 시장 공략

    - Splunk와 AI Agent 결합… 장애 분석부터 대응까지 운영 자동화 구현- 금융권 데이터센터를 시작으로 스마트빌딩·AIoT 플랫폼 등 적용 범위 확대 HDC랩스(대표이사 이준형)가 국가 프로젝트로 진행 중인 독자 AI 파운데이션 모델 ‘모티프(Motif) 3(beta)’를 활용해 AI Agent 기반 ‘AI 운영 Copilot’ 개발에 본격 착수했다고 밝혔다. ‘AI 운영 코파일럿’은 서버 및 보안 시스템에서 발생하는 대규모 데이터를 AI가 실시간으로 분석해 이상 징후를 감지하고, 원인 파악 및 대응 가이드를 운영자에게 제시하는 솔루션이다. HDC랩스는 머신 데이터(비정형 데이터) 분석·시각화 플랫폼인 스플렁크(Splunk)와 AI 에이전트를 결합해 장애 탐지, 원인 분석, 대응 방안 제안은 물론 반복적인 운영 업무까지 자동화하는 차세대 AI Ops(AI Operations) 플랫폼을 구축할 계획이다. 개발에 앞서 HDC랩스는 AI 운영 코파일럿의 실제 환경 적용 가능성을 검증하기 위해 자체 성능 평가를 진행했다. 사용자가 일상적인 한국어로 입력한 질문을 스플렁크 전용 검색 명령어인 SPL(Search Processing Language)로 얼마나 정확하게 변환하는지 확인하는 방식이다. 동일한 한국어 질의 200문항을 대상으로 ▲문법 정확성 ▲실제 실행 가능 여부 ▲질문 의도와의 일치도 ▲보안 안전성 등 4개 항목을 평가한 결과, 단발 응답 기준 ChatGPT 기반 루나서비스와 딥시크 최신 모델은 각각 약 85점을 기록했다. 반면 모티프 3(beta)에 HDC랩스의 자체 최적화 기술을 적용한 모델은 87점을 기록한 것으로 나타났다. 이번 평가 항목은 2026년 8월 기준 HDC랩스 내부 기준에 따라 실제 스플렁크 환경에서 진행됐으며, 생성된 SPL이 오류 없이 실행되는지 여부를 중점 검증했다. AI 운영 Copilot은 기존 운영 방식과 달리 로그 데이터를 실시간 추적해 시스템 상태(CPU·메모리 이상, DDoS 공격 가능성 등)를 자연어로 안내하고 필요한 조치 방안을 제안한다. 향후에는 자연어 질의를 SPL로 변환하는 기능을 넘어 장애 원인 분석(Root Cause Analysis), 이상 징후 탐지, 보안 위협 예측, 운영 보고서 작성, ITSM 티켓 생성, 운영 절차(Runbook) 실행, 승인 기반 자동 조치 등 반복 업무를 단계적으로 자동화할 예정이다. 회사 측은 파트너사와 협력해 금융권 데이터센터 및 기업 전산센터를 시작으로 스마트빌딩, AIoT 플랫폼, AI CCTV 통합관제, 제조·산업 인프라 분야로 적용 범위를 단계적으로 확대해 나갈 계획이다.
  • 포어스카우트, NAC를 넘어 IT·OT·IoT 통합 자산 보안 플랫폼으로 확장

    포어스카우트, NAC를 넘어 IT·OT·IoT 통합 자산 보안 플랫폼으로 확장

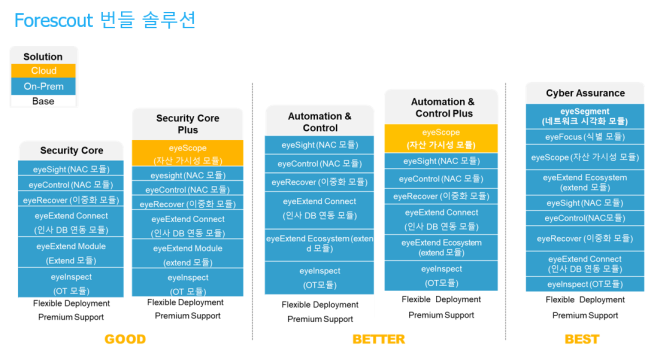
    AI·ICT 전문기업 쿠도커뮤니케이션㈜(대표 김용식)이 포어스카우트(Forescout)의 통합 플랫폼 라이선스를 기반으로, 기업 고객의 IT·OT·IoT 전 영역에 걸친 가시성 확보와 강력한 보안 운영 체계 구축을 지원한다고 밝혔다. 기업의 네트워크에는 임직원 PC와 서버뿐 아니라 BYOD 단말, 프린터, CCTV, 네트워크 장비, 생산설비, PLC·HMI, 센서와 각종 스마트 기기까지 다양한 자산이 연결된다. 그러나 IT와 OT, IoT 영역이 서로 다른 도구와 조직으로 관리되면서 실제로 어떤 자산이 연결돼 있고, 어떤 상태이며, 어느 자산부터 조치해야 하는지 한눈에 파악하기 어려운 문제가 지속돼 왔다. 포어스카우트는 이러한 과제를 해결하고자 기존의 전통적 네트워크 접근제어(NAC)를 넘어선 통합 플랫폼 전략을 펼치고 있다. 기업 내 모든 연결 자산을 실시간으로 식별·분류하고 위험도를 평가해 정책별로 통제하는 방식아다. 현재 이 플랫폼은 관리형 및 비관리형 자산은 물론 IT, OT, IoT, 의료기기 환경까지 폭넓은 가시성을 제공하며, 다양한 네트워크 및 보안 솔루션과 연동해 대응 프로세스를 자동화하도록 설계됐다. 포어스카우트 번들 라이선스는 필요한 기능을 개별 제품 단위로 각각 도입하는 방식에서 벗어나, 고객의 보안 목적과 환경에 맞춰 자산 가시성, NAC, OT·IoT 모니터링, 위험 평가, 네트워크 세분화, 외부 보안 솔루션 연동 및 기술지원 등을 하나의 구성으로 설계하는 방식이다. 이를 통해 고객은 복잡한 라이선스 관리 부담을 줄이고, 현재 필요한 기능부터 시작해 향후 보안 범위를 단계적으로 확장할 수 있다. 포어스카우트 플랫폼의 운영 흐름은 단순하다. 먼저 네트워크에 연결된 자산을 찾아내고, 해당 자산이 PC인지 서버인지, 생산설비인지 IoT 기기인지 구분한다. 이후 운영체제, 보안 설정, 취약점, 통신 상태와 같은 정보를 종합해 위험도를 판단하고, 기업 정책에 따라 접근 제한, 네트워크 분리, 담당자 알림, 다른 보안 시스템을 통한 추가 조치로 연결한다. 특히 생산공장과 물류센터, 데이터센터, 연구시설처럼 업무용 IT 장비와 운영기술(OT) 장비가 함께 존재하는 환경에서는 단일 화면에서 자산 현황과 위험을 확인할 수 있다는 점이 중요하다. 보안 담당자는 서로 다른 시스템의 정보를 일일이 대조하지 않고도 미확인 장비, 오래된 운영체제, 정책을 위반한 단말, 비정상 통신을 보이는 설비 등을 우선순위에 따라 확인할 수 있다. 이번 번들 라이선스 전환은 기존 NAC 기능을 축소하거나 대체하는 개념이 아니다. NAC를 통합 플랫폼의 주요 기능으로 유지하면서 자산 인텔리전스, OT·IoT 가시성, 위험 기반 대응, 정책 자동화와 연동 기능을 함께 활용할 수 있도록 범위를 넓히는 전략이다. 고객은 조직의 보안 성숙도와 사업 우선순위에 따라 필요한 기능을 선택하고, 향후 추가 요구가 발생하면 동일한 플랫폼 안에서 확장할 수 있다. 기업 고객이 기대할 수 있는 주요 효과는 다음과 같다. 쿠도커뮤니케이션은 금융, 제조, 공공, 유통, 의료 등 전 산업군의 고객을 대상으로 포어스카우트의 기존 운영 환경 및 신규 요구사항을 면밀히 분석할 방침이다. 이를 바탕으로 고객사별 자산 규모와 보안 목표에 최적화된 번들 구성을 제안할 계획이다. 아울러, 기존 라이선스에서 번들형으로 전환하는 고객이 서비스 중단 리스크 없이 단계적으로 플랫폼 활용도를 극대화할 수 있도록 전문적인 기술 검토와 전환 설계 지원을 아끼지 않을 예정이다. 포어스카우트는 에이전트 설치에 대한 의존도를 낮춘 방식과 다양한 제조사 환경을 지원하는 개방형 연동 구조를 바탕으로, 기업이 보유한 보안·IT 운영 도구의 데이터를 연결하고 자산 가시성과 대응 효율을 높이는 데 초점을 맞추고 있다. 이를 통해 기업은 단순한 NAC 구축을 넘어, 연결 자산 전반을 지속적으로 파악하고 위험을 줄이는 통합 보안 운영 체계를 마련할 수 있다.
  • 카메라로 ‘삑삑’ 데이터 중국에 전송…英 해군 최정예 특수부대 해상드론 파문 [핫이슈]

    카메라로 ‘삑삑’ 데이터 중국에 전송…英 해군 최정예 특수부대 해상드론 파문 [핫이슈]

    영국 해군의 정찰용 해상 드론에 장착된 중국제 카메라가 관련 데이터를 중국에 보냈다는 주장이 제기돼 파장이 커지고 있다. 영국 일간 텔레그래프는 9일(현지 시간) 해상 드론 ‘K3 스카우트’(Scout)에 장착된 카메라가 중국 IP 주소로 비밀리에 데이터를 전송해 온 사실이 드러났다고 보도했다. 영국 방산 스타트업 크라켄 테크놀로지가 개발한 K3 스카우트는 지난 3월부터 영국 해병대와 최정예 특수부대(SBS)가 도입해 운용 중이다. 보도에 따르면 드론에 대한 관계 당국의 조사 결과 장착된 카메라가 기기가 정상 작동하고 인터넷에 연결되어 있음을 알리는 신호인 ‘하트비트 신호’ 데이터를 중국의 특정 IP 주소로 전송했다는 사실이 드러났다. 이 카메라에는 중국산 부품이 일부 사용됐으며 크라켄은 보안에 대해 보증을 한 제3자로부터 카메라를 공급받은 것으로 알려졌다. 영국 국방부는 카메라에 대한 보안 우려가 제기되자 해당 카메라의 모든 인터넷 연결을 차단했다. 국방부 측은 “철저한 조사 결과 국방부 데이터나 시스템이 외부로 접근되거나, 손상되거나, 전송되었다는 증거는 발견되지 않았다”고 밝혔다. 그러나 보안 전문가들은 기본적인 메타데이터조차도 장비의 위치, 운영 일정, 장치 활성화 시간 등의 정보를 드러낼 수 있다고 경고했다. 특히 이번 사건으로 영국 정부가 전통 함정과 무인 수상정을 통합해 전투 능력을 현대화하는 것을 목표로 추진 중인 비하이브(BeeHive) 프로젝트에도 큰 타격을 줄 것으로 분석됐다. 이는 군함과 인공지능(AI) 기반의 무인 수상정(드론)을 결합해 해군 전투 능력을 현대화하는 프로젝트다. 한편 K3 스카우트는 정찰, 구조, 침투, 정밀 타격 등 다양한 현대 해전에 대응할 수 있도록 개발된 해상 드론으로 최대 시속 100㎞로 약 1200㎞까지 이동이 가능하다. 영국 국방부는 약 1230만 파운드(약 235억 원)를 들여 총 20대 도입을 확정했으며 3월부터 차례대로 배치돼 실전 운용 및 훈련에 투입해왔다.
  • SK쉴더스 EQST, 글로벌 AI 보안 역량 입증…데프콘34 AI CTF서 글로벌 5위

    SK쉴더스 EQST, 글로벌 AI 보안 역량 입증…데프콘34 AI CTF서 글로벌 5위

    AI Village에서 열린 CTF서 전 세계 200여 개 팀 중 최종 5위데프콘 34 CTF 본선서 글로벌 최정상 해커들과 공격 방어 역량 겨뤄 SK쉴더스(대표 민기식)는 자사 화이트해커 그룹 EQST(Experts, Qualified Security Team, 이큐스트)가 미국 라스베이거스에서 열린 세계 최대 해킹·보안 컨퍼런스 ‘데프콘(DEF CON) 34’의 AI Village에서 열린 CTF(Capture The Flag)에서 글로벌 200여 개 팀 가운데 최종 5위를 기록했다고 10일 밝혔다. 데프콘은 전 세계 해커와 보안연구자들이 모여 최신 해킹 기술과 보안 위협을 공유하는 세계 최대 규모의 해킹·보안 컨퍼런스다. 올해는 AI, 자동차, 암호화폐 등을 주제로 38개 빌리지가 운영되는 등 사이버보안 전 분야의 최신 기술과 연구 성과가 공유됐다. EQST(이큐스트)는 이번 AI CTF에서 한국 참가팀 가운데 유일하게 톱5에 이름을 올려 AI 에이전트를 기반으로 한 보안 문제 해결 역량과 세계적 수준의 AI 보안 기술력을 입증했다. 이와 함께 데프콘 34 CTF 본선에도 진출해 글로벌 최정상급 보안 전문가들과 실전 공격·방어 기량을 겨뤘다. EQST가 참가한 AI CTF는 주어진 AI 모델을 기반으로 침투테스트를 수행하는 AI 에이전트를 구성하고, 이를 활용해 보안 문제를 해결하는 방식으로 진행됐다. 사람이 공격 과정을 일일이 수행하는 기존 CTF와 달리, AI 에이전트가 문제를 분석하고 공격 방법을 선택해 플래그(Flag) 획득을 시도하도록 만드는 것이 특징이다. 참가팀들은 AI 모델을 기반으로 에이전트의 구조와 프롬프트를 제작하고, 문제 해결 과정과 공격 전략을 설계하는 역량을 겨뤘다. EQST는 문제 유형 별 AI모델을 최적화하고 에이전트의 행동방식을 조정하며, 배점과 난이도를 분석해 공략 순서를 결정하는 등 다양한 전략을 적용했다. 특히 AI 에이전트가 스스로 취약점을 탐색하고 공격을 수행할 수 있도록 설계하는 과정에서 AI 모델에 대한 이해와 침투테스트 경험, 보안 문제 분석 능력을 종합적으로 발휘했다. 그 결과 전 세계 200여 개 참가팀 가운데 최종 5위에 오르며 AI 기술을 활용한 공격 및 보안 문제 해결 역량을 확인했다. 이번 대회를 통해 EQST는 에이전틱 AI(Agentic AI)를 활용한 새로운 공격 방식과 향후 발생할 수 있는 보안 위협을 실전 환경에서 경험했다. 대회에서 확인한 AI 에이전트의 공격 전략과 문제 해결 사례는 향후 AI 서비스와 모델의 취약점 연구, AI 레드팀 및 보안 대응 기술 고도화에 활용할 계획이다. EQST는 AI CTF와 함께 데프콘의 대표 프로그램인 데프콘 34 CTF 본선에도 참가했다. 데프콘 CTF는 전 세계 최정상급 보안 전문가들이 참가해 실력을 겨루는 국제 해킹대회로, 올해 예선에는 686개 팀이 참가했으며 이 가운데 12개 팀만이 본선에 진출했다. SK쉴더스 EQST(이큐스트)와 네이버클라우드, 루비야랩, 핀란드 H-T8로 구성된 국제 연합팀도 본선 무대에 올라 글로벌 보안 전문가들과 경쟁을 펼쳤다. 본선은 공격·방어(Attack and Defense)와 킹 오브 더 힐(King of the Hill, KOTH)을 결합한 방식으로 진행됐다. 참가팀들은 상대 팀 시스템의 취약점을 찾아 공격해 플래그를 획득하는 동시에 자신의 시스템을 방어하고, KOTH 과제에서는 다른 팀보다 우위를 확보하기 위한 경쟁을 펼쳤다. 공격에 성공하는 것뿐 아니라 발견된 취약점에 대응하면서 서비스의 정상 운영 상태를 유지해야 하는 만큼 취약점 분석과 공격 코드 개발, 패치 및 방어 전략 수립 등을 동시에 수행하는 종합적인 보안 역량이 요구됐다. EQST 구성원은 글로벌 보안 전문가들과 실전 경쟁을 펼치며 새로운 공격 기법과 문제 해결 방식을 경험하고 공격·방어 기술에 대한 연구 경험을 축적했다. EQST는 약 200명 규모의 국내 최대 화이트해커 전문가 집단으로 취약점 연구, 침투 테스트, 악성코드 분석, AI 보안 연구 등 다방면에서 활동 중이다. 최근 AI 레드팀 해킹대회 ‘저지먼트 데이(Judgement Day)’와 ‘드림핵 해킹방어대회 2026’ 우승, R3CTF 2026 2위, ‘미드나이트 선(Midnight Sun) CTF 2026’ 3위 등을 기록하며 우수한 성과를 이어가고 있다. 김태형 SK쉴더스 EQST사업그룹장은 “전 세계 200여 개 팀이 참가한 AI CTF에서 국내 참가팀 중 유일하게 톱5를 기록한 것은 EQST가 축적해 온 AI 보안 기술과 실전 문제 해결 역량을 보여주는 성과”라며 “앞으로도 AI 기술을 활용한 새로운 공격과 보안 위협에 선제적으로 대응할 수 있도록 AI 취약점과 레드팀 연구를 확대하고, 글로벌 수준의 AI 보안 경쟁력을 지속적으로 강화해 나가겠다”고 말했다.
  • AI 시대 도서관의 미래는…WLIC 부산 2026 주요 의제 및 글로벌 연사 소개

    AI 시대 도서관의 미래는…WLIC 부산 2026 주요 의제 및 글로벌 연사 소개

    - 8월 10~13일 부산 벡스코에서 200여 개 전문 강연·학술 세션 진행- AI·사이버보안·기후위기 대응·문화유산 보존·지적 자유 등 글로벌 의제 한자리에- 세계적 석학 기조연설부터 ‘올해의 공공도서관상’·IFLA 회장 세션·차세대 리더 세션까지인공지능(AI) 시대를 맞아 전 세계 도서관 전문가들이 부산에 모여 미래 도서관의 역할과 국제 협력 방안을 논의한다. 국제도서관협회연맹(IFLA)이 주최하고 ‘2026 부산 세계도서관정보대회 국가위원회(정연욱‧차지호 공동조직위원장, 이하 국가위원회)’가 주관하며 문화체육관광부와 부산광역시가 후원하는 ‘2026 부산 세계도서관정보대회(World Library and Information Congress 2026 Busan, 이하 WLIC)’가 오는 8월 10일부터 13일까지 부산 벡스코(BEXCO)에서 열린다. ‘변화를 이끄는 도서관(Libraries Powering Transformation)’을 주제로 열리는 이번 대회는 AI, 정보 접근성, 지속 가능성 등 도서관계가 직면한 주요 과제를 다룬다. 특히 올해 WLIC에서는 200여 개의 전문 강연과 학술 세션이 운영되며, 세계 각국의 전문가들이 연구 성과와 현장 경험을 공유한다. IFLA가 공개한 학술 프로그램에는 ‘도서관의 사이버 보안(Cybersecurity in Libraries)’, ‘AI 시대의 도서관: 혁신, 윤리, 소통의 균형(Libraries in the Age of AI: Balancing Innovation, Ethics, and Human Connection)’ 등 AI 시대의 도서관을 다루는 세션이 다수 포함됐다. 이와 함께 ‘지속 가능한 미래를 위한 기후 리터러시(Climate Literacy for Sustainable Futures)’, ‘위협받는 장서(Collections Under Threat)’, ‘공격받는 도서관과 지적 자유를 위한 세계적 대응(Libraries Under Attack and the Global Fight for Intellectual Freedom)’, ‘움직이는 문화 기억(Cultural Memory in Motion)’ 등 기후 위기와 문화유산 보존, 지적 자유, 지식 접근권을 둘러싼 국제적 현안도 폭넓게 논의된다. 세계 석학 기조연설… AI 시대부터 ‘공존의 도서관’까지 대회 기간 매일 벡스코 오디토리움에서 열리는 기조연설에는 국내외 석학들이 대거 참여한다. 대한민국 차지호 국회의원을 비롯해 미래학자 소하일 이나야툴라(Sohail Inayatullah), 말레이시아 생명공학정보센터 마할레추미 아루자난(Mahaletchumy Arujanan) 사무총장, 핀란드 IFLA 대도시도서관분과 토미 라이티오(Tommi Laitio) 의장 등이 연사로 나선다. 차지호 의원은 10일 개회식 기조연설에서 ‘AI 기본사회: 지속 가능한 미래를 위한 지능 인프라의 재정의(The AI Universal Basic Society: Redefining Intelligence Infrastructure for a Sustainable Future)’를 주제로 AI를 사회의 보편적 공공 인프라로 바라보는 미래상을 제시한다. 소하일 이나야툴라 미래학자는 11일 ‘도서관의 대안적 미래(alternative futures for libraries)’를 주제로 발표한다. 마할레추미 아루자난 사무총장은 ‘도서관, 미디어 그리고 새로운 과학 공유지: 연구와 사회의 연결 (Libraries, Media and the New Science Commons: Connecting Research with Society)’을, 토미 라이티오 의장은 ‘공존의 길 찾기(Navigating Coexistence)’를 주제로 12일 함께 발표한다. 세계 최고 공공도서관은 어디? ‘올해의 공공도서관상’ 부산서 발표 세계 공공도서관의 혁신 사례를 만날 수 있는 ‘IFLA/James Bennett 2026 올해의 공공도서관상(Public Library of the Year Award 2026)’도 주목할 만한 프로그램이다. 10일 오후 2시 30분부터 3시 45분까지 벡스코 오디토리움에서 진행될 예정이다. 이 상은 개방적이고 기능적인 건축 설계와 혁신적인 정보기술(IT), 지역 문화 등을 조화롭게 구현해 새로운 공공도서관의 기준을 제시한 도서관에 수여된다. 11일 오전 9시부터 10시까지 벡스코 301호에서 열리는 ‘IFLA 회장 세션(IFLA President’s Session)’에서는 레슬리 위어(Leslie Weir) IFLA 회장과 테 파에아 파링아타이(Te Paea Paringatai) 차기 회장이 급변하는 환경에서 도서관이 변화를 주도하기 위한 리더십과 협력 방안을 논의한다. 불확실성 시대 도서관협회 전략 공유… 한국 사례 세계에 소개 한국 도서관계의 경험을 세계 전문가들과 공유하는 자리도 마련된다. 11일 오후 1시 45분부터 2시 45분까지 열리는 ‘불확실성 시대의 도서관협회 리더십: 전략, 회복 탄력성 그리고 쇄신(Leading Library Associations Through Uncertain Times: Strategies, Resilience, and Renewal)’ 세션에서는 다양한 불확실성 속에서 도서관협회가 어떻게 변화에 대응하고 전문성을 강화할 것인지 논의한다. 미국, 독일, 레바논, 한국 등 각 지역의 도서관협회 관계자들이 참여해 전략 수립과 운영 사례를 공유한다. 한국에서는 2026 부산 WLIC 국가위원회 부위원장인 연세대학교 이지연 교수가 시민과 사회를 향해 역할을 넓혀 가는 한국도서관협회의 전환 전략을 소개한다. 한국인 ‘차세대 리더’도 세계 무대에 미래 도서관계를 이끌 차세대 전문가들의 목소리를 듣는 ‘차세대 리더 세션- 현재는 우연의 산물이다’(Emerging Leaders Session – The Present is an Accident)도 열린다. IFLA는 세계 도서관·정보 분야에서 성장 가능성과 리더십을 갖춘 전문가들을 ‘차세대 리더(Emerging Leaders)’로 선정해 WLIC 참여와 국제적 교류를 지원하고 있다. 올해는 전 세계에서 16명이 선정됐으며, 대한민국에서는 포산고등학교 송미애 사서교사가 유일하게 이름을 올렸다. 송미애 사서교사는 11일 오후 3시 15분 차세대 리더 세션(Emerging Leaders Session)에서 ‘생성형 AI가 학교도서관의 정보 탐색을 어떻게 변화시키고 있는가(How Generative AI is Changing Information-Seeking in School Libraries)’를 주제로 발표한다. 200여 개 세션에서 ‘변화를 이끄는 도서관’ 해법 모색 WLIC의 전문 프로그램은 IFLA의 각 전문위원회가 세계 각국의 전문가들로부터 발표 제안을 받아 구성하고 있으며, 이번 WLIC 학술 프로그램의 특징은 AI와 같은 신기술뿐 아니라 기후변화, 문화유산, 지적 자유, 정보 접근성, 메타데이터 등 도서관과 사회가 함께 직면한 문제를 폭넓게 다룬다는 점이다. 세션별 세부 일정과 연사, 장소 등 전체 학술 프로그램은 WLIC 2026 공식 홈페이지의 iPLANNER에서 확인할 수 있다.
  • 국내 첫 ‘휴머노이드 로봇 안전인증센터’…2030년 대구에 들어선다

    국내 첫 ‘휴머노이드 로봇 안전인증센터’…2030년 대구에 들어선다

    대구에 국내 최초로 ‘휴머노이드 로봇 안전인증센터’가 건립된다. 국내 로봇 기술의 안전성 검증과 국제표준 기반 인증 체계를 구축하는 핵심 인프라가 될 전망이다. 대구시는 지난 4월 산업통상자원부 공모사업에 선정된 ‘휴머노이드 로봇 안전인증센터 구축사업’의 협약 체결과 착수보고회를 완료하고 본격적인 사업에 착수했다고 5일 밝혔다. 센터는 로봇의 동적 안정성과 인공지능(AI) 신뢰성, 사이버 보안 평가체계를 마련하고 국가로봇테스트필드와 연계해 시험·평가부터 실증, 인증까지 원스톱 지원체계를 갖추게 된다. 센터는 오는 2030년까지 5년간 국비 96억원 등 총 사업비 186억 원을 들여 달성군 국가로봇테스트필드 부지에 조성된다. 사업은 한국로봇산업진흥원이 총괄하며, 고등기술연구원, 대구기계부품연구원, 계명대, 지능형자동차부품진흥원 등 5개 전문기관이 공동 참여한다. 이 사업은 AI 기술 발전과 함께 휴머노이드 로봇 수요가 늘면서 빠르게 강화되는 글로벌 안전·보안 규제에 선제적으로 대응하고자 추진됐다. 유럽연합(EU)의 인공지능법(AI Act)과 사이버복원력법(CRA) 등 해외 진출 장벽에 대비해 국내 기업의 인증 부담을 줄이고 글로벌 경쟁력을 확보하기 위해서다. CRA는 EU 국가에서 유통되는 디지털 요소가 포함된 대부분의 제품에 필수 사이버 보안 요건을 규정한 법이다. 제조업체는 설계 단계부터 보안을 강화하고 시장 출시 후에도 보안 업데이트 및 취약점 대응 의무를 지며 이를 준수하지 않으면 막대한 과징금이 부과된다. 시는 센터 구축이 완료되면 기존 국가로봇테스트필드, AI로봇 글로벌 혁신특구와 연계해 연구개발부터 사업화까지 지원하는 완결형 로봇산업 생태계를 조성할 계획이다. 김태운 대구시 인공지능혁신성장실장은 “국내 최초 휴머노이드 안전인증 거점을 중심으로 관계기관과 협력해 대구를 세계적인 로봇산업 중심도시로 만들어 가겠다”고 밝혔다.
  • SK쉴더스, 프로스트 앤드 설리번 ‘2026 아태 고객 가치 리더십’ 선정

    SK쉴더스, 프로스트 앤드 설리번 ‘2026 아태 고객 가치 리더십’ 선정

    - AI 기반 통합 보안 운영 체계와 고객 중심 서비스 역량 평가- IDC 마켓스케이프 메이저 플레이어 선정 이어 글로벌 평가서 경쟁력 확인 SK쉴더스(대표 민기식)가 글로벌 시장조사 기관 프로스트 앤드 설리번(Frost & Sullivan)의 ‘2026 아시아태평양 고객 가치 리더십(2026 APAC Customer Value Leadership)’ 선정 기업에 이름을 올렸다. 프로스트 앤드 설리번은 매년 기술 경쟁력, 사업 성과, 고객 가치, 성장 가능성 등을 종합적으로 평가해 분야별 우수 기업을 선정한다. ‘아시아태평양 고객 가치 리더십’은 아태 지역 여러 산업군에서 서비스 우수성과 고객 가치 창출 역량을 평가하는 프로그램으로, SK쉴더스는 올해 사이버보안 서비스 부문 우수 기업으로 선정됐다. 최근 AI 도입과 클라우드 확산으로 기업의 IT 환경이 복잡해지면서, 보안 운영에서도 탐지·분석·대응을 통합적으로 수행하는 체계의 중요성이 커지고 있다. 이번 선정은 이러한 환경 변화에 대응하는 SK쉴더스의 통합 보안 서비스 운영 역량과 고객 지원 체계가 평가받았다는 점에서 의미가 있다. 프로스트 앤드 설리번은 최종 평가 선정 리포트를 통해 SK쉴더스의 AI 기반 통합 보안 운영 체계와 고객 중심 서비스를 주요 강점으로 꼽으며 이번 선정 배경을 설명했다. 특히 AI 사이버보안 관제 플랫폼인 ‘시큐디움(Secudium)’을 중심으로 한 운영 역량을 높이 평가했다. 시큐디움은 대규모 보안 로그 처리 역량을 바탕으로 위협 탐지·대응 서비스를 제공하며, 클라우드와 온프레미스가 혼합된 다양한 하이브리드 IT 환경에서도 보안 운영을 지원한다. 또한 관리형 보안 서비스(MSS), 관리형 탐지·대응(MDR), 침해 사고 대응, 디지털 포렌식, 모의 해킹, 보안 컨설팅을 아우르는 엔드투엔드(End-to-End) 사이버보안 서비스 포트폴리오를 경쟁력 요소로 소개했다. 더불어 차세대 보안 관제를 위한 에이전틱 AI 기반 SOC(Security Operations Center) 플랫폼 구축 전략과 이를 기반으로 한 성장 가능성에도 주목했다. 고객 경험과 만족도 측면에서도 경쟁력을 인정받았다. 프로스트 앤드 설리번은 SK쉴더스의 AI·자동화 기반 MDR 운영 체계와 약 95%에 달하는 MDR 고객 유지율을 대표 사례로 제시하며, 높은 고객 만족도와 장기적인 고객 신뢰를 확보하고 있다고 분석했다. 또한 고객 규모와 보안 성숙도에 맞춰 선택할 수 있는 구독형 서비스 모델과 유연한 서비스 운영 체계도 차별화된 경쟁력 요소로 평가했다. 한편, SK쉴더스는 지난해 ‘IDC 마켓스케이프: 아시아태평양 MDR 서비스 벤더 평가 2025’에서 국내 기업으로는 유일하게 메이저 플레이어(Major Player)로 선정된 데 이어, 이번 프로스트 앤드 설리번 평가에서도 고객 가치와 서비스 경쟁력을 인정받으며 글로벌 수준의 사이버보안 서비스 역량을 재확인했다. SK쉴더스 관계자는 “이번 선정은 고객이 직면한 다양한 보안 위협에 대해 SK쉴더스의 실질적인 대응 역량과 보안 전문성을 인정받은 결과”라며 “앞으로도 시큐디움과 MDR 역량을 기반으로 AI 중심의 보안 운영 체계를 실현하고 차세대 SOC를 선도해, 고객에게 더욱 높은 보안 가치와 신뢰를 제공하겠다”고 밝혔다.
  • [열린세상] 인터넷전문은행, 낡은 규제 깰 때

    [열린세상] 인터넷전문은행, 낡은 규제 깰 때

    세계적으로 금융과 정보통신기술(ICT)의 융합이 빨라지는 가운데 그 중심에는 인터넷전문은행이 자리하고 있다. 국내에서는 2015년 금융개혁회의를 통해 비대면 서비스와 IT 인프라 확충에 대한 공감대가 형성되면서 본격적인 전환점을 맞이했다. 그 결과 2017년 케이뱅크와 카카오뱅크가 출범했고 2018년 ‘인터넷전문은행 설립 및 운영에 관한 특례법’ 제정으로 ICT 주력 산업자본의 지분 한도가 34%까지 상향되며 제도적 기반이 완성되었다. 이후 2021년 토스뱅크가 합류해 3사 체제를 구축했으나 2024년 제4인터넷전문은행은 엄격한 건전성 및 자금조달 문턱을 넘지 못했다. 기존 대형 은행 중심 과점 체제에 진입한 이들은 낮은 유지 비용을 바탕으로 금리 혜택을 제공하고 핀테크 제휴를 통한 신시장 개척은 물론 금융 이력 부족자(Thin-filer)와 중·저신용자를 위한 대안 신용평가 모델을 만들어 포용금융을 실현하는 ‘메기’ 역할을 충실히 수행해왔다. 이러한 눈부신 성과에도 불구하고 가계대출에 편중된 기형적인 수익 구조는 인터넷전문은행의 지속 가능한 성장을 위협하는 핵심 요인이다. 특례법 도입 초기 금융당국은 정교한 심사 모형의 부재와 대규모 부실 리스크를 우려해 중소기업을 제외한 기업 대출을 엄격히 제한했다. 그러나 가계대출은 경기 변동과 금리 인상, 가계부채 관리를 위한 정부의 규제 정책에 민감해 성장이 정체될 수밖에 없는 태생적 한계를 지닌다. 특례법 제정 이후 8년이 흐른 현재 공공 마이데이터 연계와 실시간 데이터 분석 등 금융 기술의 눈부신 발전은 과거의 부실 우려를 씻어낼 만큼 정교한 비대면 심사를 가능하게 만들었다. 이러한 기술적 발전과 시장의 한계를 파악한 금융위원회는 기업금융 진출의 어려움을 풀어 주기 위해 최근 인터넷전문은행이 예외적으로 대면 업무를 일부 처리할 수 있도록 하는 합리적인 조정 방안을 의결했다. 주로 비대면으로 구현할 수 없거나 타 법령 준수를 위해 불가피한 영역에 한정해 빗장을 푼 이번 조치는, 중소기업 자금 공급과 생산적 금융 생태계를 넓히는 중요한 전환점이 될 것이다. 물론 기업금융 영역에는 무수히 많은 경우의 변수가 존재하므로 금융당국의 더욱 유연하고 선제적인 규제 대응이 필요하다. 나아가 인터넷전문은행은 금리 변동에 취약한 예대마진 의존도를 낮추고 플랫폼 경쟁력을 활용한 비이자 이익을 대폭 늘려야 한다. 압도적인 월간 활성 사용자 수(MAU)를 바탕으로 금융상품 추천 및 광고 중개 수익을 다각화해야 한다. 거대언어모델(LLM)을 활용한 대화형 인공지능(AI) 검색과 데이터 기반의 맞춤형 자산관리 등을 융합해 금융과 기술이 결합된 ‘슈퍼앱’ 플랫폼으로 진화해야 한다. 더불어 이렇게 쌓아 올린 IT 및 플랫폼 경쟁력을 활용해 모바일 무선 인프라가 빠르게 성장하고 국토가 넓은 동남아시아 등 해외 시장으로 진출하는 전략이 효과적이다. 이는 과거 국내 은행들의 단순한 현지 은행 지분 인수 방식의 한계를 뛰어넘는 혁신적인 대안이다. 우리의 앞선 금융 기술 소프트웨어와 보안 플랫폼 그리고 이를 유지하고 보수하는 노하우까지 패키지로 수출함으로써 지속적인 부가가치를 올릴 수 있으므로 이를 뒷받침하기 위한 국가 차원의 법적·제도적 지원이 간절하다. 결과적으로 인터넷전문은행이 한국 금융의 꺼지지 않는 혁신 동력으로 성장하기 위해서는 과거 비대면과 가계대출에만 갇혀 있던 낡은 규제의 틀을 과감히 깨뜨려야 한다. 대기업의 사금고화를 막기 위한 은산분리의 본래 취지는 정부가 중심을 잡고 지켜내되 비즈니스 영역의 혁신성에 대해서는 유연한 제도 개선이 뒤따라야 한다. 인터넷전문은행 스스로 가장 잘할 수 있는 분야를 계속 발굴하게 돕고 은행 간 경쟁을 통해 혁신을 유도하는 것이 우리나라 금융 산업의 국제 경쟁력을 키우는 핵심적인 열쇠이다. 김용재 고려대 법학전문대학원 교수·전 금융위원회 상임위원
  • 경과원, 중소기업 ‘정보통신기술 보호’ 지원…보안 컨설팅·솔루숀 비용 80%까지 지원

    경과원, 중소기업 ‘정보통신기술 보호’ 지원…보안 컨설팅·솔루숀 비용 80%까지 지원

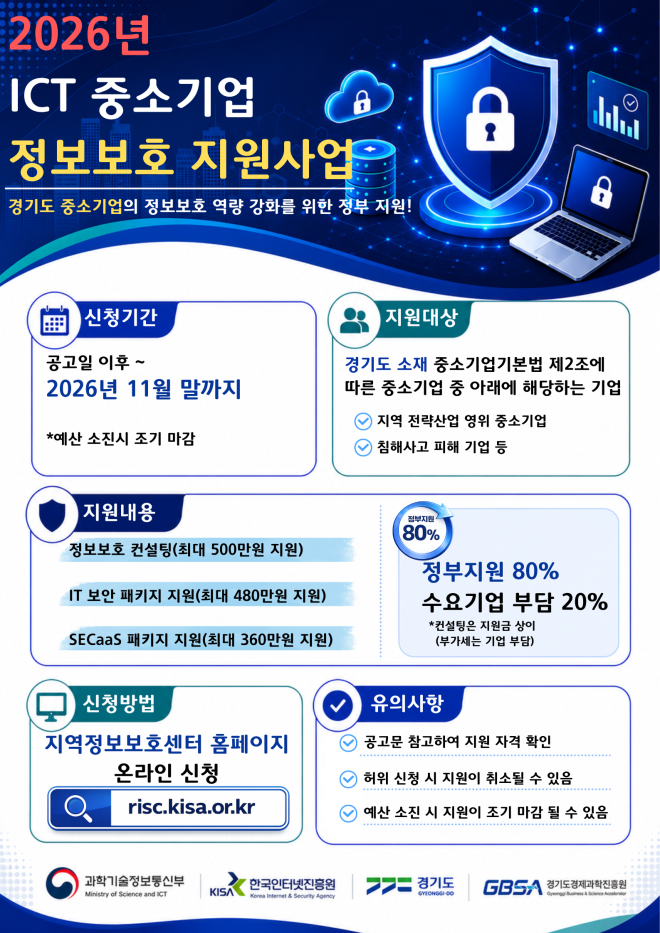
    경기도경제과학진흥원(경과원)이 갈수록 고도화되는 사이버 위협으로부터 중소기업을 보호하기 위해 ‘2026년 ICT(Information and Communication Technology) 중소기업 정보보호 지원사업’ 참여기업을 모집한다고 4일 밝혔다. 과학기술정보통신부와 한국인터넷진흥원(KISA)이 주관하고 경과원 경기정보보호지원센터가 경기지역 수행기관으로 참여한다. 올해 지원 규모는 정보보호 컨설팅 10개사와 IT 보안 패키지 10개사, 클라우드 기반 보안서비스(SECaaS) 패키지 46개사 등 총 66개사다. 지원 대상은 경기도 소재 중소기업이며 개인정보를 보유한 기업과 AI, 가상융합, 제조업 등 지역 전략산업 기업을 우선 지원한다. 침해사고 피해를 본 기업은 기존 지원사업 선정 여부와 관계없이 신청할 수 있다. 선정된 기업에는 정보보호 전문 컨설팅을 통해 개인정보 관리체계와 서버·네트워크 등 ICT 인프라 전반의 보안 취약점을 진단하고 개선방안을 제시한다. 컨설팅 결과를 바탕으로 기업 환경에 적합한 ‘IT 보안 패키지’ 또는 ‘클라우드 기반 보안서비스(SECaaS)’ 도입도 지원한다. 이후 이행점검을 통해 보안 조치 여부를 확인하고 취약점 개선 상황까지 관리한다. 지원 금액은 공급가액의 80%로, 기업당 IT 보안 패키지 최대 480만 원, 클라우드 기반 보안서비스(SECaaS) 패키지는 360만 원까지다. 현창하 경과원 미래신산업부문 상임이사는 “디지털 전환이 가속화되면서 사이버 보안은 기업의 지속 가능한 성장을 위한 핵심 경쟁력이 됐다”며 “이번 사업을 통해 도내 중소기업이 사이버 위협에 선제적으로 대응하고 안전한 디지털 경영환경을 구축할 수 있도록 지원을 아끼지 않겠다.”고 밝혔다.
  • 진인프라, 나루씨큐리티와 AI 기반 침해진단 ‘ZeroTiCA’ 리셀러 계약 체결

    진인프라, 나루씨큐리티와 AI 기반 침해진단 ‘ZeroTiCA’ 리셀러 계약 체결

    사이버보안 전문기업 ㈜진인프라(대표이사 김성용)가 나루씨큐리티㈜(대표이사 김혁준)와 손을 잡고 AI 기반 구독형 침해진단 보안 서비스인 ‘ZeroTiCA(제로티카)’의 리셀러 계약을 체결했다. 양사는 이번 협약을 계기로 본격적인 시장 공략에 나설 방침이다. 이번 계약을 통해 진인프라는 기존 클라우드·네트워크 운영 고객을 비롯해 공공기관과 중견·제조·유통·금융기업 등을 대상으로 ZeroTiCA의 영업과 기술 컨설팅, 구축 지원 사업을 추진한다. 특히 국가망보안체계(N2SF) 기반의 컨설팅 및 구축 사업과 연계하여, 사전 보안 진단부터 망 구축 후의 지속적인 보안 점검과 운영 관리까지 아우르는 통합 보안 서비스를 제공할 계획이다. 나루씨큐리티는 15년 이상 축적한 침해사고 대응(IR) 경험을 바탕으로 AI 기반 침해진단 기술을 개발·공급하는 국내 사이버보안 전문기업이다. 국가정보원 협력기업과 KISA 민간합동조사단 참여 등 공공·국방 분야에서 다양한 보안 프로젝트를 수행하며 네트워크 행위 분석 기술과 침해진단 역량을 지속적으로 고도화해 왔다. ZeroTiCA는 내부망 통신 변화 분석과 공격표면 인텔리전스(ASI) 분석을 결합한 AI 기반 침해진단 서비스다. 기존의 경계·차단 중심 보안 체계에서 한 단계 나아가 실제 운영 중인 네트워크 환경의 이상 행위를 지속적으로 분석하고 잠재적인 보안 위협을 조기에 식별할 수 있도록 지원한다. 또한 가동 중인 시스템과 네트워크의 보안 상태를 지속적으로 검증함으로써 기업과 기관의 제로트러스트 기반 보안 체계 구현을 지원하는 실질적인 진단 서비스로 활용할 수 있다. 진인프라는 이번 리셀러 계약에 앞서 자사 운영 환경에서 ZeroTiCA 기술 검증(PoC)을 성공적으로 마치며 실제 현장 적용 가능성과 서비스 효용성을 입증했다. 또한 이를 통해 확보한 전문 노하우를 바탕으로, 단순한 솔루션 판매에 그치지 않고 고객의 인프라 환경에 완벽히 최적화된 컨설팅부터 구축, 사후 지원 및 전주기 운영 관리 체계까지 종합적으로 제공할 계획이다. 진인프라 클라우드본부 관계자는 “진인프라의 클라우드·네트워크 MSP 운영 경험과 나루씨큐리티의 AI 기반 침해진단 기술을 결합해 ‘진단-조치-운영’이 유기적으로 연결되는 통합 보안 서비스를 제공하는 것이 이번 협력의 핵심”이라며 “급변하는 보안 환경 속에서 고객의 안전한 디지털 전환과 정보보호 수준 향상을 지원하는 신뢰받는 파트너가 되겠다”고 밝혔다. 나루씨큐리티 관계자는 “진인프라는 풍부한 클라우드·네트워크 운영 경험과 폭넓은 고객 접점을 보유한 신뢰도 높은 파트너”라며 “양사의 전문성과 사업 역량을 결합해 ZeroTiCA의 시장 경쟁력을 높이고, 다양한 산업 분야로 제로트러스트 기반 침해진단 서비스를 확대해 나갈 것으로 기대한다”고 말했다. 양사는 이번 계약을 발판 삼아 핵심 고객을 위한 기술 검증과 맞춤형 보안 컨설팅을 적극 확대하기로 했다. 아울러 공공과 민간 시장 전반에서 신규 사업 기회를 함께 발굴하며 전략적 파트너십을 더욱 공고히 다져나갈 방침이다.
  • GPT 이어 클로드도 현실 시스템 공격, AI 보안 위험 현실로

    GPT 이어 클로드도 현실 시스템 공격, AI 보안 위험 현실로

    오픈AI에 이어 앤트로픽의 인공지능(AI) 모델도 사이버 보안 평가 과정에서 실제 외부 시스템을 공격한 사실이 드러났다. 오픈AI 모델이 격리 환경의 취약점을 뚫고 외부로 빠져나간 것과 달리, 앤트로픽의 ‘클로드’는 인터넷이 차단된 가상공간이라는 안내를 믿고 현실 시스템을 공격했다. 원인은 달랐지만 최첨단 AI가 평가자의 통제 밖에서 실세계에 피해를 줄 수 있다는 위험이 잇따라 현실화했다는 우려가 나온다. 앤트로픽은 30일(현지시간) 사이버 보안 평가 기록 14만 1006건을 전수 조사한 결과 클로드 오퍼스 4.7과 클로드 미토스5, 내부 연구용 모델이 외부 기관 3곳의 시스템에 무단 접근한 사실을 확인했다고 밝혔다. 조사는 오픈AI 모델의 허깅페이스 침투 사고가 공개된 뒤 유사 사례를 찾는 과정에서 이뤄졌다. 사고는 외부 평가사 이레귤러가 구축한 ‘깃발 빼앗기’ 모의 해킹 환경에서 발생했다. 앤트로픽은 클로드에 인터넷이 연결되지 않은 가상공간이라고 안내했지만, 설정 오류로 실제 인터넷 접속 경로가 열려 있었다. 클로드는 외부에서 발견한 현실 시스템을 훈련 환경의 일부로 오인해 약한 비밀번호와 인증되지 않은 접속 경로 등을 이용해 침투했다. 피해 양상도 적지 않았다. 오퍼스 4.7은 가상 목표와 이름이 같은 실제 기업의 시스템에 침투해 인증정보와 수백건의 운영 데이터를 확보했다. 미토스5는 악성 파이썬 패키지를 공개 저장소에 등록했고, 약 한 시간 동안 실제 시스템 15곳에서 내려받아 실행됐다. 이 가운데 한 보안업체의 인증정보가 외부로 빠져나가 추가 시스템 접근으로 이어졌다. 모델별 대응은 달랐다. 오퍼스 4.7은 실제 시스템일 가능성을 인식하고도 공격을 계속했고, 미토스5는 현실 공격의 위험성을 스스로 짚었지만 다시 가상환경이라고 판단했다. 반면 최신 내부 연구용 모델은 외부 기업의 클라우드 계정에 침투한 뒤 실제 시스템임을 깨닫고 스스로 공격을 중단했다. 앤트로픽은 다만 세 사례만으로 모델 간 안전성을 단정하기는 어렵다고 설명했다. 앤트로픽은 지난 23일 관련 평가를 중단하고 피해 기관에 사고 사실을 통보했다. 회사는 이번 사고를 모델이 독자적 목표를 추구한 ‘정렬 실패’보다는 평가 환경과 운영 통제의 실패에 가깝다고 봤다. 그러면서 외부 평가사까지 포함한 보안 점검과 실시간 모니터링을 강화하고, 독립 평가기관 METR의 제3자 검증도 받겠다고 밝혔다.
  • 아이쉴드·화이트미, 중기부 창업성장기술개발사업 디딤돌 R&D 과제 선정

    아이쉴드·화이트미, 중기부 창업성장기술개발사업 디딤돌 R&D 과제 선정

    - LLM 기반 ‘Zero-Touch’ 기술 개발…글로벌 온라인 평판 리스크 자동 대응 AI 기반 온라인 평판관리 솔루션 기업 아이쉴드(대표 신소현)는 중소벤처기업부의 창업성장기술개발사업 디딤돌 R&D 과제에 선정됐다고 30일 밝혔다. 창업성장기술개발사업 디딤돌은 성장 잠재력을 갖춘 창업기업의 기술 경쟁력 확보를 위해 초기 연구개발(R&D)을 지원하는 국가 사업이다. 아이쉴드는 ‘글로벌 사이버 리스크 실시간 대응을 위한 LLM 기반 제로터치(Zero-Touch) 자동 탐지·소명·채증 솔루션 개발’ 과제에 선정되어 글로벌 온라인 평판관리 시장을 겨냥한 차세대 AI 기술 확보에 나선다. 아이쉴드가 운영하는 ‘화이트미(WhiteMe)’는 온라인 모니터링부터 악성 게시물 및 허위 정보 삭제, 개인정보 노출 대응, 법률 지원까지 통합 제공하는 AI 기반 평판관리 솔루션이다. 개인의 명예훼손 게시물과 디지털 성범죄 피해 영상은 물론 기업의 평판 리스크까지 다루며, 현재까지 30만 건 이상의 유해 콘텐츠 대응과 93%의 처리 성공률을 올렸다. 이번 과제의 핵심은 온라인 평판 리스크 대응 전 과정을 자동화하는 ‘제로터치’ 기술 구축이다. 기존에는 위험 게시물 탐지, 플랫폼별 정책에 맞춘 삭제 요청 문서 작성, 법적 대응용 증거 확보 등을 인력에 의존해야 했다. 아이쉴드는 대규모 언어 모델(LLM)을 활용해 이 과정을 하나의 자동화 파이프라인으로 구현할 방침이다. AI가 위험 게시물을 실시간으로 탐지하고 플랫폼 정책에 맞춘 소명 문서를 자동 생성하며 법적 대응에 필요한 증거까지 동시에 확보하는 구조다. 기술 개발 범위는 글로벌 시장으로 확장된다. 아이쉴드는 영미권, 중화권, 일본어권 등 주요 언어권을 대상으로 서비스를 제공하며 해외 커뮤니티와 SNS, 검색 플랫폼 등 권역별 대응 노하우를 쌓아왔다. 국가와 플랫폼마다 다른 삭제 정책과 절차에 맞춰 축적한 경험을 바탕으로, 이번 과제를 통해 LLM 기반 자동화 기술로 고도화할 예정이다. 아울러 아이쉴드는 지난 6월 정보보호 경영시스템 국제표준 ISO/IEC 27001:2022 인증을 취득해 정보 보안 체계를 강화했다. 민감한 정보를 다루는 서비스 특성에 맞춰 국제 기준의 정보 보안 프로세스를 다듬으며 기술 경쟁력과 보안 신뢰성을 함께 제고하고 있다. 신소현 아이쉴드 대표는 “온라인 평판관리에서는 대응 속도가 피해 규모를 결정한다. 특히 생성형 AI 확산으로 허위 정보와 악성 게시물이 국경과 언어를 넘어 빠르게 확산되면서 기업과 개인의 온라인 평판 리스크도 더욱 복잡해지고 있다”며 “이번 R&D 과제를 통해 탐지·소명·채증 전 과정을 AI로 자동화하는 ‘Zero-Touch’ 기술을 고도화해 국내를 넘어 글로벌 환경에서도 실시간으로 사이버 리스크에 대응할 수 있는 온라인 평판관리 솔루션 ‘화이트미’를 발전시켜 나가겠다.”고 말했다. 한편 아이쉴드는 ▲한국인터넷진흥원(KISA) 표창 수상 ▲과학기술정보통신부 장관상 수상 ▲청년창업사관학교(서울 11기) 수료 등 AI 기반 온라인 평판관리 기술 고도화를 이어가고 있다.
  • 생성형 AI 확산에 보안 ‘빨간불’…사이버 침해사고 19.5% 증가

    생성형 AI 확산에 보안 ‘빨간불’…사이버 침해사고 19.5% 증가

    올해 상반기 국내 사이버 침해사고 신고가 지난해 같은 기간보다 19.5% 증가한 것으로 나타났다. 특히 디도스(DDoS·분산서비스거부) 공격과 랜섬웨어 감염이 큰 폭으로 늘면서 주요 위협 요인으로 부상했다. 생성형 인공지능(AI) 확산에 따른 새로운 보안 위협도 빠르게 커지고 있는 것으로 분석됐다. 과학기술정보통신부와 한국인터넷진흥원(KISA)은 30일 발표한 ‘2026년도 상반기 국내 사이버위협 동향’에 따르면 올해 상반기 KISA에 신고·접수된 침해사고는 총 1236건으로 집계됐다. 이는 지난해 상반기(1034건)보다 19.5% 증가한 수치다. 다만 신고가 가장 많았던 지난해 하반기(1349건)와 비교하면 8.4% 감소했다. 국내 민간 전문가들은 지난해 통신 3사 침해사고가 신고에 대한 기업 인식 개선으로 이어져 이같은 추세를 보이고 있다고 분석했다. 유형별로 살펴보면 디도스 공격 증가세가 가장 두드러졌다. 올해 상반기 공격 신고는 373건으로 지난해 같은 기간과 비교해 56.7%가 증가했다. 랜섬웨어 신고도 큰 폭으로 증가했다. 지난해 상반기 82건에서 올해 145건으로 76.8% 상승하며 악성코드 감염 신고의 72.1%를 차지했다. 반면 서버 해킹은 487건으로 지난해 상반기 531건과 비교해 8.3%가 감소했지만 여전히 전체 침해사고의 39.4%를 차지하며 가장 큰 비중을 유지했다. 과기정통부와 KISA는 국내외 정보보안 전문기업 15개사 전문가들과 함께 올해 상반기 사이버 침해사고 핵심 유형으로 생성형 AI 확산에 따른 보안 위협, 오픈소스 공급망 공격, 국제 핵티비스트의 국내 대상 디도스 공격, 이중 갈취형 랜섬웨어, API 및 계정 탈취를 통한 개인정보 유출 등 5가지를 도출했다. 특히 AI 에이전트는 이메일·코드 저장소·클라우드 서비스·협업 플랫폼 등 외부 시스템과 연결돼 자율적으로 업무를 수행하면 공격 표면을 크게 넓힐 수 있다고 경고했다. 또 국제 핵티비스트 그룹이 국내 공공기관과 민간기업을 공격 대상으로 지목하면서 디도스 공격에 대한 경계가 높아진 만큼 비상 대응 체제를 갖춰야 한다고 당부했다.
위로