찾아보고 싶은 뉴스가 있다면, 검색
검색
최근검색어
  • 방화벽
    2026-10-25
    검색기록 지우기
  • 임직원
    2026-10-25
    검색기록 지우기
  • 조직위
    2026-10-25
    검색기록 지우기
  • 우수작
    2026-10-25
    검색기록 지우기
  • 쌀 유통
    2026-10-25
    검색기록 지우기
저장된 검색어가 없습니다.
검색어 저장 기능이 꺼져 있습니다.
검색어 저장 끄기
전체삭제
총 436 건
  • 안철수硏, 보안관제 서비스 ‘사이트케어’ 출시

    안철수硏, 보안관제 서비스 ‘사이트케어’ 출시

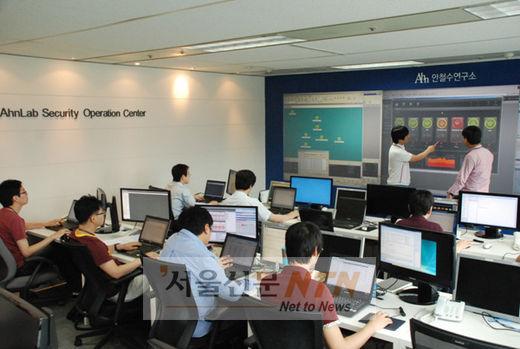
    [서울신문NTN 김수연 기자] 안철수연구소는 웹사이트 위협 모니터링 서비스인 ‘사이트케어’를 출시했다고 3일 밝혔다. ‘사이트케어’는 기업 및 기관 웹사이트의 해킹, 악성코드 유포, 주민번호 같은 개인정보 노출을 실시간 모니터링해 빠르게 조치하도록 경고해주는 서비스다. 안철수연구소는 “‘사이드케어’의 출시로 자사 웹사이트 및 사용자의 안전을 24시간 365일 유지할 수 있게 됐다”며 “해킹 대응, 민원 대응 비용을 최소화하고 대외 신뢰도를 향상할 수 있으며 국가적 문제인 좀비 PC 확산 방지에도 기여할 수 있다”고 전했다. ‘사이트케어’는 안철수연구소가 자체 개발한 웹 콘텐츠 진단 엔진인 ‘안티 멀사이트 엔진’과 1000만 명 이상의 사용자를 확보한 위험 사이트 차단 서비스 ‘사이트가드’를 기반으로 다양하고 지능적인 공격을 신속히 진단한다. 특히 웹 방화벽을 우회하는 공격, 동적인 스크립트를 통한 공격 등을 빠르게 진단하며, 주민번호 등 웹을 통해 노출되는 개인정보를 탐지하여 신속한 조치를 할 수 있다. 웹 방화벽이 탐지할 수 없는 난독화 스크립트 및 위협, 제휴 사이트 및 광고와 연계된 콘텐츠의 위협까지 진단한다는 것이 장점이다. 또한 PDF 리더, 플래쉬 플레이어 같은 웹 응용 프로그램의 취약점 공격까지 탐지 가능하다. 웹을 통해 사용자 모르게 다운로드 및 실행되는 프로그램도 탐지해 최신 기법의 해킹 공격을 모니터링할 수 있으며 웹 방화벽과 상호보완적으로 사용될 수 있다. 연구소는 ‘사이트케어’ 출시에 이어 자체 관제센터를 구축한 대형 고객을 위한 서버 제품인 ‘사이트케어 엔터프라이즈’와 중소기업 대상 서비스인 ‘사이트케어 라이브’를 차례로 출시할 예정이다. 한편 연구소 측이 집계한 바에 따르면 2008년 8월부터 올 상반기까지 국내 상위 300개 웹사이트 가운데 46%에 해당하는 138개 웹사이트가 악성코드를 유포한 이력이 있다. 또 올 상반기 위험 요소가 발견된 URL 건수는 2만8215건, 악성 URL에 접속한 사용자 수는 261만1383건에 달한다. 안철수연구소 김홍선 대표는 “사이트케어는 트러스가드 DPX에 이어 보안관제 서비스와 결합한 두 번째 사례”라며 “앞으로도 지능적 보안 위협에 입체적이고 효과적으로 대응할 수 있는 종합적인 해법을 제시해나갈 것”이라고 강조했다. 김수연 기자 newsyouth@seoulntn.com
  • SM엔터, ‘침입탐지시스템’(IDS) 구축으로 ‘음원유출’ 차단

    SM엔터, ‘침입탐지시스템’(IDS) 구축으로 ‘음원유출’ 차단

    [서울신문NTN 김수연 기자] SM 엔터테인먼트(이하 SM)가 소속사 연예인의 음원, 화보 불법 유출을 차단하기위해 새로운 해킹방지 시스템을 구축했다고 21일 밝혔다.SM은 IBM의 ‘ISS 프로벤티아 IDS’(이하 IDS) 솔루션을 채택해 웹사이트 해킹으로 인한 폐해를 원천봉쇄한다는 방침이다.연예 기획사 측에서 IDS(Instruction Detection System)를 도입한 사례는 이번이 처음이다. 특히 SM의 IDS 도입은 손담비, 자우림, FT아일랜드 등 여러 가수들의 음원이 불법 유출되는 사태가 빈번히 발생하고 있는 상황에서 이뤄진 것이라 업계의 눈길을 끌고 있다.SM 웹사이트에 유입되는 모든 네트워크 트래픽은 1차적으로 침입차단시스템 방화벽(Fire Wall)에서 걸러지고 이 시스템을 통과한 트래픽은 이번에 새로 구축한 침입탐지시스템(IDS)을 통해 악의적으로 조작된 데이터가 포함되었는지 여부를 검사 받는다.IBM관계자는 “IDS 도입으로 국내 뿐 아니라 해외에서 이뤄지는 해킹 시도도 차단할 수 있게 됐다.”며 “소속 연예인의 웹사이트나 팬카페 해킹으로 인한 음원, 화보 등의 콘텐츠를 유출을 효과적으로 막을 수 있을 것”이라고 말했다.앞서 SM은 지난해 보아의 정규 1집 타이틀 곡 ‘아이 디드 잇 포 러브’(I Did It For Love)의 음원 가운데 일부가 미국에서 먼저 유출되는 사태를 겪은 바 있다.SM엔터테인먼트 관계자는 “경쟁 미디어기업보다 뛰어난 보안 시스템을 갖춤으로써 각종 정보 유출로부터 소속 연예인과 팬을 보호하고 기업 이미지도 신장시킬 것으로 기대한다.”고 말했다.김수연 기자 newsyouth@seoulntn.com
  • 악어·악어새의 공생

    악어·악어새의 공생

    최근 모럴해저드(도덕적 해이) 논란의 대상인 펀드매니저들의 뒤에는 기업들의 실적과 전망을 분석하는 애널리스트들이 자리잡고 있다. 모두 다 그렇다고 매도할 수는 없는 일이지만 펀드매니저들의 부적절한 투자행위는 애널리스트들과 손발이 맞지 않고서는 되지 않는다는 게 업계의 설명이다. 펀드매니저와 애널리스트가 ‘악어와 악어새’의 공생관계를 유지하고 있다는 것이다. 한 사례를 보자. 애널리스트 A씨는 몇 개월 전 한 펀드매니저의 부탁을 거절했다 상부에서 호되게 혼이 났다. 펀드매니저가 보유한 주식종목에 대해 긍정적 의견을 리포트에 쓰도록 부탁받았지만 사실관계에 따라 부정적 의견을 냈기 때문이다. A씨는 “계속 이런 식으로 하면 업계에서 왕따가 된다는 이야기까지 들었다.”면서 “객관적인 의견을 내도 펀드매니저의 수익률 성과와 회사 이익이 결부되면 리포트가 수정되곤 한다.”고 말했다. 펀드매니저와 애널리스트는 돈줄과 정보의 위력을 갖고 있다. 그래서 이들이 유착할 경우 모럴해저드일 뿐 아니라 소위 ‘힘 있는 펀드’에만 수익이 집중될 가능성이 높다. 또 주식 시장을 교란시켜 선량한 개인 주식투자자들이 피해를 볼 수 있다. 업계에 따르면 유착방식은 증권사의 애널리스트가 기업탐방 결과나 기업내부 정보를 펀드매니저에게 먼저 흘려주는 것이다. 펀드매니저는 이 정보를 이용해 오를 종목을 일반투자자보다 먼저 사고, 내릴 종목은 먼저 팔 수 있다. 프런트 어닝(front earning)으로 위법이다. 또 일부 애널리스트는 리포트를 낼 때 펀드매니저가 보유 중인 주식 종목에 대해 긍정적인 의견을 내기 위해 사실과 다르게 기술한다. 일반투자자들이 그 의견을 보고 투자할 경우 펀드매니저는 수익을 더 얻을 수 있다. 그 대가로 펀드매니저는 해당 애널리스트가 소속된 증권사를 통해 주식매매 주문을 내 준다. 이 경우 증권사가 받는 법인영업수수료가 애널리스트의 연봉을 결정하는 가장 큰 요인이 된다. 결국 애널리스트는 회사의 이익뿐 아니라 자신의 연봉을 위해서 펀드매니저의 요구를 무시할 수 없는 것이다. 애널리스트의 평균 연봉은 2억원 안팎, 잘나가는 사람은 5억~7억원가량 된다. 애널리스트 B씨는 “펀드매니저가 각 증권사 애널리스트 등급을 자체적으로 매겨 특정 종목의 주식을 맘에 드는 애널리스트의 소속 증권사를 통해 사기 때문에 ‘영업’은 필수”라면서 “애널리스트가 매일 아침 ‘큰손’에게 하는 모닝 브리핑 내용 외에 리포트 작성을 위해 기업탐방 때 펀드매니저와 동행하는 횟수, 펀드매니저들을 위해 세미나와 프레젠테이션을 여는 횟수 등이 평가 기준”이라고 말했다. 문제는 이들의 공생 관계가 금융당국에 잘 노출되지 않는다는 점이다. 금융당국은 애널리스트와 펀드매니저 사이에 방화벽을 설치하도록 하는 등 유착을 막는 노력은 하고 있지만 이들의 은밀한 거래를 캐내기란 여간 어려운 게 아니다. 금융업계 관계자는 “대부분 학연과 지연으로 만들어진 사적 모임에서 얘기가 오가기 때문에 금융당국이 적발할 수 없다.”고 말했다. 금융당국 관계자도 “10년 전부터 늘 얘기는 있었지만 실제 유착 징후가 포착돼도 확인할 문건이나 컴퓨터 기록 등 증거가 없는 경우가 대부분”이라고 말했다. 이경주·정서린기자 kdlrudwn@seoul.co.kr
  • 구청·구민 정보유출 막는다

    강북구가 개인 정보와 각종 행정 정보를 담고 있는 행정 PC의 보안강화에 나섰다. 구는 네트워크접근제어시스템(NAC:Network Access Control)을 구축하고 6월부터 본격 가동한다고 20일 밝혔다. 네트워크접근제어시스템은 안정성이 검증된 컴퓨터만이 네트워크에 접속할 수 있도록 하는 차세대 보안제품으로 지난해 Ddos 대란의 주 원인인 좀비 PC 차단에도 효과적인 것으로 알려졌다. 현재 구가 보유한 보안제품은 네트워크 보안 위주로 각각 PC에 대해 제품 설치를 강제화할 수 없어 정보 유출에 대한 우려가 높다. 하지만 이 제어시스템을 활용하면 네트워크 접근을 막을 수 있다. NAC시스템이 가동되면 바이러스 백신 미설치, 방화벽 미설정, 불법소프트웨어 설치, 패스워드 미설정 등 보안이 제대로 되지않은 PC는 인터넷 접근이 어려워 내부정보 유출을 막게 된다. 또한 행정인턴, 희망근로, 유지보수 용역 직원 등 외부 인원이 사용하는 컴퓨터는 일상적인 인터넷 사용은 가능한 대신 행정포털, 전자결제 등 행정망 접근 권한에 차등을 둬 관리할 수 있는 장점이 있다. 특히 구가 보유하고 있는 각종 소프트웨어의 라이선스 현황을 자동으로 통계·조회할 수 있기 때문에 불법 소프트웨어 사용도 없앨 수 있다. 강동삼기자 kangtong@seoul.co.kr
  • 中 이번엔 ‘야후’ 이메일 해킹

    세계 최대의 인터넷 검색 엔진 구글이 중국 정부당국의 인터넷 검열과 해킹에 반발, 중국 사업을 철수한데 이어 중국에 파견된 외신기자들의 ‘야후’ 이메일이 해킹당했다. AP통신 등 외신에 따르면 중국에서 활동하고 있는 외신기자 3명과 분석가 한명은 최근 몇 주간 야후 이메일 계정에 접속할 수 없었다고 30일 밝혔다. 이들은 야후로부터 “당신의 메일 계정에서 문제점을 발견했다. 야후에 문의하라”는 내용의 안내 메일을 받았다고 말했다. 이에 대해 야후의 한 기술자는 “기자 한명의 이메일 계정이 해킹당했지만 복구했다.”면서 “다른 사람들의 경우도 이것과 연관돼 있는지는 명확하지 않다.”고 밝혔다. 야후 아시아 및 런던 관계자들은 관련 논평을 거부하고 캘리포니아 본사로 문의하라고 했다. 한편 중국에서 홍콩으로 철수해 우회적으로 검색 서비스를 제공하고 있는 구글은 이날 최근 발생한 중국 내 검색서비스 장애가 중국 정부가 관리하는 인터넷 방화벽 때문이라고 밝혔다. 중국에서는 지난 23일 구글 차이나가 홍콩으로 철수한 이후 구글 검색 서비스가 차단되는 현상이 간헐적으로 발생해 왔다. 구글은 이러한 검색 차단에 대해 기술적인 결함에서 그 원인을 찾았지만 이날 성명을 통해 중국 정부의 방화벽이 검색을 차단했다고 공식 발표했다. 구글은 성명에서 “일시적으로 검색 기능이 마비된 이후 다시 검색 트래픽이 정상으로 돌아왔다.”면서 “이번 문제는 해결된 것으로 보인다.”고 설명했다. 앞서 구글은 23일 중국 정부의 검열을 피하기 위해 ‘구글 차이나’를 폐쇄하고 ‘구글 홍콩’으로 전환해 우회 서비스를 제공하고 있다. 박성국기자 psk@seoul.co.kr
  • 승자없는 e전쟁

    승자없는 e전쟁

    중국 정부가 사전 검열에 반대하며 홍콩 서버를 통해 검색 서비스를 제공하기로 결정한 구글에 대해 반격에 나섰다. 하지만 이번 사태로 검열 정책이 크게 부각되면서 주요 2개국(G2)으로 부상한 중국이 체면을 구기게 됐다. 한마디로 어느 한쪽도 얻는 것 없는 ‘루즈-루즈(lose-lose)게임’이 돼 가는 형상이다. AP통신 등 주요 외신에 따르면 구글이 중국 본토 검색 서비스 중단을 선언한 다음날인 23일 톈안먼(天安門) 민주화운동 등과 같은 검열 대상 단어를 입력하면 검색 자체가 안 되거나 검색 내용과 연결이 되지 않는다. ‘인터넷 만리장성’으로 불리는 중국 정부의 방화벽 때문이다. 당초 구글이나 전문가들의 예상과 달리 구글 사이트 자체를 폐쇄하지 않는 이유가 바로 여기에 있다. 게다가 중국 기업들이 정부의 보복을 우려, 구글과의 사업을 꺼리는 분위기다. 구글과 중국 시장 진출 초창기부터 손을 잡고 휴대전화 검색 및 지도 서비스를 제공해 온 중국 최대 이동통신 업체 차이나모바일은 곧 계약을 해지할 것으로 전해진다. 또 2위 업체인 차이나 유니콤은 구글의 안드로이드 운영체제(OS)를 기반으로 한 휴대전화 출시를 연기해 놓은 상태다. 전문가들은 구글의 광고 수입도 급감할 것으로 보고 있다. 이 때문에 구글의 주가는 전날 대비 8.5%(1.5%) 하락한 주당 549달러를 기록했다. 구글은 본토 검색 서비스만을 중단했을 뿐 중국 내 기술은 물론 영업 관련 직원 규모를 예전 수준으로 유지키로 했다. 중국 정부의 대응 수위가 낮아진 뒤 재기를 노리기 위해서다. 하지만 스테플튼 로이 전 주중 미국 대사는 “구글 측의 계산을 이해할 수가 없다. 검열 문제에 있어 구글이 중국을 굴복시킬 방법이 안 보인다.”며 회의적인 전망을 내놓았다. 결국 구글은 사전 검열을 피해, 정보 접근의 자유를 추구하겠다는 당초 목표 달성에 실패했을 뿐만 아니라 세계 최대 규모인 중국의 인터넷 시장까지 놓칠 위기에 처하게 됐다. 그렇다고 현재 상황을 중국 정부의 승리로 보기도 어렵다. 구글의 이번 결정이 중국에 당장 큰 타격을 주지는 않을 것으로 관측된다. 하지만 장기적으로 볼 때 인터넷 사전 검열로 인해 국경 없이 움직이는 정보의 흐름에서 중국은 소외되고, 결과적으로 국제 경제와의 연결 고리를 놓칠 수 있다는 지적이 나오고 있다. 또 자유로운 정보 교환을 막는 중국 정부의 정책은 국가 이미지 훼손을 가져올 수 있다. 여기에 중국의 ‘소프트 파워’ 확산에 공들이는 정부의 전략에 차질을 빚을 수 있다고 외신들은 분석했다. 중국에서 인터넷 기업을 운영하는 빌 비숍은 뉴욕타임스와의 인터뷰에서 “구글의 이번 결정은 중국 정부의 계획에 커다란 구멍을 낸 셈”이라고 지적했다. 나길회기자 kkirina@seoul.co.kr
  • 모바일 전자정부 5월 시범 도입

    정부가 5월 중 스마트폰에 기반한 모바일 전자정부 시스템을 시범 도입한다. 하지만 보안 문제를 우려한 국가정보원의 제동으로 당초 계획됐던 전자결재는 일단 제외시킨 채 업무보고용으로 사용하게 됐다. 행정안전부 정보화전략실은 9일 “스마트폰에 장착할 전자정부 프로그램 시행사 입찰공고를 이달 안에 낼 계획이다.”고 밝혔다. 모바일 전자정부 시스템은 먼저 행안부 실·국장급과 실시간 보고, 현장업무가 많은 일부 부서를 대상으로 시범실시된다. 주요 프로그램은 문서·지침 시달과 업무의견 실시간 교환, 간이 보고 등이다. 대상자들에겐 전자정부 프로그램이 탑재된 스마트폰이 지급된다. 부처 외부나 지방 출장지에서도 모바일로 실시간 업무처리가 가능해지게 된다. 소요예산은 1억원가량이다. 행안부 관계자는 “일반 업체에서 기사용 중인 프로그램을 기반으로 활용할 예정이어서 예산 규모는 크지 않다.”고 설명했다. 시범 서비스 결과를 평가해 향후 적용 부처의 확대 여부를 결정하고, 모바일 G4C서비스 구축까지 검토할 계획이다. 당초 정부는 지난해 말부터 스마트폰 바람이 불자 전자결재 업무까지 휴대폰에 장착하는 것을 목표로 연초부터 국정원과 내부협의를 벌여왔다. 그러나 양쪽에서 기대하는 보안 수준이 달라 난항을 겪어왔다. 국정원은 ‘미국 행정부 수장(대통령)급’에게 적용되는 최고 수준의 보안을 요구했던 것으로 전해졌다. 특히 국정원 관계자는 ‘버락 오바마 미 대통령이 백악관에 입성할 때 기존에 사용하던 블랙베리폰 보안 프로그램을 모두 새로 짰다.’는 예를 들며 “행안부도 이 정도는 충족시켜야 하지 않겠느냐.”고 말했다는 후문이다. 앞서 국정원은 지난해 말 정부부처와 한국은행 등 공기업·기관에 스마트폰 관련 보안관리 강화를 요청하는 문건을 보내며 ‘보안령’을 내리기도 했다. 턱없이 높은 국정원의 요구에 행안부는 난색을 표시했다. 신속한 의사결정을 토대로 일처리 속도를 높이려면 ‘보안’ 걸림돌에 걸려 마냥 기다릴 수만은 없다는 판단에 따른 것이다. 결국 행안부는 일단 결재 프로그램은 제외한 채 문서전달, 보고용으로 스마트폰을 ‘선도입’하기로 결정했다. 행안부 관계자는 “스마트폰을 업무에 활용하는 강점이 충분히 크기 때문에 보안문제는 계속 협의해나가겠다.”고 밝혔다. 모바일 전자정부의 ‘핵심’은 실시간 결재라는 점을 감안, 보안 솔루션을 더 찾아보겠다는 계획이다. 휴대폰이 해킹 위험이 높은 만큼 각종 비밀문건, 전화번호 유출을 막기 위한 방화벽을 강구해야 한다. 행안부는 “자택 전자결재의 경우 가상사설망(VPN)을 통해 행정업무시스템 ‘하모니’에 접속하면 가능하다.”면서 “대상 업무를 더 확대해나갈 것”이라고 밝혔다. 이재연기자 oscal@seoul.co.kr
  • “옥션, 개인정보 유출 책임 없다”

    서울중앙지법 민사합의21부(부장 임성근)는 14일 개인정보 유출로 피해를 봤다며 옥션을 상대로 회원들이 제기한 손해배상 청구소송에서 원고 패소로 판결했다. 재판부는 “정보통신망 서비스 제공자에게 해킹으로 개인정보가 도난당한 것에 대한 책임을 지게 하려면 제공자가 해킹방지 의무를 위반해 이를 예방하지 못한 경우에 한해야 한다.”며 “옥션이 관련법에 정해진 기준을 어겼다고 볼 근거가 없다.”고 밝혔다. 이어 “옥션이 방화벽을 설치하지 않았다고 주장하지만, 이는 법이 정한 의무가 아니며 당시 다수 업체가 방화벽을 신뢰하지 않아 이용하지 않았던 점을 고려하면 잘못이 있었다고 보기 어렵다.”고 설명했다. 재판부는 그러나 “옥션이 법적 책임이 없다고 하더라도 기업의 도의적, 사회적 책임을 진다는 차원에서 적절한 조치를 하는 것이 바람직하다.”고 덧붙였다. 원고들은 2008년 2월쯤 옥션 사이트가 해킹돼 1100만명의 주민등록번호를 포함한 개인정보가 유출되자 수백∼수천명 단위로 잇따라 소장을 제출해 14만 5000여명이 소송 원고로 이름을 올렸다. 이들은 옥션이 회원 정보관리에 필요한 주의의무를 다하지 않아 해킹을 당했고, 유출된 개인 정보가 도용될지 모른다는 불안감에 시달렸다며 소송을 냈다. 이번 판결로 해킹공격을 받은 기업들이 2차 피해를 막기 위한 자진신고와 사후조치에 적극 나설 것으로 보인다. 옥션은 개인정보 유출에 따른 2차 피해를 막기 위해 해킹사실을 신고하고, 회원들에게 이를 알려 대비할 수 있도록 했기 때문이다. 업계 관계자는 “해킹 사고가 발생하면 쉬쉬하던 관행과 달리 옥션은 적극적이고 투명하게 대응했던 점이 이번 판결에서 높이 평가받았을 것”이라고 말했다. 김지훈기자 kjh@seoul.co.kr
  • DDoS 피해기업 작년 두배 증가

    우리 사회에서 정보화가 빠르게 진행되고 있지만 부작용도 점차 늘고 있다. 지난해 분산서비스거부(DDoS) 공격을 받았거나 컴퓨터 바이러스로 피해를 입은 기업이 급증했다. 이들 중 상당수는 시스템 복구를 위해 적잖은 비용을 지출해야 했다.행정안전부와 한국정보화진흥원이 22일 발표한 ‘2009년 정보화 통계조사’에 따르면 지난해 말 현재 인터넷을 이용하고 있는 국내 기업 65만여곳 중 DDoS 공격을 받은 곳은 5200여곳(0.8%)에 달했다. 2007년 2600여곳에 비해 2배 가까이 늘어난 것이다.사정이 이렇다 보니 보안에 대한 기업들의 관심도 늘어나고 있다. 2007년의 경우 공식적으로 보안정책을 세운 곳은 3.8%에 그쳤지만 지난해에는 5.1%로 1.3% 포인트 늘었다. 특히 금융 및 보험업계는 과반수인 57.7%가 보안정책을 마련, 다른 업종보다 압도적으로 비율이 높았다.‘보안 전담조직’을 운영하고 있는 기업은 5만 5000여곳으로 전년도 2만 8000여곳에 비해 2배 가까이 늘었고 웹 방화벽을 도입한 곳도 8만여곳에서 14만 4000여곳으로 크게 증가했다.임주형기자 hermes@seoul.co.kr
  • 오바마 “美·中 관계는 온고지신”

    │베이징 박홍환특파원│“미국에는 역사와 문화가 다른 여러 나라들을 존중하는 외교정책이 있나?” “다양한 역사, 문화는 존중돼야 하지만 아동이나 여성 문제 등 전 세계적으로 통용되는 보편적인 가치관은 전 세계 모든 국가가 갖춰야 한다.”관심이 집중됐던 버락 오바마 미국 대통령과 중국 대학생들의 ‘타운홀 미팅’이 16일 중국 상하이(上海)의 상하이과학기술관에서 열렸다. 오바마 대통령은 400여명의 중국 젊은이들을 상대로 언론 및 종교의 자유, 참정권, 평등권의 중요성 등을 조심스럽게 거론했고, 일부 대학생들은 미국의 내정간섭과 타이완에 대한 무기판매 시도 등을 우회적으로 꼬집었다. 이날 대화는 푸단(復旦)대 양위량(楊玉良) 총장의 사회로 1시간10여분간 진행됐다.오바마 대통령은 모두 강연에서 중국의 고사 ‘온고이지신’(溫故而知新·옛것을 익혀 새것을 앎)을 거론하며 “중·미 관계는 30년 동안 많은 좌절과 도전을 겪었던 것이 사실이지만 영원한 적수는 없다.”며 “양국간 협력을 통해 서로 더욱 번영할 수 있다.”고 중국과의 협력을 강조했다. 그러면서도 “모든 인간은 평등하고, 기본권을 갖고 있으며 정부는 국민들의 뜻을 반영해야 하고, 통상은 개방돼야 하는 한편 정보는 자유롭게 흘러야 하고, 법률은 만인에 공평해야 한다.”며 “이 원칙은 아주 간단한 나의 희망”이라고 중국의 인권 실태를 우회적으로 비판했다.상하이 퉁지(同濟)대학생 황리허(黃立赫)는 질의응답을 통해 “세계에는 역사와 문화가 다른 국가들이 많은데 미국은 이런 국가들을 존중하는 외교정책이 있느냐.”고 오바마 대통령을 압박했다. 이에 오바마 대통령은 “미국 역시 문제가 많고, 완벽한 국가가 아니다.”라면서도 “하지만 아동이나 여성문제 등 전 세계적으로 통용되는 보편적인 가치관은 전 세계 모든 국가가 갖춰야 한다.”며 물러서지 않았다.미국 측은 중국 내 블로거의 질문을 통해 중국의 인터넷 통제를 간접 비난하기도 했다. 미 대사관을 통해 접수했다는 중국 블로거의 질문은 중국의 방화벽과 트위터 사용 제한에 관한 내용이었다. 오바마 대통령은 “인터넷에 제한이 없는 것은 미국이 갖고 있는 힘의 원천”이라며 인터넷 개방과 검열불가 입장을 밝혔다. 오바마 대통령은 미국의 타이완에 대한 무기판매 시도에 대해 많은 중국인들이 걱정하고 있다는 한 학생의 설명과 질문에 대해서는 “미국은 ‘하나의 중국’ 정책을 지지한다.”며 비켜나갔고, 상하이엑스포 참가 여부에 대해서는 “기꺼이 참가할 의향이 있다.”며 참가를 기정사실화했다. 티베트 문제나 위안화 절상 등 민감한 이슈는 제기되지 않았다. 워싱턴포스트 등 미국 언론들은 참석한 대학생들이 대부분 당국에 의해 선발된 ‘공산당원’이었다고 보도했다.이날 대화는 중국 측의 거부로 중국 내에서 전국 방송으로는 생중계되지 않았고, 신화통신 인터넷망을 통해 문자로만 실시간 중계됐다. 오바마 대통령은 대화를 마친 뒤 베이징으로 이동, 후진타오(胡錦濤) 국가주석 주최 환영만찬에 참석했다. 베이징 서우두(首都) 공항에서는 차기 지도자로 유력한 시진핑(習近平) 부주석이 이례적으로 직접 오바마 대통령을 영접, 중국 측의 배려를 내비쳤다.stinger@seoul.co.kr
  • 서대문구 통합관제센터 내년 4월 구축

    서대문구는 그동안 분산·운영해 오던 폐쇄회로(CC)TV를 한곳에 모아 위기상황에 신속하게 대처할 수 있는 통합관제센터를 구축한다고 15일 밝혔다.현재 불법주정차 단속, 담장허물어 주차장 만들기사업, 청사관리, 자전거 무인관리, 홍제천 관리, 쓰레기 투기방지 등 7개 분야에 대한 관리에 총 297대의 CCTV를 설치해 운영하고 있다.구청사 6층에 200㎡ 규모로 들어서는 통합관제센터는 15억원을 들여 통합관제실, 조정실, 장비실 등으로 구성된다. 서대문구는 이를 위해 비상사태 발생 때 해당지역을 감시하는 카메라의 위치를 신속하게 파악할 수 있는 시스템을 구축할 계획이다.또 통합관제센터에 방화벽과 침입방지시스템 등을 설치해 개인영상정보 침해를 예방하고, 각종 시설물 관리 및 어린이 안전용 재난프로그램 병행 등 관제센터 설치에 따른 효과를 극대화시킬 방침이다.이에 따라 이달 1일부터 사업추진을 위한 전담 TF팀(통합관제팀) 신설하고 올해 말까지 협상계약대상업체를 선정하고 시험운영 등을 거쳐 내년 4월 개관을 목표로 구축사업에 들어갔다.현동훈 구청장은 “우리 지역의 지형과 실정에 강한 통합관제센터를 구축해 각종 사건·사고의 효율적인 예방은 물론 관제센터가 주민의 생명과 재산을 지켜주는 ‘서대문 지킴이’ 역할을 할 수 있도록 하겠다.”고 밝혔다.이은주기자 erin@seoul.co.kr
  • [디도스 사이버테러] 해커3인의 디도스 진단과 해법

    [디도스 사이버테러] 해커3인의 디도스 진단과 해법

    국내 최고 수준의 해커와 보안전문가 3인에게 디도스(DDos 분산서비스거부) 공격으로 촉발된 사이버 테러의 진단과 해법을 들었다. 이들은 이번 사태는 “시작에 불과하다.”며 “영화에서나 볼 수 있는 국가시스템 변경, 정보빼가기 등 ‘국가마비’사태까지 올 수 있다.”고 경고했다. 이들이 밝힌 이번 사태의 원인과 향후 재발 가능성, 예방책 등을 정리했다. →이번 사태가 확산된 원인은 구사무엘 개인 사용자가 아무리 조심해도 바이러스, 악성 프로그램을 완벽하게 피하는 것은 불가능하다. 기존의 해킹은 강력한 바이러스가 취약점을 공격하는 방식이었는데 디도스는 이종격투기 선수 크로캅에게 일반인 100명이 덤비는 방식이다. 숫자로 밀어붙이면 장사가 없다. 김태일 이지스원 시큐리티 팀장 액티브X와 P2P 사이트 사용이 익숙하다 보니 사용자들이 다운로드에 대한 거부감이 없다. 내가 받는 프로그램이 내 PC에 어떤 영향을 미칠 것이라는 생각을 안하고, PC에 백신이 깔려 있다는 것을 과신하면서 업데이트에는 별로 관심이 없다. 특히 중국, 러시아 등에서 악성코드가 수십만원에 거래되는데 초보 수준의 해커들이 호기심으로 하는 디도스 공격을 쉽게 막다 보니까 기업들이 디도스를 우습게 안다. 박상수 나노아이티 이사 공격 규모를 볼 때 악성프로그램에 감염된 PC가 일제히 동원된 것으로 보인다. 이는 개인이나 소규모 집단의 힘으로는 불가능하다. 누군가 강력한 통제자가 배후에서 조종한 것이 확실하다. 특히 최근 들어 해커들이 자신이 감염시킨 PC의 코드를 500원에 사고파는 움직임이 있는데 이같은 거래 일반화가 사태를 키웠을 가능성이 높다. →더 심각한 사이버테러 발생 가능성은 구 (내가 한다면) KT, SK브로드밴드 등 DNS 서버 운영업체를 직접 공격하겠다. 개인이 인터넷 사이트에 접근하려면 DNS 서버를 거쳐야 하는데 이 서버를 막으면 모든 개인PC가 사실상 마비된다. 무엇보다 이번 사태에서 주목해야 할 부분은 디도스 자체보다 사이트 마비단계에서 생기는 보안공백이다. 아직까지 그런 움직임은 없지만 디도스 공격을 받은 업체가 서버를 재부팅하거나 임시 서버로 옮기는 과정에서 방화벽이 다시 세팅되는 등 보안환경이 취약해지는 순간이 있다. 해커들이 이 시점을 노려 주요 정보를 유출할 가능성이 얼마든지 있다. 김 예단하기 어렵지만 지난 2007년 에스토니아 국가기간망 해킹사건과 같은 국가마비 사태도 일어날 수 있다. 당시 주요전산망이 3주 간 정지됐는데 한국은 이들보다 인터넷 의존도가 더 높기 때문에 치밀한 공격이 이뤄질 경우 훨씬 더 큰 타격을 받을 가능성은 얼마든지 있다. 망이 잘 깔려 있다는 것은 확산 속도도 그만큼 빠르다는 얘기다. 박 한국의 인터넷 인프라는 전세계 해커들에게 자신의 실력을 시험해 볼 수 있는 매력적인 테스트베드다. 새로운 해킹기술이 등장하면 한국에 시험을 해 보는 것이 가장 정확하다. 자신이 개발한 해킹 프로그램의 수준을 가늠할 수 있고, 취약점도 보완할 수 있다. 이 때문에 영화에서나 볼 수 있는 정보 빼내기나 국가시스템 변경, 금융계좌 조작 등도 언젠가는 가능할 수 있다. →사태 해결책 및 예방책은 구 공격자에 따라 공격의 양상이 어떻게 변해 가는지 경우의 수를 분석한 대응매뉴얼을 만들어서 공유해야 된다. 경찰, 국가정보원, 군 등 정보보호당국간 서로 역할 분담이 정확히 이뤄지지 않으면 이번처럼 우왕좌왕할 수밖에 없다. 컨트롤 타워가 필요하다. 김 단기적으로는 디도스 공격시 트래픽 분산을 유도하는 장비를 도입하고, 장기적으로는 네티즌 인식 변화가 필요하다. 네티즌들이 악성프로그램을 이용한 사이버 공격에 자신의 PC가 악용될 수 있다는 사실을 인지하고 프로그램의 출처에 대해 좀 더 심각하게 고민해야 한다. 박 인터넷 회선망을 제공하는 업체들이 원천적인 해결책을 강구해야 한다. 비정상적인 컴퓨터가 인터넷에 접속할 수 없도록 일반 가정에 있는 모뎀, 공유기에 장치를 달아야 한다. 보안업체가 수십억원을 투입한다고 해도 디도스 공격은 해결되지 않는다. 문제를 원천적으로 봉쇄하려면 가정에서부터 1차적인 방어선을 구축해야 한다. 오달란 유대근기자 dallan@seoul.co.kr
  • 전문가 ‘2단계 테러’ 경고

    국내 최고의 해커 및 보안전문가들은 10일 최근의 분산서비스 거부(DDos 디도스) 해킹사태와 관련, 이번 사태는 시작에 불과하며 앞으로 KT, SK브로드밴드 등 DNS(도메인네임시스템·사용자가 입력한 홈페이지 주소를 IP로 바꿔 접속이 가능하도록 하는 역할) 서버를 운영하는 업체들이 해킹의 주요 타깃이 될 가능성이 있다고 경고했다. 또 해커들의 공격을 받은 업체가 서버를 재부팅하는 과정에 생기는 보안 공백을 활용해 해커들이 다시 공격할 가능성이 크며, 이 때 정보의 대량유출이 우려된다고 지적했다. 국내 인터넷 인프라가 세계 최고 수준인 만큼 앞으로 전세계 해커들의 집중적인 공격대상이 될 수 있다는 우려도 내놓았다. 이와 관련, 정부 당국자도 해킹 공격이 일단 종료되긴 했지만, 또다른 변종 공격 가능성은 있다고 밝혔다. 한국정보보호진흥원 주최의 해킹방어대회에서 2년 연속 우승한 구사무엘(20)씨는 “정부는 디도스 사태로 인한 접속장애에 초점을 맞추고 있는데, 실제로는 공격으로 인한 보안 공백 문제가 더 심각하다.”면서 “공격을 받은 업체가 서버를 재부팅하거나 임시 서버로 옮기면서 방화벽이 다시 구축되는 과정에 보안환경이 취약해지는데, 해커들이 이 시점을 궁극적인 목표로 삼을 가능성이 높다.”고 경고했다. 이어 “(내가 공격자라고 가정하면) 다음 테러 대상은 KT, SK브로드밴드 등 DNS 서버를 운영하는 업체가 될 가능성이 높으며, 이 경우 인터넷을 이용하는 모든 PC에서 접속불능 사태가 벌어질 수도 있다.”고 경고했다. 네이버카페 ‘디도스공격 방어전문가 및 피해자 모임’을 운영하고 있는 나노아이티 박상수(36) 이사는 “비정상적인 컴퓨터가 인터넷에 접속할 수 없도록 말단 PC부터 트래픽 감지 장치를 설치해야 한다.”고 말했다. 이어 “보안업체가 높은 수준의 백신 소프트웨어와 방화벽을 만들어도 트래픽 숫자만 늘리면 해킹이 가능하다.”고 주장했다. 10년 간 공공기관과 대기업 등을 대상으로 모의해킹을 실시해온 이지스원 시큐리티 김태일(34) 팀장은 “이번 사태가 모방범죄로 이어질 경우 상황은 여기서 끝나지 않을 것”이라면서 “2007년 에스토니아에서 사이버테러 때문에 국가 주요전산망이 3주 간 정지되는 일이 있었는데, 한국의 경우 IT인프라가 넓어 같은 사건에서도 피해가 훨씬 클 수 있다.”고 예방책 마련을 촉구했다. 한편 나흘째를 맞은 디도스 공격은 이날 오후 6시쯤 사실상 종료됐다. 정부 관계자는 “6시쯤부터 시작된 3차 디도스 공격이 종료단계에 들어갔다.”면서 “그러나 완전히 끝난 것은 아니며, 언제 어떤 형태로 나타날지 모른다.”고 말했다. 악성코드 때문에 하드디스크가 손상된 것으로 추정되는 PC 고장신고는 이날 오후 10시 현재 370건이다. 이창구 박건형기자 kitsch@seoul.co.kr
  • [디도스 사이버테러] 대기업도 전담팀 풀가동

    ‘얼굴 없는 테러에 대비하라.’ 분산서비스거부(DDoS) 공격이 연일 이어지면서 대기업들도 바짝 긴장하고 있다. 삼성그룹은 계열사 서버를 관리하는 과천·대덕·구미·서초 등 4곳의 데이터센터에 통신망 트래픽이 갑자기 늘어나는지 등을 지속적으로 체크하고 있다. 현재까지는 이상징후는 나타나지 않았다. 삼성전자는 부서별로 개인 컴퓨터(PC)의 바이러스 감염 여부를 확인하고, 의심스러운 메일은 열어보지 말고 바로 삭제하도록 지시하고 있다. 삼성물산은 모든 임직원이 PC의 날짜를 7월10일 이전으로 맞추도록 했다. DDoS 공격 악성코드에 감염된 PC(좀비 PC)에 생성된 악성코드가 7월10일 0시를 기점으로 하드디스크를 파괴하는 기능을 갖고 있기 때문이다. 현대중공업은 정보보안팀내에 전담팀을 구성해 대응하고 있다. 특히 서버에서 회사 차원의 업무 영역과 개인 인터넷망을 완전히 분리함으로써 ‘좀비 PC’ 발생에 의한 업무 피해를 원천적으로 차단하고 있다. 현대중공업은 하이닉스와 함께 국정원 사이버 안전센터·한국정보보호진흥원이 운영하는 ‘고도해킹 탐지시스템’을 도입해 해킹에 대비하고 있다. 현대·기아차는 직원 15명의 PC에서 좀비 바이러스가 발견됐지만 백신을 통해 긴급 치료했다. 포스코는 정보보호그룹 IT보안파트에서 전담팀을 가동해 피해 발생에 대비하고 있다. 기존 보안프로그램인 ‘바이러스 체이서’ 외에 V3 백신을 추가로 설치했다. LG전자도 방화벽을 새로 점검하고 바이러스 차단 프로그램을 업데이트한 뒤 상황을 주시하고 있다. 온라인몰은 수많은 고객이 전자거래를 이용하기 때문에 특히 긴장하고 있다. 롯데백화점은 DDoS치료 백신을 전사적으로 배포하고 사용방법을 공지하고 있다. GS홈쇼핑은 사내 PC 및 네트워크의 검사를 강화하고 있다. CJ오쇼핑은 유사시에는 우회 도메인을 사용하는 등의 방법으로 피해를 막을 수 있도록 준비하고 있다. 김성수 이영표기자 sskim@seoul.co.kr
  • [데스크 시각] 인터넷 시대 ‘규제’와 ‘보호’ 사이/황수정 국제부 차장

    [데스크 시각] 인터넷 시대 ‘규제’와 ‘보호’ 사이/황수정 국제부 차장

    북한 핵 문제에 이란 대선 후폭풍 등 대형 사건들에 가려져 어물쩍 넘겨진 국제적 이슈가 있다. 중국 정부의 ‘네티즌 길들이기’다. 그를 위한 장치의 이름인즉 ‘그린 댐’(Green Dam) 프로그램. 새달 1일부터 모든 개인용 컴퓨터들에 웹 필터링 소프트웨어 설치를 의무화해 포르노 등 유해한 웹사이트의 접근을 차단하겠다는 인터넷 정화 정책이다. 특별히 청소년 네티즌들의 보호에 초점을 맞췄다며 프로그램 명칭에 ‘유스 에스코트’(Youth Escort)란 설명문구까지 붙였다. 그러나 세계여론은 예민하게 반응했다. 티베트나 파룬궁처럼 정치적으로 민감한 사안, 중국 공산당에 득이 되지 않는 웹사이트들에 대한 접근을 원천봉쇄하려는 꼼수가 읽히기 때문이다. 더 명백한 여론 통제의 징후도 있다. 베이징시 당국은 아예 인터넷 콘텐츠 모니터만 전담하는 자원봉사자를 1만명이나 모집할 방침이다. 이러저러한 배경과 취지로 인터넷 법망을 체계화하려는 각국의 움직임은 최근 그 어느 때보다 구체적이다. 프랑스의 경우는 산업보호의 측면에서 인터넷에 강력한 법적 장치를 적용하려는 시도가 한창이다. 저작권을 침해하는 파일을 세 차례 불법 다운로드하면 1년에 인터넷 접속을 2회로 제한한다는 이른바 ‘하도피 법’(Hadopi Law). 니콜라 사르코지 대통령이 의욕적으로 입법을 추진해 지난 5월 국회를 통과했다. 그러나 충분히 ‘예측가능한’ 암초에 부딪쳤다. 정부가 국민의 인터넷 접속 권리를 일방적으로 차단하는 것은 사생활 침해에 해당한다는 이유로 프랑스 헌법재판소는 위헌판결을 내렸다. 저작권 보호가 표현과 소통의 자유를 앞지를 수 없다는 얘기다. 싫건 좋건 인터넷은 무서운 속도로 만인의 매체가 되고 말았다. 미처 준비할 겨를도 없이 턱밑까지 차고 올라온 ‘인터넷 천하’에 두서없이 좌충우돌하는 정책들이 줄을 잇는다. 시민들의 인터넷 이용기록을 영장 없이 검색할 수 있도록 수사기관에 권한을 부여하는 법안을 상정한 캐나다의 경우는 어떤가. 역시 사생활 침해 논란이 뜨겁다. 캐나다쯤 되는 선진국에서 인권침해 논란의 여지가 뻔한 법안을 놓고 고민한다는 사실이 의아스럽다. 하지만 한편으론 다른 생각도 든다. 국민적 동의 없이도 당연히 행사할 법한 수사권한을 자발적으로 공론의 도마에 올리는 정책의 투명도는 새삼 부럽다. 선진국들조차 정책도, 그에 들이대는 가치관의 잣대도, 하나같이 부표(浮標)가 없어 우왕좌왕하는 꼴이다. 인류가 초기 법전을 다듬어갈 때도 이렇게 한바탕 혼란을 겪었을지도 모른다. 일찌감치 인터넷 강국이었던 우리나라는 초고속 인터넷 보급률에서도 압도적인 세계 1위다. 엊그제 발표된 미국의 한 전문 마케팅 업체의 조사에 따르면 한국의 광대역 인터넷 가구 보급률은 95%. 일본(65%), 미국(60%) 등과 비교해도 월등한 수준이다. ‘인터넷 작용’이 세계에서 가장 왕성한 나라가 우리인 셈이다. 그런 맥락에서 따지자면 우리의 인터넷 정책은 굼뜨고 게으르다. 당장 개인정보보호법은 국회에서 먼지만 뒤집어쓰고 있다. 악성 댓글 등 웬만한 사이버상의 잡음들은 그저 실명제 확대 처방 하나로 해결하려는 안이한 발상이다. 다각적인 고민 없이 일률적 통제가 만사일 뿐이라면 네티즌을 단속하는 중국의 ‘만리방화벽’ 정책에 돌을 던질 권리가 우리에게도 없는 것이다. 인터넷 세상에 적응하느라 세계 각국이 너나없이 혼돈의 홍역을 치르는 중이다. 논의들은 다양하지만 결국 시비의 논점은 하나다. 사생활 ‘규제’와 ‘보호’의 가치에 대한 저울질이다. 어차피 둘은 인터넷 시대의 숙명적 쌍생아다. 그 사이를 줄타기하며 우리가 더 빨리 고민하고 부지런히 시행착오해야 한다. 그래야 진짜 인터넷 강국이다. 황수정 국제부 차장 sjh@seoul.co.kr
  • 中 베이징시 인터넷 순찰대 만든다

    中 베이징시 인터넷 순찰대 만든다

    │베이징 박홍환특파원│중국 베이징시 정부가 인터넷 순찰요원 1만명을 선발, 인터넷 정화에 나설 방침이어서 논란이 예상된다. 베이징시 선전선동 분야 책임자인 차이푸차오(蔡赴朝) 베이징시 부시장이 16일 사회문화환경 정화 및 미성년자 사상도덕 건설을 위한 업무회의에서 이 같은 방침을 설명했다고 18일 홍콩의 사우스차이나모닝포스트가 보도했다. 차이 부시장은 회의에서 “베이징에 등록된 37만여개의 웹사이트를 데이터베이스로 만들고, 웹사이트 소유자와 편집자, 관리책임자의 실명 등록도 추진할 계획”이라며 “일련의 인터넷 환경 정화 방법을 준비 중이며 그 가운데 하나가 1만명의 프리랜서 순찰요원을 운영하는 것”이라고 말했다. 계획에 따르면 베이징시는 연말까지 최소한 1만명의 인터넷 순찰요원을 선발, 운영하게 된다. 이들은 베이징시의 반관영 인터넷매체협회에 등록돼 활동하며 불량 콘텐츠를 발견할 경우, 즉각 경찰에 보고해야 한다. 감독 당국은 경찰 통보를 받는 즉시 관련 콘텐츠를 삭제하게 된다. 이들에 대한 급여 지급 여부는 아직 확인되지 않았지만 소속 기업이나 단체들로부터 수당 등을 지급받게 될 것으로 알려졌다. 홍콩의 한 인터넷 전문가는 “중국은 웹사이트 허가, 정기적 조사, 콘텐츠 통제, 모니터링, 처벌 등 인터넷을 통제할 수 있는 모든 시스템을 갖추게 됐다.”며 “특히 순찰요원의 상설 운영은 중국 당국이 더이상 방화벽에 의존해 정보를 차단하지 않고, 적극적으로 비판적인 공공의 의견을 걸러내겠다는 뜻”이라고 분석했다 stinger@seoul.co.kr
  • 옥천서 이틀째 산불… 대전까지 번져

    6일 오전 6시쯤 충북 옥천군 군서면 상중리 식장산에서 발생한 불이 강한 바람을 타고 대전 동구 만인산 방향으로 계속 번지고 있다. 옥천군과 산림당국은 7일 오후 불길이 군서면 상중리 안동오리 마을 쪽으로 타 들어가자 25가구 50여 명의 주민들에게 대피령을 내렸다. 마을 입구에 차려진 상황본부는 수백 명의 소방인력과 자원봉사자들로 붐볐다. 밤이 되자 불길이 식장산 오른편 점말마을 쪽으로 번지면서 마을 주민 30여 명은 집 밖에 나와 능선을 따라 타오르는 불길을 불안한 눈빛으로 지켜 봤다. 식장산 중턱에서 시작된 불은 6일 오후 6시쯤 한때 잡히는 듯했으나 이튿날인 7일 오전 3시쯤 되살아나면서 계속 타오르고 있다. 산림당국과 소방당국 등은 헬기 14대와 소방대원, 공무원 등 1300여명을 동원해 진화작업을 벌였으나 안전사고 등을 우려, 7일 오후 7시를 기해 작업을 중단하고 8일 오전 6시부터 진화작업을 재개할 예정이다. 대전 동구청 직원들은 산 정상에 있는 송신탑 피해를 막기 위해 방화벽을 구축했다. 옥천 남인우기자 niw7263@seoul.co.kr
  • [관가 포커스] 공무원 명함에 이메일 사라지나

    “조만간 공무원 명함에서 이메일 주소를 없애야 할 것 같아요.”최근 이메일을 통한 해킹이 기승을 부리자, 정부가 공무원의 명함에서 이메일 주소를 삭제하는 방안을 검토 중이다.인터넷시대에 관례를 어기면서까지 이메일 주소를 명함에서 없애려는 이유는 기업 등 외부기관이 공무원으로부터 받은 명함을 바탕으로 이메일 주소록을 만들어 PC에 저장해놓기 때문. 해커는 이 PC를 공격해 이메일 주소를 입수한 뒤, 공무원에게 바이러스가 담긴 메일을 전송한다. 공무원이 메일을 열게 되면 PC는 바이러스에 감염되고, 해커가 정보를 몰래 빼돌릴 수 있다는 것이다.행정안전부 관계자는 “행정전산서버 등을 통한 해킹 공격은 방화벽이 잘 갖춰져 있지만, 이메일을 통해 침투하는 바이러스는 막기 어려운 실정”이라고 말했다. 공공기관용 이메일은 포털과 달리 보안 수준이 높지만, 일시적으로 바이러스에 감염될 가능성은 여전히 남아 있다. 실제로 국가정보원이 최근 서울시와 25개 자치구의 ‘정보보안실태’를 정기 점검한 결과, 이메일 보안이 취약한 것으로 나타났다.〈서울신문 3월5일 1면 보도〉관가의 이런 움직임은 기업 등 민간에게로 확산될 가능성이 크다. 이메일 주소를 주고받을 때는 신뢰하는 사람에게만 따로 적어 건네주는 풍경이 연출될 수도 있다. 고려대학교 임종인 정보경영공학전문대학원장은 “홍보담당자나 대변인 등 대외 접촉이 많은 공무원이 아니면 이메일 공개를 자제하는 게 보안에 도움이 될 것”이라고 말했다.임주형기자 hermes@seoul.co.kr
  • [사설] 막오른 자통법, 리스크 관리가 문제다

    어제부터 자본시장의 칸막이 구실을 했던 각종 금융규제를 걷어내고 투자자 보호를 강화한 ‘자본시장과 금융투자업에 관한 법률’(일명 자본시장 통합법)이 본격 시행에 들어갔다. 금융시장에서 은행과 보험을 제외한 증권·자산운용·선물·종금·신탁 등 5개 업종의 방화벽이 없어진 것이다. 자통법의 시행으로 자본시장의 경쟁이 가속화되는 한편 투자자 보호도 한층 강화된다. 자본시장의 활성화와 더불어 마구잡이식 판매, 묻지마 투자 등과 같은 불완전 판매에 따른 리스크를 최소화하면서 책임 소재를 분명히 한 것으로 볼 수 있다. 중소기업을 멍들게 한 키코(통화옵션파생상품)나 펀드 원금 손실로 인한 분쟁을 대폭 줄일 수 있게 된 것이다.글로벌 금융위기에서도 드러났듯이 우리 자본시장이 취약한 것은 과도한 규제와 금융사들의 뒤진 경쟁력과 무관하지 않다. 따라서 국제적인 금융 허브와 고부가가치 서비스업을 육성하려면 금융업의 혁신이 선행돼야 한다. 이런 점에서 자통법 시행은 때늦은 감이 없지 않다. 하지만 투자자 보호장치에도 불구하고 자통법 시행으로 촉발된 금융자유화 조치가 새로운 금융불안을 초래하지 않을까 하는 우려가 제기되는 것도 사실이다. 미국발 금융불안도 따지고 보면 금융시장간 장벽을 설정했던 글래스-스티걸 법이 1999년 철폐되면서 통제 불능의 고위험 파생상품과 헤지펀드를 양산한 결과라는 지적이 설득력을 얻고 있기 때문이다.금융감독당국은 자통법이 금융과 투자, 서비스 선진화의 기틀을 다질 수 있도록 보완작업을 게을리해선 안될 것이다. 특히 글로벌 금융위기가 리스크 관리 강화라는 새로운 과제를 남긴 사실을 명심해야 한다. 금융사들도 이익 추구에 앞서 투자자 보호규정을 철저히 준수하기 바란다.
  • [사설] 육박전보다는 필리버스터가 낫다

    홍준표 한나라당 원내대표가 그제 국회 교섭단체 대표연설을 통해 필리버스터(합법적인 의사진행방해) 제도 도입을 제안했다. 민주당 등 야당은 홍 원내대표가 함께 제안한 국회폭력방지특별법에는 반대의 목소리를 냈으나 필리버스터 제도에 대해서는 긍정적인 반응을 보였다. 지난 연말연초 국회에서는 망치와 소화기, 욕설과 몸싸움이 난무했다. 해외 언론들이 이를 자세히 보도함으로써 국제적으로 망신살이 뻗쳤다. 필리버스터 제도가 일부 부작용에도 불구, 험한 육박전보다는 낫다고 본다.미국·영국 등 의회정치 선진국들은 필리버스터를 다수당과 소수당의 갈등 해소방안으로 활용하고 있다. 버락 오바마 대통령은 저서 ‘담대한 희망’에서 “필리버스터는 다수의 횡포 위험을 차단하는 방화벽”이라고 말했다. 최근에는 야당인 공화당 소속 저드 그레그 상원의원을 상무장관에 지명했는데 공화당의 필리버스터를 예방하기 위한 결정이라는 논란이 일었다. 그런 관측은 오해에서 비롯된 것임이 밝혀졌지만 필리버스터는 그만큼 다수당이 소수당을 의식하고, 배려하는 제도로 정착될 수 있다.우리나라에서도 1960년대까지 필리버스터 제도가 있었다. 야당 의원이 10시간 발언으로 여당의 일방 안건처리를 지연시킨 전례가 있다. 박정희 정권 시절인 1973년 효율성을 앞세워 의사진행발언 시간을 엄격히 제한하면서 필리버스터가 불가능해졌다. 야당이 필리버스터 제도를 악용해 다수결원칙 자체를 무력화시켜서는 안될 것이다. 미국도 그런 일을 막기 위해 상원 재적 5분의3이 찬성하면 토론을 이어가지 못하도록 하고 있다. 보완장치가 마련된다면 필리버스터 제도 도입을 머뭇거릴 이유가 없다. 국회의장실과 회의장을 점거하고,멱살잡이를 하며 싸우고, 국회 경위들이 동원되는 것보다 점잖게 말로 시간을 끄는 게 낫다. 그러면서 막후 협상을 더 하다 보면 접점을 찾을 가능성이 높아진다.
위로