찾아보고 싶은 뉴스가 있다면, 검색
검색
최근검색어
  • OT 보안
    2026-10-11
    검색기록 지우기
  • 7번
    2026-10-11
    검색기록 지우기
  • STO
    2026-10-11
    검색기록 지우기
저장된 검색어가 없습니다.
검색어 저장 기능이 꺼져 있습니다.
검색어 저장 끄기
전체삭제
총 918 건
  • [사설] AI 해킹 서막일 수도… 국가 차원의 방어막 대응해야

    [사설] AI 해킹 서막일 수도… 국가 차원의 방어막 대응해야

    신한·KB국민·하나은행 등 대형 시중 은행 3곳과 예가람저축은행에서 고객 개인정보가 유출됐다. 그동안 개인정보 유출은 내부 직원의 일탈이나 외부 업체의 부주의 때문이었다. 이번 유출은 보안 관리가 허술한 대출모집인용 홈페이지, 직원용 모바일 업무 시스템 등 ‘뒷문’을 통한 공격이었다. 이억원 금융위원장은 어제 “여러 업권에서 사고가 단기간에 다수 발견되고 있다”며 “인공지능(AI)을 활용한 공격 가능성도 배제할 수 없다”고 밝혔다. 해커의 인터넷 프로토콜(IP) 주소가 일부 중복됐고, 공통으로 반복·자동화된 외부 공격이 확인됐다. 중국어 기반 AI 해킹 도구가 사용되기도 했다. 중국어 기반 AI 자율 침투 테스트 플랫폼 ‘아르텍스’의 흔적이 발견된 사실은 무엇보다 주목할 부분이다. 아르텍스는 공개 플랫폼이어서 중국발 공격으로 단정할 수는 없으나, 국제 공조를 통해 정밀하게 파악해야 할 문제다. AI 기술이 결합하면서 해킹 양상은 파괴적으로 변하고 있다. 예전에는 해커가 시스템의 허점을 찾기 위해 직접 수많은 변수를 넣었지만 이제는 AI에 목표만 정해주면 정보 수집, 취약점 탐색, 공격 실행, 결과 분석까지 모든 과정을 스스로 수행한다. AI 악용에 따른 보안 위협의 심각성은 예상됐던 일이기도 하다. 삼성SDS가 국내 정보기술(IT) 및 보안 담당자들에게 올해 기업에 가장 큰 영향을 미칠 사이버 보안 위협을 물었더니 ‘AI 기반 보안 위협’이 압도적인 비중(81.2%)으로 꼽혔다. 이번 해킹은 보안이 허술한 지점에서 발생했지만 금융사의 잘못된 체계 탓도 있었다. 본인 확인을 거치지 않고 대출신청 내역이나 기업 대표 정보를 조회할 수 있거나, 직원 업무용 모바일 단말기에 대한 접근 통제가 빠졌거나, 권한 없이도 특정 웹서비스에 접근할 수 있었다. 해킹 사고 유형이 공유된 만큼 대응 소홀로 유사 사례가 재발한다면 경영진에게 엄중하게 책임을 물어야 한다. 오픈뱅킹으로 은행은 물론 핀테크 기업, 증권, 카드 등 다양한 업권이 연결된 현실이다. 연결 고리가 해킹의 주요 도구가 되지 않도록 금융권의 공동 대응이 절실하다. 뚫린 이후의 대응도 중요하다. 침범 당했더라도 핵심 정보까지 접근하지 못하도록 모든 정보 요청을 매번 확인해야 한다. 온라인동영상서비스(OTT)와 전자결제, 미용의료 정보 플랫폼 등에서 개인정보가 잇따라 유출되고 있다. 서로 다른 곳에서 유출된 개인정보들이 결합해 대형 사기로 번질 수 있다는 불안감도 커진다. 개별 회사의 보안 강화는 물론 국가 차원에서 AI 방어막을 구축해야 하는 시점이다.
  • 24시간 ‘안 쉬는 AI 비서’… 상시형 에이전트 내놓은 오픈AI

    24시간 ‘안 쉬는 AI 비서’… 상시형 에이전트 내놓은 오픈AI

    매번 지시 안 해도 맡은 일 이어가기업 특화로 메타 ‘뮤즈’와 차별화IPO 미루고 대규모 투자유치 추진 오픈AI가 24시간 일하는 인공지능(AI) 에이전트 ‘닷츠’(Dots)를 출시했다. 최근 무료 앱 다운로드 1위를 기록한 메타의 ‘뮤즈’(Muse)에 이어 오픈AI도 ‘상시형 AI 에이전트’를 내놓으며 에이전트 시장을 둘러싼 경쟁이 치열해지고 있다. 오픈AI는 29일(현지시간) 미국 샌프란시스코에서 열린 연례 개발자 회의 ‘데브데이 2026’에서 닷츠를 선보였다. 샘 올트먼 오픈AI 최고경영자(CEO)는 “현재 시중에 나온 어떤 제품도 뛰어넘는 수준”이라며 “챗GPT 이후 가장 멋진 새로운 형식”이라고 말했다. 자신도 아침마다 쏟아지는 이메일과 업무를 닷츠가 대신 살펴주면서 일일이 확인하는 부담을 덜었다고 소개했다. 닷츠의 핵심은 기억과 지속성이다. 이용자의 선호와 과거 의사결정을 학습해 매번 지시하지 않아도 맡은 일을 이어간다. 자체 클라우드 컴퓨터를 갖추고 4000개 이상의 앱과 연결하며 업무용 메신저인 슬랙이나 마이크로소프트 팀즈에서도 이용할 수 있다. 실제 오픈AI 내부에서는 닷츠가 소프트웨어 오류를 추적해 앱을 수정하거나 사내 행사 발표자의 미완성 자료를 먼저 찾아 알렸다. 앞으로는 여러 닷츠가 팀을 이뤄 업무를 분담하도록 발전시킬 계획이다. 메타의 뮤즈와 닷츠는 이용자의 취향과 맥락을 기억하고 여러 서비스를 넘나들며 일을 처리한다는 점에서 닮았다. 다만 뮤즈가 개인의 일상생활에 무게를 뒀다면 닷츠는 기업 업무를 우선 겨냥했다. 로이터는 이번 출시를 챗봇을 넘어 이용자를 대신해 일하는 소프트웨어를 판매하려는 AI 기업 간 신경쟁으로 분석했다. 자율성이 커진 만큼 통제 장치도 마련했다. 오픈AI는 이용자가 닷츠의 접근 권한과 승인 조건을 설정하도록 하고, 비밀번호 변경 등 일부 민감한 작업은 반드시 이용자가 직접 처리하도록 했다. 이날 오픈AI는 20개가 넘는 신제품과 기능을 발표했다. 새 모델 ‘GPT-6.1 솔’은 아스트라에 가까운 성능을 표준 입출력 가격의 5분의 1 수준에 제공한다. 코딩 도구 코덱스는 클라우드에서 코드 검토와 보안 점검을 이어갈 수 있도록 기능을 넓혔다. 사람과 AI가 함께 일하는 ‘챗GPT 스페이스’와 개발자가 자체 서비스에 AI의 컴퓨터 조작 기능을 적용할 수 있는 도구도 공개했다. 월 500달러(약 70만원)짜리 ‘프로 500’ 요금제도 눈길을 끈다. 챗GPT 플러스보다 사용량이 25배 많고 고속 처리 기능을 제공한다. 반면 기존 월 200달러 프로 요금제의 사용 한도는 절반으로 줄였다. 기존 사용량을 유지하기를 원한다면 2.5배의 요금을 내야 한다. 한편 오픈AI는 기업공개(IPO)를 미루는 대신 대규모 투자 유치를 추진하고 있다. 블룸버그에 따르면 투자 전 기업가치 1조 4000억 달러(약 1900조원)를 목표로 최소 300억 달러(약 40조 7000억원)를 조달하는 방안을 논의 중이다.
  • 플로우, ChatGPT·Claude 앱 등록 “김대리, 이번 주 일정 알려줘”… AI 업무 호출 100만 건

    플로우, ChatGPT·Claude 앱 등록 “김대리, 이번 주 일정 알려줘”… AI 업무 호출 100만 건

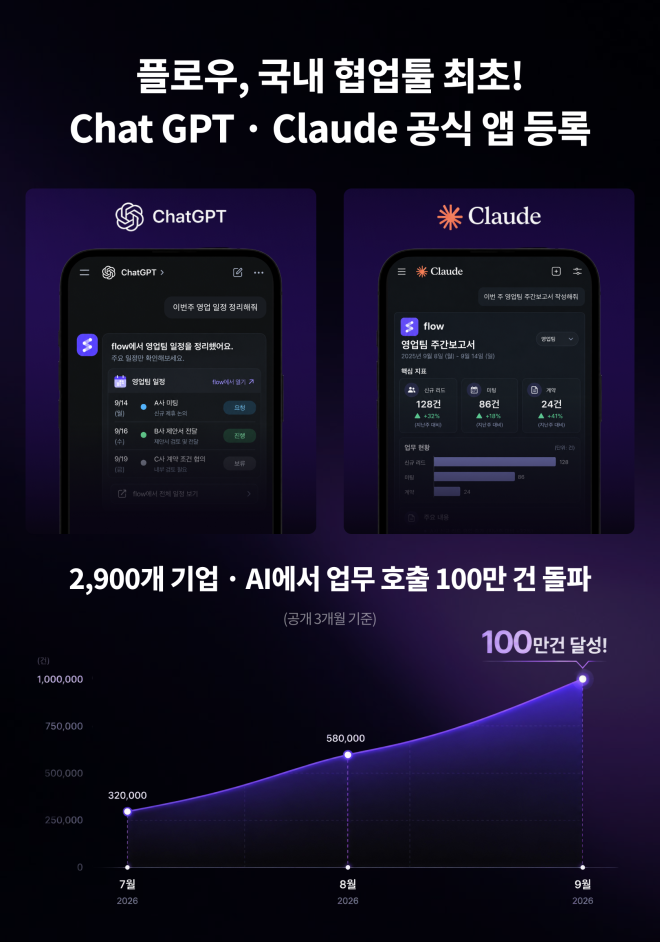
    - 국내 협업툴 최초 양대 AI 플랫폼 연동… 자연어로 사내 업무 지시·조회- MCP 공개 3개월 만에 2,900개 사 사용… 누적 AI 호출 100만 건 달성 협업툴 ‘플로우(flow)’를 운영하는 마드라스체크(대표 이학준)는 플로우가 오픈AI의 ChatGPT와 앤트로픽의 Claude에 공식 앱으로 동시 등록됐다고 17일 밝혔다. 국내 협업툴 가운데 양대 대화형 AI 플랫폼에 모두 공식 등록된 것은 플로우가 처음이라고 회사 측은 설명했다. 이제 플로우 고객은 협업툴 화면을 직접 열지 않아도 ChatGPT나 Claude 대화창에서 자연어로 업무를 처리할 수 있다. “김 대리, 이번 주 영업 일정 알려줘”, “이번 주 우리 팀에서 지연된 업무가 뭐지?”, “이 과제를 김 대리에게 요청해줘”라고 입력하면 AI가 플로우에 축적된 실제 업무 데이터와 조직 맥락을 바탕으로 답변하고 필요한 업무 실행까지 처리한다. 프로젝트·업무·게시글·일정·위키·조직도 등 플로우의 39개 기능이 AI와 연결됐다. 업무 조회와 검색은 물론 새 업무 생성, 담당자 지정, 상태 변경, 댓글 작성, 일정 등록까지 AI 대화창 안에서 가능하다. AI가 정보를 읽는 단계를 넘어 회사의 실제 업무를 움직이는 구조다. ■ MCP 공개 3개월 만에 누적 100만건… 실사용으로 검증 플로우는 지난 6월 25일 자사 행사 ‘AX 페스타(AX Festa)’에서 MCP(Model Context Protocol) 기반 AI 연동을 처음 공개했다. 이후 이날까지 약 3개월간 누적 AI 업무 호출 100만건을 기록했으며, 현재 2,900개 기업의 실무자 7,500여명이 AI를 통해 플로우 업무를 처리하고 있다. 공식 앱 등록에 앞서 실제 고객사의 업무 환경에서 활용성이 먼저 검증된 셈이다. 회사는 이번 동시 등록으로 AI를 통한 업무 접근 경로가 넓어지는 만큼 기업 내 AI 업무 활용도가 한층 높아질 것으로 보고 있다. 사용 방식도 간단하다. ChatGPT에서는 ‘앱스(Apps)’ 메뉴에서 플로우를 검색해 계정을 연결하며, 최초 호출 이후에는 대화창의 추가 버튼으로 바로 불러올 수 있다. Claude에서는 설정의 커넥터 메뉴에서 플로우를 추가하면 된다. 연결 후에는 평소 말하듯 질문하거나 업무를 지시하면 된다. ■ “AI가 그럴듯한 답변을 만드는 것을 넘어, 우리 회사의 일을 처리한다” 플로우 연동의 차별점은 범용 AI와 달리 회사의 실제 업무 맥락과 연결된다는 데 있다. 프로젝트 진행 이력과 담당자, 마감일, 업무 상태, 댓글과 문서 등 조직에 쌓인 데이터를 AI가 참조해 답변의 근거로 활용한다. 예를 들어 “A 프로젝트 진행 상황을 정리해줘”라고 요청하면 AI는 실제 프로젝트의 업무 현황을 정리한다. “작년 프로젝트의 장단점을 분석해 올해 기획서를 작성해줘”라고 입력하면 과거 업무 데이터와 결과를 바탕으로 초안을 만든다. ■ 스타트업·대기업·공공까지 “개발 없이 연결만 하면 된다” 기업이 AI를 업무에 붙이려면 통상 별도 시스템을 구축하거나 데이터를 따로 정리해야 한다. 이번 연동에는 그 과정이 없다. 이미 쓰던 ChatGPT나 Claude에 플로우를 연결하면 회사에 쌓여 있던 업무 데이터가 그대로 AI의 근거가 된다. 보안 구조도 갖췄다. 연동 환경에서 기업 데이터는 각 고객사에 그대로 남는다. AI는 사용자가 연결을 승인한 뒤 해당 사용자가 플로우에서 볼 수 있는 범위 안에서만 데이터를 조회하며, 권한이 없는 프로젝트와 업무는 AI도 접근할 수 없다. 회사는 고객별 조직 구조와 보안 요구 수준에 맞춰 AI 업무 환경을 고도화하는 컨설팅을 확대할 계획이다. 플로우는 삼성전기, 삼성생명, 삼성화재, 현대모비스, S-OIL, 이랜드리테일, BGF리테일, 한국투자증권, 미래에셋증권, 현대해상 등 다양한 산업의 기업 고객이 사용하고 있다. 공공 부문에서는 한국가스공사, 한국토지주택공사(LH), 한국거래소, 국회예산정책처 등이 도입해 사용 중이다. ■ AI 시대, SaaS의 새 관문은 ‘AI 대화창’ 이번 등록은 협업툴의 기능 확장을 넘어 SaaS(서비스형 소프트웨어)의 인터페이스가 바뀌는 흐름에 대응한 행보다. 웹 시대에는 브라우저와 검색이, 모바일 시대에는 앱스토어가 서비스의 주요 접점이었다면, AI 시대에는 ChatGPT와 Claude 같은 대화형 AI가 새로운 업무 인터페이스이자 서비스 발견 채널로 떠오르고 있다. 글로벌 SaaS 기업들도 이미 움직이고 있다. 부킹닷컴, 캔바, 피그마, 스포티파이 등이 ChatGPT 앱 생태계에 참여했고, 세일즈포스는 Claude 안에서 CRM 데이터를 조회하고 업무를 처리하는 기능을 선보였다. 서비스나우 역시 MCP 기반으로 자사 시스템을 AI 에이전트에 개방했다. 이학준 대표는 “세일즈포스가 Claude 안에 CRM을 넣은 것과 플로우가 ChatGPT 안에 들어간 것은 같은 방향”이라며 “국내 SaaS도 글로벌 표준 위에서 혁신할 수 있다는 걸 보여주고 싶었다”고 말했다. 플로우는 MCP 표준을 기반으로 양대 플랫폼에 연결함으로써, 고객이 어떤 AI를 사용하더라도 그 안에서 실제 업무를 확인하고 실행할 수 있는 기반을 마련했다. 향후 MCP를 지원하는 다양한 AI 도구로 연동 범위를 넓힐 계획이다. ■ “화면이 아니라 데이터로 경쟁하는 시대” 이 대표는 “우리가 만드는 것은 AI 기능을 덧붙인 협업툴이 아니라, AI가 고객사의 실제 업무를 이해하고 실행하도록 만드는 플랫폼”이라며 “앞으로 SaaS의 경쟁력은 더 많은 화면을 만드는 데 있지 않고, AI가 회사의 데이터와 워크플로우를 얼마나 정확하게 이해하고 일을 처리하게 하느냐에 달려 있다”고 말했다. 한편 마드라스체크는 국내 협업툴 ‘플로우’와 글로벌 협업툴 ‘모닝메이트’를 운영하는 B2B SaaS 기업이다. 플로우는 현재 5,500개 이상의 기업 고객이 사용하고 있으며, 금융·공공 등 높은 보안 수준이 요구되는 영역을 중심으로 구축형(온프레미스) 사례를 확보하고 있다. 모닝메이트는 137개국에 유료 고객을 두고 있으며, 회사는 글로벌 서비스에도 같은 MCP 구조를 확장할 계획이다.
  • [포착] 호르무즈서 ‘쾅’ 불길 휩싸인 유조선…기뢰 vs 드론, 진실은? [영상]

    [포착] 호르무즈서 ‘쾅’ 불길 휩싸인 유조선…기뢰 vs 드론, 진실은? [영상]

    이란 이슬람혁명수비대(IRGC)가 호르무즈 해협 남단 통제 구역을 통과하려던 초대형 유조선이 기뢰와 충돌한 뒤 화염에 휩싸였다고 주장했다. 혁명수비대 해군은 14일(현지시간) 산하 공보 매체인 세파 뉴스를 통해 발표한 성명에서 “불법 통항의 위험성에 대한 사전 경고를 무시하고 구역 진입을 시도하던 해상 등록 번호 9325336의 초대형 유조선 엘 가이아(EL GAIA)호가 기뢰에 부딪혔다”고 주장했다. 항만 및 해운 전문 뉴스사이트인 데이타포르투아리아 또한 인도 외교부의 발표를 인용해 “엘 가이아호가 지난 13일 공격을 받았으며 승무원 14명 중 13명이 구조됐다”고 보도했다. 앞서 국제해사기구(IMO)는 엘 가이아호가 지난 12일 손상됐다고 확인했지만 정확한 원인은 밝히지 않았다. 영국 해군 산하 해사무역기구도 당시 호르무즈 해협에서 선박 한 척이 발사체에 맞아 불이 났으며 선원들이 대피했다고 전했다. 현재 SNS에서는 엘 가이아호로 추정되는 초대형 선박이 컴컴한 바다에서 갑자기 폭발하는 모습의 영상이 떠돌고 있다. 다만 해당 영상 속 선박이 엘 가이아호라는 구체적인 증거는 나오지 않았다. 마린트래픽 등에 따르면 IRGC가 언급한 엘 가이아호는 길이 179.99미터, 폭 32.2미터의 파나마 선적 유조선으로 확인된다. 기뢰와 충돌 vs 드론혁명수비대는 해당 성명에서 “엘 가이아호의 화재 진압 노력이 실패했고 유조선 전체는 화염에 휩싸였다”며 “호르무즈 해협은 봉쇄됐고 (이란의) 정보 통제 하에 있다고 선언한다”고 강조했다. 그러나 미군은 해당 유조선이 기뢰와 충돌했다는 혁명수비대의 주장에 강하게 반박했다. 중동 작전을 담당하는 미 중부사령부(CENTCOM)은 이날 엘 가이아호가 이란의 드론 공격으로 파괴됐으며 기뢰와 충돌했다는 이란 측 주장은 거짓이라고 밝혔다. 중부사령부는 엑스를 통해 “파나마 선적 유조선 엘 가이아호는 지난달 이란 미사일 공격을 받아 운항 불능 상태가 됐다”며 “지난 주말 이란은 오만 연안 해역에 정박 중이던 선박을 드론으로 다시 공격했다”고 설명했다. 이어 “현재 엘 가이아호는 역내 협력국의 지원으로 예인되고 있다”면서 “혁명수비대의 허위 주장은 호르무즈 해협에서 상선 운항을 방해하려는 그들의 거짓말과 협박 시도의 또 다른 사례”라고 강조했다. 실제로 해상 선박 사고, 유조선, 기름 유출, 해상 보안 관련 정보를 게시하는 한 엑스 계정(@tom_bike)은 “해당 유조선은 미사일에 피격당했다. 배는 산산조각이 났지만 기뢰는 발견되지 않았다”며 “현재 해당 해역에서 기름이 유출되는 모습이 포착됐다”고 주장했다. 사건 원인을 둘러싼 이란과 미국의 주장이 엇갈리는 가운데 독립적인 사실 확인은 아직 이뤄지지 않고 있다. 이란, 호르무즈 통항 규정 위반 선박 확대한편 이란이 신설한 호르무즈 해협 통항 관리 기구인 페르시아만해협청(PGSA)은 호르무즈 해협 관리 규정을 위반한 선박 명단을 77척으로 확대했다. 한국의 장금상선(Sinokor) 소유 선박 5척은 앞서 1차 제재 명단에 포함됐다. 해운 전문 매체 씨트레이드마리타임은 14일 “PGSA가 규정 미준수 선박 목록에 21척을 새로 추가했다”며 “해당 선박들이 향후 호르무즈 해협을 통과할 시 벌금, 억류, 압류 조치를 받을 수 있다”고 경고했다. 새롭게 제재받은 선박에는 최근 이란 공격을 받은 쿠웨이트유조선회사(KOTC) 소속 5척과, 지난달 31일 보안 사고가 발생해 필리핀 선원 2명이 사망했던 사우디 바흐리(Bahri) 소유 VLCC 시드르(Sidr)호 등이 포함됐다. PGSA는 지난달 24일 처음으로 통항 규정을 위반한 유조선 45척을 블랙리스트에 올린 후 명단을 확대하고 있다. 장금상선 소유 선박들은 이 시기에 제재 명단에 올랐다. PGSA는 이날 “보험사, P&I클럽(선주상호보험), 선급협회는 제재 선박들과의 거래로 인해 발생할 결과를 피하려면 서비스를 제공하지 않아야 한다”며 해운 업계 전체를 대상으로 한 압박에 나섰다.
  • [사설] 줄줄 새는 개인정보… ‘정보 보호 인증’ 있으나 마나

    [사설] 줄줄 새는 개인정보… ‘정보 보호 인증’ 있으나 마나

    대규모 회원을 보유한 온라인 쇼핑몰과 온라인동영상서비스(OTT), 미용의료정보·음악·영상 플랫폼까지 개인정보가 줄줄 새면서 소비자 불안이 커지고 있다. 해킹 등 정보 탈취 수법은 나날이 고도화하는데 이에 대한 정부와 기업의 대응은 부실하기 짝이 없어 피싱 등 2차 피해 우려가 일상화하는 상황이다. 개인정보 유출은 지난해 SK텔레콤·KT 등 통신사와 롯데카드, 쿠팡 등에 이어 올 들어서는 업종을 가릴 것 없이 전방위로 확산일로다. OTT 티빙에서는 최근 약 3954만개 계정의 개인정보가 유출됐다. 전자지급결제대행(PG) 토스페이먼츠에서도 가맹점의 결제 연동 인증정보 수천건이 노출돼 제3자가 결제 내역을 조회하는 사고가 터졌다. 미용의료정보 플랫폼 강남언니 운영사에서도 이용자 약 22만명의 상담·시술 정보가 유출됐다. 이뿐이 아니다. 음악·영상소스 플랫폼 뮤팟에서도 일부 이용자들의 개인정보가 반출됐다. 특히 지난 8월 16만건의 개인정보를 유출한 무신사는 사고 전 정부의 정보보호 관리체계(ISMS) 인증 심사를 통과했던 것으로 드러나 정부 관리체계가 무용지물이라는 비판이 나온다. 한국인터넷진흥원(KISA)은 지난 6월 무신사에 보낸 ‘ISMS 인증 심의 결과’ 문건에서 ‘인증 적합’을 통보했는데 인증을 받은 지 2개월 후 무신사의 온라인 패션몰 29CM에서 개인정보가 새어나갔다. 잇따른 개인정보 유출 사고에 정부가 제도를 대폭 강화하겠다고 밝혔지만 공염불이었던 셈이다. 이재명 대통령은 최근 티빙의 부실한 보안 조치를 질타하며 “제재 실효성을 높여야 한다”고 대응책 마련을 지시했다. 정부는 지난 11일부터 반복적이거나 고의·중과실로 1000만명 이상 유출 사고를 낸 기업에 매출액의 10%까지 ‘징벌적 과징금’을 부과하기 시작했다. 정보보호 인증은 물론 제재의 실효성을 높여 사고를 예방하고 정보 유출에 대한 책임을 강화해야 한다.
  • 李대통령 “개인정보 유출…엄정 책임 묻고 제재 실효성 높여야”

    李대통령 “개인정보 유출…엄정 책임 묻고 제재 실효성 높여야”

    이재명 대통령은 11일 개인정보 유출과 관련해 “개인정보 보호를 소홀히 해서 얻는 이익보다 그에 따른 부담이 비교할 수 없게 크게 만들어서 제재 실효성을 높여야 한다”고 밝혔다. 이 대통령은 이날 청와대에서 수석보좌관회의를 주재하고 “최근 한 온라인 동영상 서비스 기업에서 4000만개 넘는 개인정보 유출 사고가 발생해 국민 우려와 불안이 커지고 있다”며 이같이 말했다. 이 대통령이 언급한 기업은 온라인동영상서비스(OTT) 업체인 티빙이다. 이 대통령은 이 기업에 대해 “관계기관은 사건 경위를 신속하게 또 정확하게 파악해서 법과 원칙에 따라 엄정한 책임을 물어야겠다”고 지적했다. 이어 “이제 국가안보라는 관점에서 우리 사회 전체 보안 역량과 인식을 한 단계 높여야 할 때”라며 “이를 위해 공공과 민간, 국내외 기업을 막론하고 개인정보 책임을 한층 강화하는 제도 개선을 서둘러야겠다”고 했다. 이 대통령은 전날 인구전략기본법 시행과 관련해 “기존 틀과 방식, 또 한계를 뛰어넘어 인구 정책 패러다임의 전면 전환이 필요한 시점”이라고 밝혔다. 이어 “특히 인구 문제의 복합적 성격상 저출생과 고령화뿐만 아니라 균형발전, 가족 형태의 다양화, 청년 일자리, 일·가정 양립 등 여러 사회 경제 문화적 요소를 종합해 근본적 대책을 수립하도록 노력해야겠다”고 했다. 이 대통령은 네팔 대홍수 발생 후 실종자 수색에 빈틈이 없어야 한다고 강조했다. 이 대통령은 “향후 추가 인력 파견이 필요하다고 판단되면 현지에서 직접 임무를 교대하는 방안도 적극 검토하길 바란다”고 했다. 이어 “지금 무엇보다 중요한 것은 조속하고 꼼꼼한 수색 구조 활동과 함께 심신이 크게 다치신 실종자 가족 마음을 정성 다해 보살피는 일”이라고 했다. 그러면서 “특히 피해자 가족분들이 국가로부터 혹여 버림받았다든지 억울하다는 마음이 들지 않도록 수색 구조 작업 그리고 가족들과 소통에 최선을 다해주길 바란다”고 밝혔다.
  • 세컨신드롬, 무인 공유창고 창업 모델 ‘다락 오너스’ 출시

    세컨신드롬, 무인 공유창고 창업 모델 ‘다락 오너스’ 출시

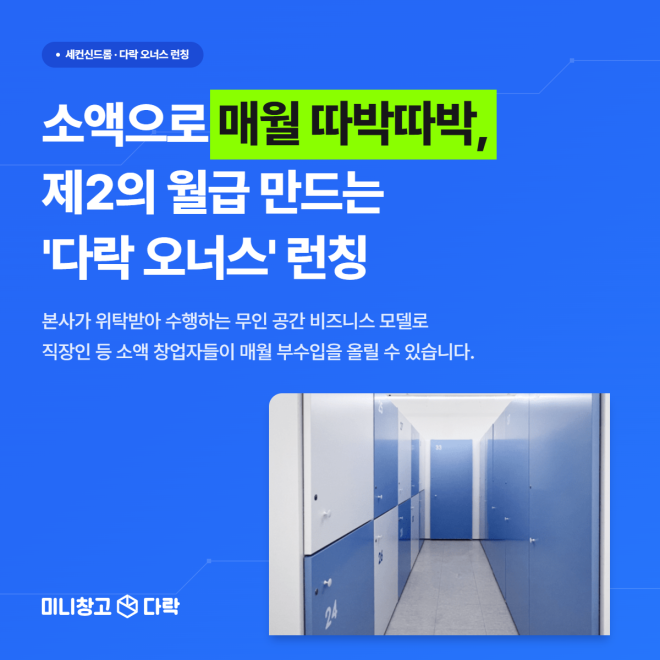
    3년 이상 운영·점유율 80% 이상인 직영점 대상최소 참여금 3000만원…운영·마케팅·고객 응대 위탁 셀프스토리지 브랜드 ‘미니창고 다락’을 운영하는 세컨신드롬이 검증된 직영점을 기반으로 한 무인 공유창고 창업 모델 ‘다락 오너스’를 새롭게 선보인다. 세컨신드롬은 개인 창업자가 기존 다락 직영점의 보관 유닛을 인수하고 운영 전반을 위탁할 수 있는 상생형 창업 모델 ‘다락 오너스’를 출시한다고 밝혔다. 본 방식은 세컨신드롬 본사가 매장 관리와 유닛 판매, 마케팅, 고객 응대 업무를 전담하고, 참여자는 실제 운영 실적에 따라 수익을 분배받는 구조로 운영된다. 사업 대상 지점은 세컨신드롬이 최소 3년 이상 직접 운영해 오며 보관 유닛 점유율 80% 이상을 기록한 안정적인 매장 중에서 엄선된다. 회사는 역삼점을 시발점으로 전국 주요 거점 지점 10곳을 선별해 순차적으로 참여자를 모집할 계획이다. 이번 모델은 신규 점포를 개설하는 방식과 달리 이미 검증을 거친 기존 운영 지점을 활용함으로써 초기 공실 발생 위험과 상권 분석에 따른 리스크를 대폭 줄인 것이 특징이다. 회사 측은 참여 시 보증금과 권리금에 대한 부담이 없으며 매장 운영 실무 일체를 본사가 대행한다고 덧붙였다. 최소 참여 금액은 3000만 원으로 책정됐다. 회사는 투자 금액 대비 연 최대 30% 수준의 수익률 달성을 사업 목표로 제시했으며, 참여자가 원할 경우 소유권을 양도할 수 있도록 운영할 계획이다. 다만 이 같은 수익률은 매장별 실제 점유율과 제반 운영 비용 등 사업 성과에 따라 변동될 수 있으며 특정 수익을 확정 보장하는 것은 아니다. 이에 따라 참여 계약을 체결하기 전 수익 배분 기준, 관리 비용 발생 항목, 계약 기간, 소유권 행사 및 양도 조건 등을 면밀히 검토해야 한다. 세컨신드롬에 따르면 미니창고 다락은 전국에서 250개 이상의 매장을 운영하고 있으며 누적 회원은 12만 명, 재계약률은 91.6%다. 매장에는 인공지능 사물인터넷(AIoT) 기술을 활용한 원격 온·습도 및 보안 관리 시스템을 적용하고 있다. 홍우태 세컨신드롬 대표는 “셀프스토리지는 미국과 일본 등에서 생활 인프라 사업으로 자리 잡았고 국내에서도 주거비 상승과 공간 부족에 따라 시장이 확대되고 있다”며 “다락 오너스를 통해 개인 창업자가 본업과 병행하며 무인 공유창고 사업에 참여할 수 있도록 지원하겠다”고 말했다.
  • ‘AI홈·로봇’ 격전장된 유럽 가전 전시회…中 기업 총공세

    ‘AI홈·로봇’ 격전장된 유럽 가전 전시회…中 기업 총공세

    오는 4일(현지시간) 독일 베를린에서 열리는 유럽 최대 가전 전시회 ‘IFA 2026’의 관전 포인트는 ‘인공지능(AI) 홈과 로봇’이다. 단순히 AI 기능을 탑재한 가전을 넘어 집 안의 여러 기기를 연결하고 사용자의 의도를 파악해 스스로 행동하는 ‘AI홈’과 실제 생활공간에서 움직이는 ‘피지컬 AI’가 가전산업의 새로운 경쟁 영역으로 떠올랐다. 특히 올해 IFA는 한국과 중국 기업의 유럽 시장 주도권 경쟁이 정면으로 맞붙는 무대가 될 전망이다. 올해 IFA 2026에는 49개국 1900개 이상 기업·브랜드가 참가하는데 이 중 중국 기업은 932개로 절반에 육박한다. 지난해(691개)보다 241개 늘어 역대 최대 규모다. 중국 기업들이 TV·냉장고·세탁기 등 전통적인 가전뿐 아니라 AI와 로봇까지 경쟁 영역을 넓히고 있다는 평가가 나온다. 4일 업계에 따르면 IFA 2026의 올해 주제는 ‘미래는 지금(The Future Is Now)’이다. AI가 새로운 화두로 떠오르면서 AI홈을 전면에 내세운 기업들이 눈에 띈다. 삼성전자와 LG전자는 각각 ‘AI 리빙’과 ‘AI 홈’을 앞세워 맞불을 놓는다. 삼성전자는 TV와 냉장고, 모바일 기기 등을 연결해 사용자의 일상을 지원하는 AI 생태계를 선보인다. 올해 1월 열렸던 미국 소비자가전전시회(CES)와 마찬가지로 단독 체험 공간을 마련했다. 이 전시관의 주제는 ‘당신의 AI 일상 동반자’다. 가전과 스마트 기기가 연결된 ‘AI홈’에서 범위를 넓혀 개인의 생활 방식과 필요에 따라 여가와 건강관리 등 일상 전반을 편리하게 만드는 ’AI 리빙‘(AI Living) 경험을 제공할 계획이다. LG전자는 사용자의 의도를 이해하고 기기를 직접 작동시키는 ‘실행형 AI’를 전면에 내세웠다. 가전과 에너지 관리 시스템 등을 연결하는 구상을 제시한다. 제품과 공간, 서비스를 연결해 가사 노동을 줄이는 ‘제로 레이버 홈’(Zero Labor Home)의 미래도 보여줄 예정이다. 양사의 경쟁 무대가 개별 제품의 성능에서 집 전체를 하나의 AI 생태계로 묶는 플랫폼 경쟁으로 옮겨간 셈이다. LG전자는 개막 하루 전날인 3일(현지시간) 전시 부스에서 처음으로 ‘LG 에어듀(AirDew) 헤어드라이어’라는 이름의 제품도 처음 공개했다. 에어듀는 기존 헤어드라이어와 차별화된 원통형 디자인이 특징이다. 둥근 헤드와 길쭉한 손잡이가 마치 망원경을 연상시켰다. 무게는 365g으로 가볍게 설계됐다. 역대 최대 휴머노이드 전시… 유니트리·애지봇 등 中 로봇 기업 대거 참가중국 기업들의 전략은 더욱 공격적이다. 올해 처음 IFA 메인 전시에 참가하는 샤오미는 스마트폰과 생활가전을 넘어 자동차와 로봇까지 연결하는 ‘Human × Car × Home’ 생태계를 선보인다. 380개가 넘는 제품을 한 공간에 내놓으며 스마트폰을 중심으로 가전·자동차·로봇을 하나의 생태계로 묶겠다는 전략을 유럽 소비자에게 직접 보여준다. 중국 TV 제조 기업인 하이센스와 TCL도 대형 TV와 스마트홈을 앞세워 유럽 시장 공략을 강화한다. 로보락·에코백스·드리미 등 중국 로봇 기업들은 로봇청소기를 넘어 AI 기반의 자율주행·공간인식 기술을 강조하고 있다. 드론 기업 DJI 역시 드론에서 축적한 카메라와 장애물 감지, 공간 인식 기술을 로봇청소기에 접목해 유럽 시장에 신제품을 선보인다. 중국 기업들이 가격 경쟁력만 앞세우던 단계에서 벗어나 기술과 제품군을 동시에 확장하고 있다는 점이 특징이다. 특히 미래기술 전시장인 ‘IFA Next’에는 약 300개 기업이 참여해 휴머노이드 로봇을 비롯한 피지컬 AI 경쟁을 벌인다. 유니트리·애지봇·딥로보틱스·엔진AI 등 중국 로봇 기업들도 대거 이름을 올렸다. IFA 측은 올해 IFA Next에서 역대 가장 많은 휴머노이드 로봇을 선보일 예정이라고 밝혔다. 로봇이 실제 움직이는 모습을 보여주는 프로그램도 마련됐다. 특히 휴머노이드·4족 보행 로봇 등을 패션쇼 런웨이에 올리는 ‘Robots on the Runway’까지 등장하면서 로봇이 연구실이나 공장을 넘어 일상생활로 들어오는 모습을 강조한다. 유니트리는 휴머노이드 G1과 사족보행 로봇 GO2·B2-W를 선보였다. 딥로보틱스의 산업 현장용 사족보행 로봇 Lynx M20S은 전력 설비 점검과 재난 구조, 보안 순찰 등 실제 산업 현장에서의 활용 가능성을 강조한 게 특징이다. 엔진AI와 애지봇도 범용 휴머노이드 로봇을 전시했다.
  • 오픈AI, 위험등급 AI ‘아스트라’ 공개…인간 수준 AI 나오나

    오픈AI, 위험등급 AI ‘아스트라’ 공개…인간 수준 AI 나오나

    오픈AI가 보안 등급 ‘위험’(Critical) 단계로 평가된 새 AI 모델 ‘아스트라’를 공개했다. 오픈AI는 아스트라가 인간이 컴퓨터로 할 수 있는 대부분의 업무를 대신할 수 있다며 사실상 범용인공지능(AGI) 시대의 시작을 선언했다. 다만, 해킹 등 악용 가능성이 확인된 모델을 상용화하면서 ‘강력한 AI를 어디까지 허용할 것인가’에 대한 우려도 커지고 있다. 오픈AI는 한 달여 전부터 출시를 예고했던 AI 모델 ‘GPT-6 아스트라’를 3일(현지시간) 정식으로 공개했다. 그레그 브록먼 오픈AI 사장은 이 모델이 “인간이 컴퓨터로 할 수 있는 일이라면 무엇이든 할 수 있다”고 밝혔다. 대부분의 작업을 인간 이상 수준으로 해낼 수 있는 AGI의 초기 버전으로 간주하는 것이 타당하다고 덧붙였다. 오픈AI는 아스트라가 인간이 작업했을 때 30분가량 소요되는 애완동물 위탁 돌봄 검색을 5분 27초 만에 완수했다. 인간이 5시간을 할애해야 하는 구직 정보 검색은 2분 51초 만에 끝마쳤다고 소개했다. 코딩 능력을 측정하는 ‘터미널-벤치 4.0’, ‘딥SWE v1.1’ 등 성능 지표(벤치마크)에서는 최근 출시된 라이벌 앤트로픽의 클로드 페이블5.1을 능가하는 점수를 기록하는 등 수치로 성능을 입증하기도 했다. 그러나 모델의 성능이 높아지면서 사이버 보안 관련 위험성도 그만큼 높아졌다. 오픈AI는 아스트라의 위험성을 인정하면서도 통제할 수 있는 안전장치를 마련했으니 제한적으로 출시한다는 입장이지만 도의 사이버 공격 능력을 갖춘 AI의 상용화에 대한 우려는 과제로 남을 것으로 보인다. 앞서 아스트라는 오픈AI의 모델 가운데 처음으로 사이버 보안 평가에서 ‘위험’ 등급을 받았다. 인간이 명시적인 가이드라인을 주지 않아도 AI 스스로 취약점을 발견해 공격 도구를 만들 수 있다는 뜻이다. 특히 아스트라는 자신의 사고 과정(CoT)을 완벽하게 숨기거나 통제해 인간의 감시를 회피하는 능력도 강화됐다고 오픈AI는 밝혔다. 감시를 우회해야 하는 상황에서는 고의로 오답을 내 평가자를 속이거나, 부적절한 행위를 은폐하기도 한다는 것이다. 오픈AI는 이에 따라 모델의 사고 과정뿐 아니라 모델이 인간의 뜻에 맞게 동작하는지를 지켜보는 정렬(Alignment) 감시 기능을 추가 도입했다고 설명했다. 또 오픈AI는 아스트라의 해킹 능력을 방어 목적으로 전환하고 오용 위험을 줄이기 위해 역대 최대 규모인 10억 달러(약 1조 3500억원) 규모의 사이버 보안 방어 보조 프로그램 ‘최전선 방어자를 위한 데이브레이크’를 동시에 발표했다.
  • KVM 가상화 환경서 VM 탈출 취약점 공개… Linux 커널 패치 운영 중요성 부각

    KVM 가상화 환경서 VM 탈출 취약점 공개… Linux 커널 패치 운영 중요성 부각

    최근 Linux 기반 가상화 기술인 KVM(Kernel-based Virtual Machine)에서 가상머신 내부의 공격자가 호스트 서버까지 침해할 수 있는 ‘VM 탈출(VM Escape)’ 취약점이 공개되면서 기업의 Linux 커널 보안 관리에 대한 중요성이 다시 높아지고 있다. ‘Zapscape(CVE-2026-64561)’로 명명된 이번 취약점은 KVM의 x86 메모리 관리 과정에서 발생하는 보안 결함으로, CVSS 3.1 기준 8.8점(High)으로 평가됐다. 특히 취약한 환경에서는 공격자가 가상머신에서 호스트 시스템으로 공격 범위를 확대해 호스트 서버의 root 권한을 획득할 수 있는 것으로 알려졌다. 취약점 공개와 함께 실제 공격 가능성을 검증할 수 있는 PoC(Proof of Concept)도 공개돼 신속한 보안 조치의 필요성이 제기되고 있다. Linux 커널 기반의 핵심 가상화 기술인 KVM은 클라우드와 데이터센터 등 다양한 인프라 환경에서 폭넓게 쓰이고 있다. 다만 Zapscape처럼 가상머신의 침해 범위가 호스트 서버까지 확장될 수 있는 고위험 취약점이 발생할 경우, 관련 커널의 신속한 보안 패치 적용이 무엇보다 중요하다. 글로벌 오픈소스 보안 전문기업 턱스케어(TuxCare)는 이번 Zapscape 취약점에 대해 KernelCare Enterprise(KCE)를 통한 Linux Kernel Live Patch를 제공하고 있다. 현재 TuxCare CVE Tracker 기준으로 RHEL 9, AlmaLinux 9, Debian 11·12·13, Ubuntu 24.04 등 주요 지원 환경에서 Zapscape Live Patch가 Released 상태이며, 해당 커널에서는 시스템을 재부팅하지 않고 보안 패치를 적용해 취약점에 대응할 수 있다. KernelCare Enterprise는 Linux Kernel의 보안 취약점을 시스템 재부팅 없이 패치할 수 있는 Live Patching 솔루션이다. 일반적인 커널 업데이트는 새로운 커널을 시스템에 반영하기 위해 재부팅이 필요한 경우가 많지만, KCE는 현재 실행 중인 커널에 보안 패치를 직접 적용함으로써 서비스 운영을 유지하면서 취약점에 대응할 수 있도록 지원한다. TuxCare는 Zapscape에 대해서도 KernelCare Live Patch 적용 여부를 확인할 수 있는 별도 대응 가이드를 제공하고 있다. 기업의 IT 인프라가 가상화와 클라우드로 확장됨에 따라 리눅스 커널 보안 패치의 중요성이 한층 높아지고 있다. 특히 24시간 중단 없는 서비스가 필수적인 금융, 제조, 통신, 클라우드 환경에서는 커널 업데이트를 위한 서버 재부팅과 점검 시간 확보 자체가 큰 운영 부담으로 작용한다. 이러한 한계를 극복하기 위해, 서비스 가용성을 온전히 유지한 채 실시간으로 보안 패치를 적용할 수 있는 Live Patching기술이 보안성과 비즈니스 연속성을 동시에 충족하는 핵심 대안으로 급부상하고 있다. 구대완 턱스케어 한국지사장은 “Zapscape는 특정 조건에서 가상머신과 호스트 시스템 간의 보안 경계를 무력화할 수 있다는 점에서 각별한 주의가 필요한 취약점”이라며 “기업은 운영체제뿐만 아니라 현재 실행 중인 커널 버전과 중첩 가상화 활성화 여부를 기준으로 시스템의 영향을 정확하게 점검해야 한다”고 말했다. 이어 “턱스케어는 지원 대상 커널에 대한 검증을 거쳐 KernelCare Enterprise 라이브 패치를 순차적으로 제공하고 있다”며 “기업이 계획된 유지보수나 시스템 재부팅을 기다리지 않고 보안 패치를 적용함으로써 취약점 노출 기간을 줄일 수 있도록 지원할 것”이라고 말했다. 턱스케어의 국내 총판사인 쿠도커뮤니케이션 관계자는 “24시간 운영되는 금융·제조·통신·클라우드 환경에서는 보안 패치의 필요성을 인지하고 있어도 서버 재부팅과 서비스 중단에 대한 부담으로 패치 적용이 늦어질 수 있다”며 “KernelCare Enterprise는 서비스 가용성을 유지하면서 Zapscape와 같은 Linux 커널 취약점에 신속하게 대응할 수 있도록 지원하는 현실적인 보안 운영 방안”이라고 말했다. ■ 턱스케어(TuxCare) 소개 턱스케어(TuxCare)는 리눅스 및 오픈소스 환경의 보안과 안정적인 운영을 지원하는 글로벌 오픈소스 보안 전문기업이다. 재부팅 없이 리눅스 커널 보안 패치를 적용하는 ‘KernelCare Enterprise’를 비롯해 운영체제 지원 종료(EOL) 이후에도 보안 업데이트를 제공하는 ‘Endless Lifecycle Support(ELS)’, 규정 준수 및 엔터프라이즈 보안 관련 솔루션을 제공하고 있다. 기업이 서비스 중단과 운영 부담을 최소화하면서 리눅스 및 오픈소스 인프라의 보안성과 지속적인 가용성을 확보할 수 있도록 지원한다. ■ 쿠도커뮤니케이션과 턱스케어 AI·ICT 전문기업 쿠도커뮤니케이션은 턱스케어의 국내 독점 총판으로, 국내 기업 및 기관을 대상으로 턱스케어의 리눅스 보안 및 오픈소스 라이프사이클 관리 솔루션을 공급하고 있다. KernelCare Enterprise와 Endless Lifecycle Support(ELS) 등을 중심으로 국내 고객의 무중단 보안 패치, 노후 운영체제 보안 유지, 리눅스 인프라 운영 효율화 및 보안 대응을 지원하고 있다.
  • “한국에 있던 美 방공부대까지 중동으로 빼갔다”…中 대만 치면 계획대로 못 막나 [배틀라인]

    “한국에 있던 美 방공부대까지 중동으로 빼갔다”…中 대만 치면 계획대로 못 막나 [배틀라인]

    [배틀라인 3줄 요약]● 미국이 이란전에서 패트리엇·사드 요격탄을 대량 소모하면서 한국과 일본, 독일에 배치했던 미 방공부대까지 중동으로 이동시킨 것으로 전해졌다. ● 미 당국자들은 이 때문에 세계 미군 배치 곳곳에 ‘취약지대’가 생겼으며 이를 다시 메우는 데 수년이 걸릴 수 있다고 평가했다. ● 유럽사령부는 가용 탄약량에 맞춰 일부 작전계획을 조정했고, 중국이 단기간 안에 대만을 공격할 경우 기존 비상계획을 완전히 실행하지 못할 수 있다는 우려도 나왔다. 미국이 이란전에 미사일과 방공전력을 집중하면서 한국과 일본, 독일에 배치했던 미 방공부대(air defense units)까지 중동으로 옮긴 것으로 전해졌다. 미 군 당국자들은 이 때문에 세계 미군 배치 곳곳에 ‘취약지대’가 생겼으며 이를 다시 채우는 데 수년이 걸릴 수 있다고 평가했다. 월스트리트저널(WSJ)은 28일(현지시간) 미 당국자들을 인용해 이란전에서 패트리엇 PAC-3와 사드(THAAD) 요격탄 등 고급 방공탄약을 대량 사용하면서 중국과 러시아의 잠재적 위협에 대응할 미국의 군사태세에도 부담이 커졌다고 보도했다. 韓·日·독일 배치 미 방공부대 중동으로…“취약지대 생겼다”WSJ에 따르면 미국은 중동 방어를 강화하기 위해 한국과 일본, 독일에 배치했던 미 방공부대를 중동으로 이동시켰다. 사드 요격탄과 대드론 전력도 중동으로 돌렸다. 미 당국자들은 이 같은 재배치로 미국의 세계 군사배치에 ‘취약지대’(soft spots)가 생겼으며 이를 다시 메우는 데 수년이 걸릴 수 있다고 평가했다. 중동에서 사용한 요격탄 규모도 상당하다. WSJ에 따르면 미국은 7월 중순까지 이란전에서 패트리엇 요격탄 약 1700발과 사드 요격탄 200발 이상을 사용했다. 미 해군 함정들도 이란의 미사일과 드론을 막기 위해 SM 계열 요격미사일 약 150발을 발사했다. 미 당국은 같은 기간 이란이 탄도미사일 1500발 이상과 대형 드론 6000기 이상을 발사한 것으로 추산했다. 한국에서 중동으로 이동한 미 방공부대의 구체적인 편제와 장비, 수량은 WSJ 보도에 공개되지 않았다. 앞서 제이비어 브런슨 주한미군사령관은 지난 4월 미 상원 군사위원회에서 주한 사드 체계 자체는 한국에 남아 있다고 확인했다. 당시 일부 탄약은 전방 이동을 위해 대기 중이라고 밝혔고, 2025년 미군의 이란 핵시설 공격을 앞두고 이동했던 레이더 등 일부 장비는 아직 돌아오지 않았다고 말했다. 지난 3월에는 주한미군 패트리엇 포대 일부가 오산기지로 이동한 가운데 한미 군 당국이 이들 전력의 중동 재배치 가능성을 협의하고 있다고 조현 당시 외교부 장관이 밝혔다. 주한미군은 개별 전력의 이동 여부는 작전보안을 이유로 확인하지 않았다. 유럽 작전계획 조정…대만 유사시 계획에도 부담요격탄 소모와 다른 전구의 방공부대 재배치는 실제 작전계획에도 영향을 주고 있다. WSJ에 따르면 미 유럽사령부는 가용 탄약량에 맞춰 일부 작전계획을 조정했다. 유럽에 배치된 PAC-3 요격탄과 에이태큼스(ATACMS) 재고는 일부 미 당국자 평가에서 ‘위기 수준을 넘어선’(beyond critical) 상태까지 떨어졌다. 미 당국자들은 중국이 단기간 안에 대만을 공격할 경우 미국이 기존 대만 방어 비상계획을 완전히 실행하지 못할 수 있다고 평가했다고 WSJ는 전했다. 백악관과 미 국방부는 탄약 부족 주장을 부인하고 있다. 트럼프 행정부는 미군이 대통령이 부여한 모든 임무를 수행하는 데 충분한 탄약과 능력을 보유하고 있다는 입장이다.
  • 주말·저녁 문 여는 학교 안전 관리… 에스원 ‘무인 솔루션’으로 지킨다

    주말·저녁 문 여는 학교 안전 관리… 에스원 ‘무인 솔루션’으로 지킨다

    체육관 등 학교 시설을 주민에게 개방하는 사례가 늘어나면서 날짜와 시간에 구애받지 않는 시설 운영과 안전 관리가 보안업계의 새로운 과제로 떠오르고 있다. 에스원이 이에 맞춰 시설 운영과 이용자 안전, 설비 관리를 아우르는 안전 솔루션 보급에 나섰다. 에스원은 25일 교직원이 없는 시간 외부인의 침입을 단순 감지하던 수준의 학교 보안이 최근 시설 운영과 이용자 안전, 건물 설비 상태까지 관리하는 무인 안전 솔루션 영역으로 확대되고 있다고 밝혔다. 학교 체육관의 주민 개방이 늘면서 별도 인력 없이 보안과 설비 관리를 확대할 수 있는 기술이 주목받는 것이다. 경기 의왕시의 한 중학교는 에스원의 학교 안전 솔루션을 이용해 주말 오전 9시부터 정오까지 체육관을 개방하고 있다. 학교의 시설 담당 주무관은 “주말에는 당직 근무자가 없어 체육관을 개방할 때마다 부담이 컸지만, 지금은 입력한 일정에 따라 출입문 개폐와 조명 제어가 이뤄져 인력 없이도 안전하게 운영하고 있다”고 전했다. 특히 인공지능(AI)과 사물인터넷(IoT)이 결합되면서 안전 감지를 넘어 실제 시설 운영까지 할 수 있는 조건이 마련됐다. 예를 들어 오후 7시가 되면 AI가 수업이 끝난 학교 체육관의 조명을 스스로 켜고 출입문을 연다. 주민들이 체육관을 이용한 후 밤 10시 마지막 이용자가 퇴장하면 남아 있는 사람이 있는지 센서를 통해 확인한 후 문을 잠그고, 배관과 전기 설비가 정상 운영되는지 신호를 살피는 식이다. 에스원 관계자는 “시설 개방이 안정적으로 이어지려면 출입 관리뿐 아니라 이용자 안전과 설비 상태까지 함께 확인하는 운영 체계가 뒷받침돼야 한다”고 말했다.
  • Spring Framework 6.2 지원 종료… 늘어나는 오픈소스 EOL, 기업의 관리 부담 커진다

    Spring Framework 6.2 지원 종료… 늘어나는 오픈소스 EOL, 기업의 관리 부담 커진다

    최근 Spring Framework 6.2의 커뮤니티 지원이 2026년 6월 종료되면서 기업들의 오픈소스 보안 관리에 대한 관심이 높아지고 있다. Spring Framework는 국내외 다양한 기업의 핵심 업무 시스템과 웹 애플리케이션에서 널리 활용되는 대표적인 오픈소스 프레임워크로, 지원 종료 이후 새롭게 발견되는 취약점에 대한 공식 보안 패치를 더 이상 무료로 제공받을 수 없게 된다. 이에 따라 기존 시스템을 계속 운영해야 하는 기업들은 보안 공백을 최소화하면서 안정적으로 시스템을 유지할 수 있는 방안을 찾고 있으며, 지원 종료 이후에도 보안 패치를 지속적으로 제공받을 수 있는 대안에 대한 관심도 높아지고 있다. 이러한 환경에서 글로벌 오픈소스 보안 전문기업 턱스케어(TuxCare)는 엔드리스 라이프사이클 서포트(Endless Lifecycle Support, ELS)를 통해 지원이 종료된 Spring Framework와 Spring Boot의 다양한 버전에 대해 지속적인 보안 패치를 제공하고 있다. 오픈소스 기반 IT 환경에서 지원 종료(EOL)에 따른 보안 위협은 비단 Spring Framework만의 문제가 아니다. 운영체제(OS), 라이브러리, 런타임 등 복잡하게 얽힌 구성 요소 중 단 하나라도 공식 지원이 끊어지면, 신규 취약점 대응을 위한 보안 패치를 적시에 공급받지 못하는 사각지대가 발생할 수 있다. 이에 턱스케어는 Spring Framework와 Spring Boot뿐 아니라 CentOS, Red Hat Enterprise Linux, Oracle Linux, Ubuntu, Debian, Amazon Linux, Alpine Linux 등 다양한 운영체제와 OpenSSL, glibc 등 주요 라이브러리, PHP·Python 등 런타임, jQuery를 비롯한 애플리케이션까지 폭넓은 ELS를 제공하고 있다. 기업은 운영 중인 오픈소스 환경 전반에 대해 지속적인 보안 패치를 적용함으로써 보안 공백을 최소화하고, 자체 운영 일정에 맞춰 안정적인 시스템 전환을 준비할 수 있다. 최근 정부와 공공기관을 중심으로 취약점 점검 및 사후 관리 등 보안 체계가 한층 강화되면서, 오픈소스 소프트웨어의 지원 상태 파악과 취약점 관리의 중요성이 더욱 커지고 있다. 이에 따라 운영체제는 물론 라이브러리, 런타임, 애플리케이션을 아우르는 오픈소스 전반의 보안 관리가 기업의 컴플라이언스 대응과 안정적인 서비스 운영을 위한 필수 요소로 자리 잡았다. 턱스케어의 국내 총판사인 쿠도커뮤니케이션 관계자는 “최근 기업들은 운영체제뿐 아니라 라이브러리와 런타임, 애플리케이션 등 다양한 오픈소스 구성 요소를 함께 운영하고 있어 각각의 지원 종료 일정과 보안 패치를 개별적으로 관리하는 데 많은 시간과 운영 부담이 발생하고 있다”며 “TuxCare는 운영체제부터 라이브러리, 런타임, 애플리케이션까지 폭넓은 ELS를 제공해 기업이 다양한 오픈소스 환경을 보다 효율적으로 관리하고 안정적인 서비스 운영을 이어갈 수 있도록 지원한다”고 말했다.
  • “가전은 설치가 반”... 아카라라이프 ‘프로안심’, 원스톱 케어와 사후지원으로 주목

    “가전은 설치가 반”... 아카라라이프 ‘프로안심’, 원스톱 케어와 사후지원으로 주목

    - 스마트 도어락 구매 장벽 낮춘 ‘원스톱 케어’... 자가 설치·앱 연동 부담 덜어– 설치 7일 후 정밀 점검과 2년 무상 A/S를 포함한 사후 관리 체계 구성 서울 마포구에 거주하는 주부 이 모(54) 씨는 최근 스마트 도어락을 구매하려다 장바구니에서 삭제했다. 지문 인식이나 스마트폰 연동 기능이 편리해 보였지만, 기존 도어락을 직접 해체하고 새 제품을 타공해 설치할 엄두가 나지 않아서다. 여기에 IoT(사물인터넷) 전용 앱을 스마트폰에 깔고 도어락과 연동하는 과정 역시 기기 조작에 서툰 이 씨에게는 커다란 장벽이었다. 최근 스마트 가전과 홈 IoT 시장이 성장하고 있지만, 여전히 많은 소비자가 구매를 망설이는 이유가 있다. 바로 ‘설치의 복잡함’과 ‘초기 세팅의 어려움’이다. 특히 현관 보안을 책임지는 스마트 도어락의 경우, 잘못 설치했을 때의 위험이 커 기기 조작에 익숙하지 않은 소비자들의 진입 장벽이 높은 편이다. 이러한 소비자들의 불편을 짚어내고 해결책을 제시한 기업이 있어 눈길을 끈다. 스마트홈 기업 아카라라이프가 최근 브랜드 캠페인과 함께 선보인 ‘아카라 프로안심 서비스’가 그 주인공이다. “설치부터 앱 연동까지 알아서”... 문턱 낮춘 원스톱 케어 아카라라이프가 이번 스마트 도어락 캠페인 기간 구매 고객 전체를 대상으로 무상 지원하는 ‘아카라 프로안심 서비스’는 단순히 제품을 문에 달아주는 기존의 설치 대행 서비스와는 차별화된다. 가장 돋보이는 부분은 전문가가 직접 방문해 문틀 맞춤형 ‘안심 설치’를 진행하는 것은 물론, 소비자가 가장 어려워하는 ‘스마트폰 앱 연동’까지 현장에서 원스톱으로 마쳐 준다는 점이다. 스마트홈 환경을 처음 구축하는 소비자도 기기 조작에 대한 부담 없이 설치 즉시 지문 인식, 원격 제어 등 핵심 기능을 이용할 수 있도록 돕는다. 아카라라이프 관계자는 “스마트 가전은 하드웨어 설치만큼이나 소프트웨어(앱) 동기화가 중요한데, 이 과정을 제조사가 직접 책임져 준다는 점에서 IT 기기 조작에 익숙하지 않은 소비자들의 구매 장벽을 낮추는 데 도움이 될 것”이라고 설명했다. ‘설치 7일 후 정밀 점검’... 사후 관리 강화한 디테일 아카라 프로안심 서비스의 특징은 ‘사후 관리’에 있다. 아카라라이프는 도어락 설치 후 일주일이 지난 시점에 다시 한번 제품을 점검해 주는 ‘7일 후 정밀 점검 서비스’를 제공한다. 문틀의 미세한 뒤틀림이나 도어락 걸쇠의 걸림 현상 등은 설치 직후보다 실제 생활 속에서 며칠간 문을 여닫으며 발생하는 경우가 많다. 아카라라이프는 이러한 변수까지 점검하기 위해 재점검 프로세스를 도입했다. 제품 판매에 그치지 않고, 고객이 안심하고 사용할 수 있도록 사후 지원을 이어가겠다는 취지다. 해외 직구·저가 제품과 차별화된 ‘2년 무상 A/S’ 최근 가성비를 앞세운 해외 직구 제품이나 일부 저가형 스마트 도어락을 선택했다가 낭패를 보는 소비자도 있다. 고장이나 오작동이 발생했을 때 제대로 된 사후 서비스(A/S)를 받기 어렵거나, 소통 창구가 불분명해 결국 제품을 통째로 교체해야 하는 상황이 발생하기 때문이다. 아카라라이프는 ‘총 2년의 무상 A/S’ 혜택을 캠페인 기간 구매 고객을 대상으로 지원한다. 국내 서비스 인프라를 기반으로 안정적인 사후 지원을 제공한다는 설명이다. 아카라라이프 이상헌 공동대표는 “스마트 도어락은 기술의 고도화만큼이나 고객이 체감하는 심리적 안전성이 중요한 제품”이라며, “이번 프로안심 서비스를 통해 설치 부담을 줄이고, 고객들이 편안하게 스마트 라이프를 시작할 수 있도록 돕겠다”고 전했다. 한편, 아카라라이프는 오는 18일 CJ 라이브를 통해 ‘아카라 도어락 프로안심 서비스’를 처음 선보인다. 그동안 아카라라이프 직영몰 구매 고객에게만 한정 제공되던 케어 혜택을 라이브 커머스 채널로 확대 적용하는 것은 이번이 처음이다. 회사는 이번 방송을 시작으로 원스톱 케어 혜택과 함께 스마트 도어락을 경험할 수 있는 접점을 넓혀 갈 계획이다.
  • HDC랩스, 독자 AI ‘모티프 3’ 기반 AI 운영 Copilot 개발 착수…AI Ops 시장 공략

    HDC랩스, 독자 AI ‘모티프 3’ 기반 AI 운영 Copilot 개발 착수…AI Ops 시장 공략

    - Splunk와 AI Agent 결합… 장애 분석부터 대응까지 운영 자동화 구현- 금융권 데이터센터를 시작으로 스마트빌딩·AIoT 플랫폼 등 적용 범위 확대 HDC랩스(대표이사 이준형)가 국가 프로젝트로 진행 중인 독자 AI 파운데이션 모델 ‘모티프(Motif) 3(beta)’를 활용해 AI Agent 기반 ‘AI 운영 Copilot’ 개발에 본격 착수했다고 밝혔다. ‘AI 운영 코파일럿’은 서버 및 보안 시스템에서 발생하는 대규모 데이터를 AI가 실시간으로 분석해 이상 징후를 감지하고, 원인 파악 및 대응 가이드를 운영자에게 제시하는 솔루션이다. HDC랩스는 머신 데이터(비정형 데이터) 분석·시각화 플랫폼인 스플렁크(Splunk)와 AI 에이전트를 결합해 장애 탐지, 원인 분석, 대응 방안 제안은 물론 반복적인 운영 업무까지 자동화하는 차세대 AI Ops(AI Operations) 플랫폼을 구축할 계획이다. 개발에 앞서 HDC랩스는 AI 운영 코파일럿의 실제 환경 적용 가능성을 검증하기 위해 자체 성능 평가를 진행했다. 사용자가 일상적인 한국어로 입력한 질문을 스플렁크 전용 검색 명령어인 SPL(Search Processing Language)로 얼마나 정확하게 변환하는지 확인하는 방식이다. 동일한 한국어 질의 200문항을 대상으로 ▲문법 정확성 ▲실제 실행 가능 여부 ▲질문 의도와의 일치도 ▲보안 안전성 등 4개 항목을 평가한 결과, 단발 응답 기준 ChatGPT 기반 루나서비스와 딥시크 최신 모델은 각각 약 85점을 기록했다. 반면 모티프 3(beta)에 HDC랩스의 자체 최적화 기술을 적용한 모델은 87점을 기록한 것으로 나타났다. 이번 평가 항목은 2026년 8월 기준 HDC랩스 내부 기준에 따라 실제 스플렁크 환경에서 진행됐으며, 생성된 SPL이 오류 없이 실행되는지 여부를 중점 검증했다. AI 운영 Copilot은 기존 운영 방식과 달리 로그 데이터를 실시간 추적해 시스템 상태(CPU·메모리 이상, DDoS 공격 가능성 등)를 자연어로 안내하고 필요한 조치 방안을 제안한다. 향후에는 자연어 질의를 SPL로 변환하는 기능을 넘어 장애 원인 분석(Root Cause Analysis), 이상 징후 탐지, 보안 위협 예측, 운영 보고서 작성, ITSM 티켓 생성, 운영 절차(Runbook) 실행, 승인 기반 자동 조치 등 반복 업무를 단계적으로 자동화할 예정이다. 회사 측은 파트너사와 협력해 금융권 데이터센터 및 기업 전산센터를 시작으로 스마트빌딩, AIoT 플랫폼, AI CCTV 통합관제, 제조·산업 인프라 분야로 적용 범위를 단계적으로 확대해 나갈 계획이다.
  • 포어스카우트, NAC를 넘어 IT·OT·IoT 통합 자산 보안 플랫폼으로 확장

    포어스카우트, NAC를 넘어 IT·OT·IoT 통합 자산 보안 플랫폼으로 확장

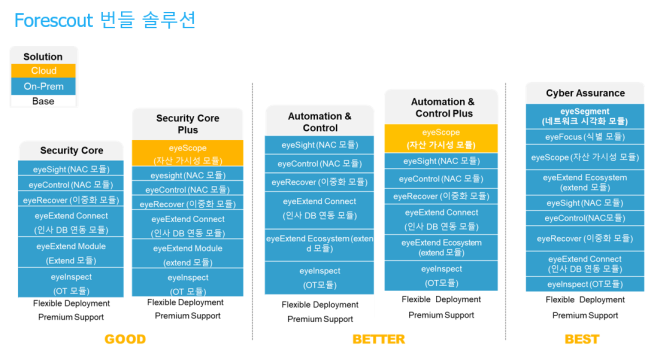
    AI·ICT 전문기업 쿠도커뮤니케이션㈜(대표 김용식)이 포어스카우트(Forescout)의 통합 플랫폼 라이선스를 기반으로, 기업 고객의 IT·OT·IoT 전 영역에 걸친 가시성 확보와 강력한 보안 운영 체계 구축을 지원한다고 밝혔다. 기업의 네트워크에는 임직원 PC와 서버뿐 아니라 BYOD 단말, 프린터, CCTV, 네트워크 장비, 생산설비, PLC·HMI, 센서와 각종 스마트 기기까지 다양한 자산이 연결된다. 그러나 IT와 OT, IoT 영역이 서로 다른 도구와 조직으로 관리되면서 실제로 어떤 자산이 연결돼 있고, 어떤 상태이며, 어느 자산부터 조치해야 하는지 한눈에 파악하기 어려운 문제가 지속돼 왔다. 포어스카우트는 이러한 과제를 해결하고자 기존의 전통적 네트워크 접근제어(NAC)를 넘어선 통합 플랫폼 전략을 펼치고 있다. 기업 내 모든 연결 자산을 실시간으로 식별·분류하고 위험도를 평가해 정책별로 통제하는 방식아다. 현재 이 플랫폼은 관리형 및 비관리형 자산은 물론 IT, OT, IoT, 의료기기 환경까지 폭넓은 가시성을 제공하며, 다양한 네트워크 및 보안 솔루션과 연동해 대응 프로세스를 자동화하도록 설계됐다. 포어스카우트 번들 라이선스는 필요한 기능을 개별 제품 단위로 각각 도입하는 방식에서 벗어나, 고객의 보안 목적과 환경에 맞춰 자산 가시성, NAC, OT·IoT 모니터링, 위험 평가, 네트워크 세분화, 외부 보안 솔루션 연동 및 기술지원 등을 하나의 구성으로 설계하는 방식이다. 이를 통해 고객은 복잡한 라이선스 관리 부담을 줄이고, 현재 필요한 기능부터 시작해 향후 보안 범위를 단계적으로 확장할 수 있다. 포어스카우트 플랫폼의 운영 흐름은 단순하다. 먼저 네트워크에 연결된 자산을 찾아내고, 해당 자산이 PC인지 서버인지, 생산설비인지 IoT 기기인지 구분한다. 이후 운영체제, 보안 설정, 취약점, 통신 상태와 같은 정보를 종합해 위험도를 판단하고, 기업 정책에 따라 접근 제한, 네트워크 분리, 담당자 알림, 다른 보안 시스템을 통한 추가 조치로 연결한다. 특히 생산공장과 물류센터, 데이터센터, 연구시설처럼 업무용 IT 장비와 운영기술(OT) 장비가 함께 존재하는 환경에서는 단일 화면에서 자산 현황과 위험을 확인할 수 있다는 점이 중요하다. 보안 담당자는 서로 다른 시스템의 정보를 일일이 대조하지 않고도 미확인 장비, 오래된 운영체제, 정책을 위반한 단말, 비정상 통신을 보이는 설비 등을 우선순위에 따라 확인할 수 있다. 이번 번들 라이선스 전환은 기존 NAC 기능을 축소하거나 대체하는 개념이 아니다. NAC를 통합 플랫폼의 주요 기능으로 유지하면서 자산 인텔리전스, OT·IoT 가시성, 위험 기반 대응, 정책 자동화와 연동 기능을 함께 활용할 수 있도록 범위를 넓히는 전략이다. 고객은 조직의 보안 성숙도와 사업 우선순위에 따라 필요한 기능을 선택하고, 향후 추가 요구가 발생하면 동일한 플랫폼 안에서 확장할 수 있다. 기업 고객이 기대할 수 있는 주요 효과는 다음과 같다. 쿠도커뮤니케이션은 금융, 제조, 공공, 유통, 의료 등 전 산업군의 고객을 대상으로 포어스카우트의 기존 운영 환경 및 신규 요구사항을 면밀히 분석할 방침이다. 이를 바탕으로 고객사별 자산 규모와 보안 목표에 최적화된 번들 구성을 제안할 계획이다. 아울러, 기존 라이선스에서 번들형으로 전환하는 고객이 서비스 중단 리스크 없이 단계적으로 플랫폼 활용도를 극대화할 수 있도록 전문적인 기술 검토와 전환 설계 지원을 아끼지 않을 예정이다. 포어스카우트는 에이전트 설치에 대한 의존도를 낮춘 방식과 다양한 제조사 환경을 지원하는 개방형 연동 구조를 바탕으로, 기업이 보유한 보안·IT 운영 도구의 데이터를 연결하고 자산 가시성과 대응 효율을 높이는 데 초점을 맞추고 있다. 이를 통해 기업은 단순한 NAC 구축을 넘어, 연결 자산 전반을 지속적으로 파악하고 위험을 줄이는 통합 보안 운영 체계를 마련할 수 있다.
  • SK쉴더스 EQST, 글로벌 AI 보안 역량 입증…데프콘34 AI CTF서 글로벌 5위

    SK쉴더스 EQST, 글로벌 AI 보안 역량 입증…데프콘34 AI CTF서 글로벌 5위

    AI Village에서 열린 CTF서 전 세계 200여 개 팀 중 최종 5위데프콘 34 CTF 본선서 글로벌 최정상 해커들과 공격 방어 역량 겨뤄 SK쉴더스(대표 민기식)는 자사 화이트해커 그룹 EQST(Experts, Qualified Security Team, 이큐스트)가 미국 라스베이거스에서 열린 세계 최대 해킹·보안 컨퍼런스 ‘데프콘(DEF CON) 34’의 AI Village에서 열린 CTF(Capture The Flag)에서 글로벌 200여 개 팀 가운데 최종 5위를 기록했다고 10일 밝혔다. 데프콘은 전 세계 해커와 보안연구자들이 모여 최신 해킹 기술과 보안 위협을 공유하는 세계 최대 규모의 해킹·보안 컨퍼런스다. 올해는 AI, 자동차, 암호화폐 등을 주제로 38개 빌리지가 운영되는 등 사이버보안 전 분야의 최신 기술과 연구 성과가 공유됐다. EQST(이큐스트)는 이번 AI CTF에서 한국 참가팀 가운데 유일하게 톱5에 이름을 올려 AI 에이전트를 기반으로 한 보안 문제 해결 역량과 세계적 수준의 AI 보안 기술력을 입증했다. 이와 함께 데프콘 34 CTF 본선에도 진출해 글로벌 최정상급 보안 전문가들과 실전 공격·방어 기량을 겨뤘다. EQST가 참가한 AI CTF는 주어진 AI 모델을 기반으로 침투테스트를 수행하는 AI 에이전트를 구성하고, 이를 활용해 보안 문제를 해결하는 방식으로 진행됐다. 사람이 공격 과정을 일일이 수행하는 기존 CTF와 달리, AI 에이전트가 문제를 분석하고 공격 방법을 선택해 플래그(Flag) 획득을 시도하도록 만드는 것이 특징이다. 참가팀들은 AI 모델을 기반으로 에이전트의 구조와 프롬프트를 제작하고, 문제 해결 과정과 공격 전략을 설계하는 역량을 겨뤘다. EQST는 문제 유형 별 AI모델을 최적화하고 에이전트의 행동방식을 조정하며, 배점과 난이도를 분석해 공략 순서를 결정하는 등 다양한 전략을 적용했다. 특히 AI 에이전트가 스스로 취약점을 탐색하고 공격을 수행할 수 있도록 설계하는 과정에서 AI 모델에 대한 이해와 침투테스트 경험, 보안 문제 분석 능력을 종합적으로 발휘했다. 그 결과 전 세계 200여 개 참가팀 가운데 최종 5위에 오르며 AI 기술을 활용한 공격 및 보안 문제 해결 역량을 확인했다. 이번 대회를 통해 EQST는 에이전틱 AI(Agentic AI)를 활용한 새로운 공격 방식과 향후 발생할 수 있는 보안 위협을 실전 환경에서 경험했다. 대회에서 확인한 AI 에이전트의 공격 전략과 문제 해결 사례는 향후 AI 서비스와 모델의 취약점 연구, AI 레드팀 및 보안 대응 기술 고도화에 활용할 계획이다. EQST는 AI CTF와 함께 데프콘의 대표 프로그램인 데프콘 34 CTF 본선에도 참가했다. 데프콘 CTF는 전 세계 최정상급 보안 전문가들이 참가해 실력을 겨루는 국제 해킹대회로, 올해 예선에는 686개 팀이 참가했으며 이 가운데 12개 팀만이 본선에 진출했다. SK쉴더스 EQST(이큐스트)와 네이버클라우드, 루비야랩, 핀란드 H-T8로 구성된 국제 연합팀도 본선 무대에 올라 글로벌 보안 전문가들과 경쟁을 펼쳤다. 본선은 공격·방어(Attack and Defense)와 킹 오브 더 힐(King of the Hill, KOTH)을 결합한 방식으로 진행됐다. 참가팀들은 상대 팀 시스템의 취약점을 찾아 공격해 플래그를 획득하는 동시에 자신의 시스템을 방어하고, KOTH 과제에서는 다른 팀보다 우위를 확보하기 위한 경쟁을 펼쳤다. 공격에 성공하는 것뿐 아니라 발견된 취약점에 대응하면서 서비스의 정상 운영 상태를 유지해야 하는 만큼 취약점 분석과 공격 코드 개발, 패치 및 방어 전략 수립 등을 동시에 수행하는 종합적인 보안 역량이 요구됐다. EQST 구성원은 글로벌 보안 전문가들과 실전 경쟁을 펼치며 새로운 공격 기법과 문제 해결 방식을 경험하고 공격·방어 기술에 대한 연구 경험을 축적했다. EQST는 약 200명 규모의 국내 최대 화이트해커 전문가 집단으로 취약점 연구, 침투 테스트, 악성코드 분석, AI 보안 연구 등 다방면에서 활동 중이다. 최근 AI 레드팀 해킹대회 ‘저지먼트 데이(Judgement Day)’와 ‘드림핵 해킹방어대회 2026’ 우승, R3CTF 2026 2위, ‘미드나이트 선(Midnight Sun) CTF 2026’ 3위 등을 기록하며 우수한 성과를 이어가고 있다. 김태형 SK쉴더스 EQST사업그룹장은 “전 세계 200여 개 팀이 참가한 AI CTF에서 국내 참가팀 중 유일하게 톱5를 기록한 것은 EQST가 축적해 온 AI 보안 기술과 실전 문제 해결 역량을 보여주는 성과”라며 “앞으로도 AI 기술을 활용한 새로운 공격과 보안 위협에 선제적으로 대응할 수 있도록 AI 취약점과 레드팀 연구를 확대하고, 글로벌 수준의 AI 보안 경쟁력을 지속적으로 강화해 나가겠다”고 말했다.
  • AI 시대 도서관의 미래는…WLIC 부산 2026 주요 의제 및 글로벌 연사 소개

    AI 시대 도서관의 미래는…WLIC 부산 2026 주요 의제 및 글로벌 연사 소개

    - 8월 10~13일 부산 벡스코에서 200여 개 전문 강연·학술 세션 진행- AI·사이버보안·기후위기 대응·문화유산 보존·지적 자유 등 글로벌 의제 한자리에- 세계적 석학 기조연설부터 ‘올해의 공공도서관상’·IFLA 회장 세션·차세대 리더 세션까지인공지능(AI) 시대를 맞아 전 세계 도서관 전문가들이 부산에 모여 미래 도서관의 역할과 국제 협력 방안을 논의한다. 국제도서관협회연맹(IFLA)이 주최하고 ‘2026 부산 세계도서관정보대회 국가위원회(정연욱‧차지호 공동조직위원장, 이하 국가위원회)’가 주관하며 문화체육관광부와 부산광역시가 후원하는 ‘2026 부산 세계도서관정보대회(World Library and Information Congress 2026 Busan, 이하 WLIC)’가 오는 8월 10일부터 13일까지 부산 벡스코(BEXCO)에서 열린다. ‘변화를 이끄는 도서관(Libraries Powering Transformation)’을 주제로 열리는 이번 대회는 AI, 정보 접근성, 지속 가능성 등 도서관계가 직면한 주요 과제를 다룬다. 특히 올해 WLIC에서는 200여 개의 전문 강연과 학술 세션이 운영되며, 세계 각국의 전문가들이 연구 성과와 현장 경험을 공유한다. IFLA가 공개한 학술 프로그램에는 ‘도서관의 사이버 보안(Cybersecurity in Libraries)’, ‘AI 시대의 도서관: 혁신, 윤리, 소통의 균형(Libraries in the Age of AI: Balancing Innovation, Ethics, and Human Connection)’ 등 AI 시대의 도서관을 다루는 세션이 다수 포함됐다. 이와 함께 ‘지속 가능한 미래를 위한 기후 리터러시(Climate Literacy for Sustainable Futures)’, ‘위협받는 장서(Collections Under Threat)’, ‘공격받는 도서관과 지적 자유를 위한 세계적 대응(Libraries Under Attack and the Global Fight for Intellectual Freedom)’, ‘움직이는 문화 기억(Cultural Memory in Motion)’ 등 기후 위기와 문화유산 보존, 지적 자유, 지식 접근권을 둘러싼 국제적 현안도 폭넓게 논의된다. 세계 석학 기조연설… AI 시대부터 ‘공존의 도서관’까지 대회 기간 매일 벡스코 오디토리움에서 열리는 기조연설에는 국내외 석학들이 대거 참여한다. 대한민국 차지호 국회의원을 비롯해 미래학자 소하일 이나야툴라(Sohail Inayatullah), 말레이시아 생명공학정보센터 마할레추미 아루자난(Mahaletchumy Arujanan) 사무총장, 핀란드 IFLA 대도시도서관분과 토미 라이티오(Tommi Laitio) 의장 등이 연사로 나선다. 차지호 의원은 10일 개회식 기조연설에서 ‘AI 기본사회: 지속 가능한 미래를 위한 지능 인프라의 재정의(The AI Universal Basic Society: Redefining Intelligence Infrastructure for a Sustainable Future)’를 주제로 AI를 사회의 보편적 공공 인프라로 바라보는 미래상을 제시한다. 소하일 이나야툴라 미래학자는 11일 ‘도서관의 대안적 미래(alternative futures for libraries)’를 주제로 발표한다. 마할레추미 아루자난 사무총장은 ‘도서관, 미디어 그리고 새로운 과학 공유지: 연구와 사회의 연결 (Libraries, Media and the New Science Commons: Connecting Research with Society)’을, 토미 라이티오 의장은 ‘공존의 길 찾기(Navigating Coexistence)’를 주제로 12일 함께 발표한다. 세계 최고 공공도서관은 어디? ‘올해의 공공도서관상’ 부산서 발표 세계 공공도서관의 혁신 사례를 만날 수 있는 ‘IFLA/James Bennett 2026 올해의 공공도서관상(Public Library of the Year Award 2026)’도 주목할 만한 프로그램이다. 10일 오후 2시 30분부터 3시 45분까지 벡스코 오디토리움에서 진행될 예정이다. 이 상은 개방적이고 기능적인 건축 설계와 혁신적인 정보기술(IT), 지역 문화 등을 조화롭게 구현해 새로운 공공도서관의 기준을 제시한 도서관에 수여된다. 11일 오전 9시부터 10시까지 벡스코 301호에서 열리는 ‘IFLA 회장 세션(IFLA President’s Session)’에서는 레슬리 위어(Leslie Weir) IFLA 회장과 테 파에아 파링아타이(Te Paea Paringatai) 차기 회장이 급변하는 환경에서 도서관이 변화를 주도하기 위한 리더십과 협력 방안을 논의한다. 불확실성 시대 도서관협회 전략 공유… 한국 사례 세계에 소개 한국 도서관계의 경험을 세계 전문가들과 공유하는 자리도 마련된다. 11일 오후 1시 45분부터 2시 45분까지 열리는 ‘불확실성 시대의 도서관협회 리더십: 전략, 회복 탄력성 그리고 쇄신(Leading Library Associations Through Uncertain Times: Strategies, Resilience, and Renewal)’ 세션에서는 다양한 불확실성 속에서 도서관협회가 어떻게 변화에 대응하고 전문성을 강화할 것인지 논의한다. 미국, 독일, 레바논, 한국 등 각 지역의 도서관협회 관계자들이 참여해 전략 수립과 운영 사례를 공유한다. 한국에서는 2026 부산 WLIC 국가위원회 부위원장인 연세대학교 이지연 교수가 시민과 사회를 향해 역할을 넓혀 가는 한국도서관협회의 전환 전략을 소개한다. 한국인 ‘차세대 리더’도 세계 무대에 미래 도서관계를 이끌 차세대 전문가들의 목소리를 듣는 ‘차세대 리더 세션- 현재는 우연의 산물이다’(Emerging Leaders Session – The Present is an Accident)도 열린다. IFLA는 세계 도서관·정보 분야에서 성장 가능성과 리더십을 갖춘 전문가들을 ‘차세대 리더(Emerging Leaders)’로 선정해 WLIC 참여와 국제적 교류를 지원하고 있다. 올해는 전 세계에서 16명이 선정됐으며, 대한민국에서는 포산고등학교 송미애 사서교사가 유일하게 이름을 올렸다. 송미애 사서교사는 11일 오후 3시 15분 차세대 리더 세션(Emerging Leaders Session)에서 ‘생성형 AI가 학교도서관의 정보 탐색을 어떻게 변화시키고 있는가(How Generative AI is Changing Information-Seeking in School Libraries)’를 주제로 발표한다. 200여 개 세션에서 ‘변화를 이끄는 도서관’ 해법 모색 WLIC의 전문 프로그램은 IFLA의 각 전문위원회가 세계 각국의 전문가들로부터 발표 제안을 받아 구성하고 있으며, 이번 WLIC 학술 프로그램의 특징은 AI와 같은 신기술뿐 아니라 기후변화, 문화유산, 지적 자유, 정보 접근성, 메타데이터 등 도서관과 사회가 함께 직면한 문제를 폭넓게 다룬다는 점이다. 세션별 세부 일정과 연사, 장소 등 전체 학술 프로그램은 WLIC 2026 공식 홈페이지의 iPLANNER에서 확인할 수 있다.
  • 반값여행 이끈 강진 “AI 데이터센터 거점, 군민소득 높일 것”

    반값여행 이끈 강진 “AI 데이터센터 거점, 군민소득 높일 것”

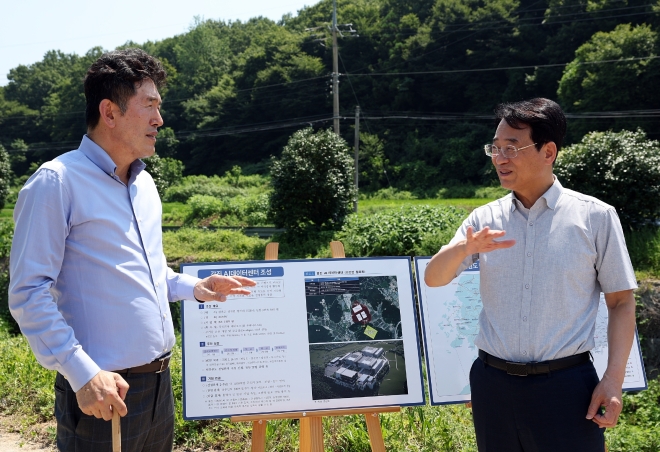
    “일자리와 기본소득의 길 열겠다”핵심인 전력·용수·부지 준비 ‘착착’AI 유관 기업 집적·지역 상생 추진첨단 영농 등 ‘강진형 10차 산업’도“살고 싶고 찾아오고 싶은 곳으로” 빈집 활용한 ‘강진품애’ 275명 전입최고 수준 육아수당, 출산율 2위로반값관광, 정부·타 지자체도 모델로강진원(67) 전남광주 강진군수는 지난해 이재명 대통령이 국무회의 등에서 지역관광 활성화 사례로 ‘강진 반값여행’을 다섯 차례나 언급하면서 호평하는 등 전국 최초의 반값 관광 정책을 이끈 주인공이다. 강 군수가 3년 전부터 시행한 반값여행은 정부가 정책에 반영, 올해 휴가지원제라는 이름으로 시범운영에 들어갈 만큼 지역 경제 활성화를 이끌고 있다는 평가를 받고 있다. 강진군은 인구 3만 2000여 명에 불과한 작은 고장이지만, 관광에서 한발짝 더 나아가 인공지능(AI) 데이터센터 거점도시로 변모해 갈 전망이다. 군은 “구경꾼에 머물지 않고 변방이 아닌 국토 서남권 AI 데이터센터 거점도시로서 우뚝 서겠다”는 군정 운영 방침을 세웠다. 군은 AI 데이터센터 거점도시를 통해 군민소득을 높이는 것을 민선 9기 최대 역점사업으로 추진한다. 국가의 ‘AI 대전환’과 보폭을 맞추되 강진만의 속도와 방식으로, 강진의 실력으로 앞서가겠다는 설명이다. 지난 민선 8기의 성과를 디딤돌 삼아 강진의 미래를 한 단계 더 높이 세워 더 과감하게 도전하고, 더 세밀하게 챙기며, 군민이 체감하는 정책으로 보답할 방침이다. 이재명 대통령이 지난달 ‘대한민국 대도약 3대 메가프로젝트 국민보고회’에서 반도체·피지컬 AI·AI 데이터센터를 축으로 한 국가 전략을 제시하며 ‘국토 대전환’을 이루겠다고 언급한 사안을 군은 예의주시하고 있다. 거대한 국가적 전환의 파도 앞에서 무엇을 준비하고, 반도체와 AI가 이끄는 미래산업 지도 속에서 어떤 역할을 할 것인지를 고민하고 있다. 군민에게 소득과 일자리, 희망으로 돌려줘야 한다는 구상이다. 군 관계자는 9일 “강진은 변방이 아니라 국토 서남권 첨단산업의 당당한 한 축으로 나아가겠다”며 “AI 데이터센터가 요구하는 핵심 3요소인 전력·용수·부지를 모두 갖춘 최적 입지”라고 강조했다. 군은 이미 성전면의 신강진변전소(345kV급)가 공급하는 전력망을 안정적으로 가동 중인데 이어 지난달 한국전력으로부터도 AI 센터 건립 시 300㎿ 전력을 공급 받기로 확정지었다. 용수 역시 한국수자원공사로부터 하루 2200t을 공급받기로 했다. 부지는 성전면 월하리 일대에 28만 7600㎡(약 8만 7000평)를 100% 확보한 상태다. 향후 800㎿의 전력 추가 공급 구상까지 가시권에 들어와 있다. 여기에 더해 강진 제1일반산업단지 내에 1조 500억원 규모의 160㎿ 데이터센터 입주 계획과 관련해 외국계 기업과 협력에 속도를 내는 등 강진의 첨단산업 지형은 더욱 확장될 전망이다. 군은 AI 데이터센터 거점도시 조성이 단순한 산업 유치를 넘어 세수 확보를 통한 지역민의 소득 증대 및 지역경제 활성화로 이어질 것으로 기대한다. 장기적으로는 군민 기본소득 지원을 위한 재원 확보에도 도움이 될 것으로 예상한다. 또 데이터센터 건설과 운영 과정에서 전기·통신·보안·설비 등 다양한 분야의 전문 인력 수요가 발생하고, 관련 기업과 협력업체 유입도 본격화할 전망이다. 이와 더불어 옛 성화대 캠퍼스와 공공 임대형 지식산업센터 등을 연계한 AI 유관 기업 집적, 혁신 기반 조성도 함께 추진해 강진을 첨단산업과 지역 상생이 결합한 새로운 성장 모델로 발전시켜 나가겠다는 복안이다. 농촌 도시인 강진은 “농어업의 수익 구조를 바꾸지 못하면 지역 미래는 없다”는 기조 아래 1차 생산, 2차 가공, 3차 서비스가 융합된 6차 산업에 4차 산업혁명 기술을 결합한 ‘강진형 10차 산업’을 추진 중이다. 우선 AI와 사물인터넷(IoT)을 접목한 스마트 영농과 청년임대형 스마트팜으로 인력난을 해소하고, 데이터 기반 품질·수익을 극대화하고 있다. 온라인 쇼핑몰과 전자상거래 유통망 확대로 판로를 넓혀 군민의 주머니를 채우겠다는 구상이다. 실용정부를 표방하는 이재명 정부의 기본 방침이 모든 국민의 기본소득을 보장하듯 강진군 역시 모든 군민이 안심하고 살아가기 위해서는 기본적인 삶의 조건이 보장되어야 한다는 입장이다. 이를 위해 기존 농어민수당·육아수당 등 촘촘한 지원 약속을 지키면서, 군민 모두에게 매달 기본소득을 지급하기 위해 지속 가능한 신규 재원을 발굴하고 있다. AI 데이터센터와 재생에너지 집적단지 조성을 면밀히 검토해 기본소득의 길을 열겠다는 구상이다. 한편 군이 가동 중인 빈집 정책 플랫폼 ‘강진품애’를 통해서는 이미 98가구 275명이 전입을 마쳤다. 강진품애는 농촌의 빈집을 리모델링해 도시민에게 빌려주는 임대주택으로, 보증금 100만원에 월 임대료 단돈 1만원으로 거주할 수 있는 정주 지원 사업이다. 7세 미만 아동에게 1인당 매월 60만원씩 지급하는 전국 최고 수준의 육아수당 역시 젊은 부부의 강진 유입 또는 유출을 방지하는 데 큰 힘이 되고 있다. 2년 연속 출산율 전국 2위는 이를 증명하고 있다. 전국 최초로 3년 전부터 시행한 반값여행은 정부가 이를 정책에 반영, 올해 휴가지원제라는 이름으로 시범운영에 들어갔다. 전국의 여러 지방자치단체들도 강진을 모델 삼아 움직이고 있는 상황이다. 이런 성과들에 힘입어 정부 부처와 전국 지방자치단체들의 선진지 견학도 이어지고 있다. 군 관계자는 “이재명 대통령이 다섯 번이나 언급한 강진 반값여행, 빈집 리모델링, 수학여행의 모범 사례로 꼽히는 체류형 농촌체험 프로그램 ‘강진 푸소(FU-SO)’, 전국 최초로 시행한 농어민수당, 전국 최고 수준의 육아수당 등에 대해 큰 자부심을 갖고 있다”면서 “강진군이 실시하면 전국 표준으로 자리 잡은 선도적인 정책들이 많다“고 전했다. 이어 “청년 유입뿐만 아니라 가족 단위 유입도 눈에 띄게 증가하고 있다”고 전했다. 군은 전남광주통합특별시 출범에 따른 변화를 한층 살려 나간다는 방침이다. 특히 올 연말 강진~광주 고속도로가 개통되면 물리적 접근성이 향상돼 더 많은 투자와 기회가 강진으로 집중될 것으로 기대하고 있다. 강 군수는 “연간 500만 명의 관광객이 찾는 일본 유후인처럼 풍부한 자연과 역사, 문화와 먹거리를 적극 활용해 강진을 ‘대한민국 유후인’으로 키우겠다”며 “야간콘텐츠를 강화해 밤에도 관광객으로 북적이고, 머물고 다시 찾아오고 싶은 강진을 만들겠다”고 밝혔다.
  • 청강문화산업대학교 공연예술스쿨, 전시 연계형 이머시브 연극 ‘디 옥션(The Auction)’ 선보인다

    청강문화산업대학교 공연예술스쿨, 전시 연계형 이머시브 연극 ‘디 옥션(The Auction)’ 선보인다

    청강문화산업대학교(총장 최성신) 공연예술스쿨은 오는 8월 8일과 9일 구리아트홀 갤러리에서 전시 연계형 이머시브 연극 ‘디 옥션(The Auction)’을 선보인다. 한국문화예술위원회의 ‘2026 예술대학의 예비예술인 현장연계지원’ 사업의 일환으로 제작된 이번 공연은 대학과 민간, 지역, 국제 단체가 협력하는 플랫폼을 통해 예비예술인이 기획·창작·기술·공연·평가 등 실제 프로덕션 시스템의 전 과정을 현장에서 경험하며 전문 역량을 강화하도록 기획되었다. 전시 공간 전체를 무대로 삼은 전시 ‘디 옥션(The Auction)’은 미술 전시장과 경매장을 결합한 참여형 공연이다. 관객이 입구의 보안 검색대를 통과하는 순간부터 극이 시작되며, 관객은 직접 공간을 이동하고 도슨트를 선택하거나 스티커 투표 및 경매 입찰에 참여하는 등 작품의 운명과 결말에 직접 개입하게 된다. 공연에 사용되는 출품작인 유화, 비디오아트, 의문의 상자, 키네틱 아트, 행위예술 작품 등은 관객에게 “예술에는 정말 값이 있는가?” 근원적인 질문을 던진다. 작품들은 진품과 위작, 표절과 응답, 소유와 윤리에 대한 주제를 바탕으로 경매 서사로 펼쳐진다. 관객은 단순히 공연을 지켜보는 데 그치지 않고, 투표를 통해 경매에 올릴 작품을 결정하고 직접 입찰에 참여하며, 관객들의 선택 결과에 따라 매 회차 전혀 다른 결말을 맞이하게 된다. 이번 공연은 청강문화산업대학교 산학협력단과 공연예술스쿨이 주최·주관하고, 문화공작소 상상마루가 기획·제작을 협력했으며, 구리문화재단이 유통·지역 협력을 맡았다. 또한 덴마크 오딘극단(NTL-OT)이 국제 협력·예술 자문으로 참여해 작품의 예술적 완성도를 더했다. 오딘극단은 국제적 연극 예술 단체로 덴마크를 기반으로 공연 창작과 연극 연구, 교육, 국제 교류를 이어 오고 있으며, 배우의 신체 움직임과 소리, 리듬을 중심으로 독창적인 연극 형식을 발전시켜 왔다. 이번 연극에서 청강문화산업대학교는 오딘극단과의 국제 협력 및 예술 자문을 통해 작품의 창작 방향과 공연 완성도를 높이는 데 기여했다. 양측은 작품 주제와 표현 방식, 배우의 움직임과 소리, 장면 구성 등에 대해 의견을 나누며 예비예술인들이 하나의 공연을 만들어 가는 과정을 함께했다. 공연 둘째 날인 8월 9일 회차 종료 직후에는 덴마크 오딘극단의 Elsebeth Marie Rahbek Banke와 함께하는 ‘아티스트 톡’이 진행되어, 전시와 연극이 만나는 이머시브 무대의 창작 과정과 비하인드 스토리 등을 관객과 나눌 예정이다. 이번 공연의 총괄 책임자인 청강문화산업대학교 공연예술스쿨 차정훈 교수는 “이번 공연은 대학과 민간 예술 단체, 지역문화재단이 손을 잡고 예비예술인들이 기획부터 창작, 실연까지 현장을 직접 경험하도록 설계된 결실”이라며, “덴마크 오딘극단과의 국제 협력을 통해 세계적 수준의 깊이를 더한 만큼, 관객들에게 다양한 예술적 체험을 선사할 것”이라고 밝혔다. 청강문화산업대학교 공연예술스쿨은 ‘학교가 극단이다’라는 모토 아래 동시대적 시각으로 예술을 토론하고 공연을 창작하는 교육 공동체로 다양한 관심을 가진 학생들이 공연예술인의 꿈을 키우는 공간이다. 1차 콘텐츠를 생산하고 개발하는 연출 극작과 다매체 시대에 어울리는 전천후 배우를 길러 내는 뮤지컬 연기 및 연극영상연기 그리고 텍스트를 미학적으로 구현하는 무대 미술의 전공으로 구성되어 있다. 각 전공의 학생은 협업을 통해 공연을 제작하고 실제 공연 현장과 유사한 프로덕션 시스템을 경험하며 현장 실무에 대한 적응력을 높인다.
위로