찾아보고 싶은 뉴스가 있다면, 검색
검색
최근검색어
  • 인증 미흡
    2026-10-09
    검색기록 지우기
  • 철도산업
    2026-10-09
    검색기록 지우기
  • 9월 물가
    2026-10-09
    검색기록 지우기
  • 임시분리
    2026-10-09
    검색기록 지우기
  • 500억 달러
    2026-10-09
    검색기록 지우기
저장된 검색어가 없습니다.
검색어 저장 기능이 꺼져 있습니다.
검색어 저장 끄기
전체삭제
총 312 건
  • 뱅킹망 막히자 직원용 시스템 뚫어… 은행 자율점검 허점 노렸다

    뱅킹망 막히자 직원용 시스템 뚫어… 은행 자율점검 허점 노렸다

    신한·국민·하나 등 영업 통로 침투정보보호 투자 비중은 10%도 안 돼 금융권 정보 유출사고는 해커가 특정 회사를 겨냥한 것이 아니라 ‘인공지능(AI) 에이전트’로 무차별 공격을 가하며 금융사 보안의 빈틈을 찾아낸 결과로 보인다. 고객의 거래·신용 정보를 관리하는 핵심 금융업무 시스템보다 상대적으로 관리가 소홀했거나 자율 점검 대상인 직원용·업무 지원 시스템이 공격의 통로가 된 것이다. 4일 금융당국에 따르면 지난달 28일부터 이어진 공격으로 대출모집인용 간편 조회서비스(신한은행), 직원용 모바일 업무지원시스템(KB국민은행·부산은행), 영업지원시스템(하나은행) 등에서 고객과 외주 직원의 개인정보가 유출됐다. 현대캐피탈에서도 주택대출 모집인 조회 페이지가 공격받았다. 일부 금융사는 휴대전화 인증 등 본인 확인 없이 대출 신청 내역과 기업 대표 정보를 조회할 수 있도록 서비스를 개발한 것으로 파악됐다. 직원용 모바일 서비스를 누구나 접근할 수 있게 열어둔 경우도 있었다. 홈페이지의 취약점을 이용해 서버에 악성 코드를 설치한 사례도 발견됐다. 기본적인 인증과 보안 시스템이 제대로 작동하지 않은 셈이다. 이억원 금융위원장은 이날 ‘전 금융권 긴급 점검회의’에서 “상대적으로 관리의 관심이 덜 했던 영역이 공격 대상으로 활용된 사례가 확인되고 있다”며 인증 조치 미흡과 업무에 필요한 범위를 넘는 정보 보관·조회 등을 사각지대로 지목했다. 금융감독원의 연례 전자금융기반시설 취약점 점검과 과학기술정보통신부의 주요 정보통신기반시설 점검은 인터넷뱅킹 등 고객의 거래·신용 정보 관련 시스템에 초점을 맞춘다. 이번에 공격받은 외부·업무 지원 시스템 일부는 점검 대상에서 빠져 있다. 금융당국과 은행권 관계자들은 상대적으로 중요도가 낮은 시스템의 보안 점검은 대부분 금융회사 자율에 맡겨져 있다고 설명했다. AI에이전트를 활용한 공격 수법은 빠르게 고도화되지만 금융회사의 보안 투자는 이를 따라가지 못한다는 지적도 나온다. 한국인터넷진흥원(KISA) 정보보호 공시에 따르면 지난해 KB국민·신한·하나·우리은행의 IT 투자액 중 정보보호 투자 비중은 각각 8.15%, 7.96%, 9.02%, 9.06%로 모두 10%를 밑돌았다. 우리은행의 정보보호 투자액은 444억원에서 364억원으로 1년 새 약 18% 줄었다. 신한은행도 IT 투자액은 늘렸지만 정보보호 투자액은 제자리걸음해 비중이 0.67% 포인트 낮아졌다. 한편 경찰청 사이버테러대응수사대는 지난 2일 신한은행 등 해킹 피해가 확인된 금융사를 대상으로 입건 전 조사에 착수했다.
  • 뱅킹망 막히자 직원용 시스템 뚫어…은행 자율점검 허점 노렸다

    뱅킹망 막히자 직원용 시스템 뚫어…은행 자율점검 허점 노렸다

    최근 금융권 연쇄 정보 유출은 해커가 특정 회사를 겨냥한 것이 아니라 ‘인공지능(AI) 에이전트’로 무차별 공격을 가하며 금융사 보안의 빈틈을 찾아낸 결과로 추정된다. 고객의 거래·신용 정보를 관리하는 핵심 금융업무 시스템보다 상대적으로 관리가 소홀했거나 자율 점검 대상인 직원용·업무 지원 시스템이 공격의 통로가 된 것이다. 4일 금융당국에 따르면 지난달 28일부터 이어진 공격으로 대출모집인용 간편 조회서비스(신한은행), 직원용 모바일 업무지원시스템(KB국민은행·부산은행), 영업지원시스템(하나은행) 등에서 고객과 외주 직원의 개인정보가 유출됐다. 현대캐피탈에서도 주택대출 모집인 조회 페이지가 공격받았다. 고객이 직접 이용하는 인터넷뱅킹이나 모바일뱅킹 대신 업무를 지원하는 서비스가 침투 경로가 됐다. 조사 결과 일부 금융사는 휴대전화 인증 등 본인 확인 없이 대출 신청 내역과 기업 대표 정보를 조회할 수 있도록 서비스를 개발한 것으로 파악됐다. 직원용 모바일 서비스를 누구나 접근할 수 있게 열어둔 경우도 있었다. 홈페이지의 취약점을 이용해 서버에 악성 코드를 설치한 사례도 확인됐다. 기본적인 인증과 접근 제한이 제대로 작동하지 않은 셈이다. 이억원 금융위원장은 이날 ‘전 금융권 긴급 점검회의’에서 “상대적으로 관리의 관심이 덜 했던 영역이 공격 대상으로 활용된 사례가 확인되고 있다”며 인증 조치 미흡과 업무에 필요한 범위를 넘는 정보 보관·조회 등을 사각지대로 지목했다. 금융감독원의 연례 전자금융기반시설 취약점 점검과 과학기술정보통신부의 주요 정보통신기반시설 점검은 인터넷뱅킹 등 고객의 거래·신용 정보 관련 시스템에 초점을 맞춘다. 이번에 공격받은 외부·업무 지원 시스템 일부는 점검 대상에서 빠져 있다. 금융당국과 은행권 관계자들은 상대적으로 중요도가 낮은 시스템의 보안 점검은 대부분 금융회사 자율에 맡겨져 있다고 설명했다. 이번 해킹 사고로 노출된 허점과 관련해서 금감원은 인증절차가 누락된 서비스를 전수 조사해 오류를 수정할 예정이다. 또 직원용 업무지원서비스에서는 사전에 등록된 단말기로만 접속할 수 있도록 통제를 강화한다. AI에이전트를 활용한 공격 수법은 빠르게 고도화되지만 금융회사의 보안 투자는 이를 따라가지 못한다는 지적도 나온다. 한국인터넷진흥원(KISA) 정보보호 공시에 따르면 지난해 KB국민·신한·하나·우리은행의 IT 투자액 중 정보보호 투자 비중은 각각 8.15%, 7.96%, 9.02%, 9.06%로 모두 10%를 밑돌았다. 우리은행의 정보보호 투자액은 444억원에서 364억원으로 1년 새 약 18% 줄었다. 신한은행도 IT 투자액은 늘렸지만 정보보호 투자액은 제자리걸음해 비중이 0.67% 포인트 낮아졌다. 디지털 서비스를 확대하는 만큼 이를 보호하는 투자도 함께 늘려야 한다는 지적이 나오는 배경이다. 금감원은 재발 방지를 위한 유의사항을 금융권에 전달하고 긴급 점검에 나섰다. 지난 7월부터 IT 기본 통제 준수 여부를 점검하고 금융사가 스스로 미비점을 고치는 ‘자율 시정’을 진행 중인 만큼, 유사 사고가 발생하면 엄중 조치할 방침이다. 경찰청 사이버테러대응수사대도 지난 2일 신한은행 등 해킹 피해가 확인된 금융사를 대상으로 입건 전 조사에 착수했다.
  • “뽑고 좋다며 물고 빨았는데”…지금 당장 쓰레기통에 버려야 하는 이유

    “뽑고 좋다며 물고 빨았는데”…지금 당장 쓰레기통에 버려야 하는 이유

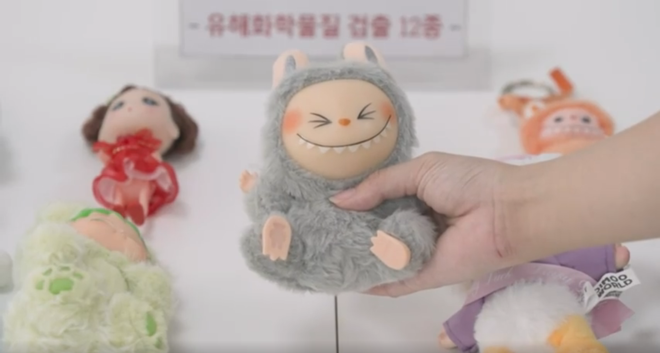
    무인 인형뽑기점이 인형과 키링, 문구류 등 다양한 경품을 직접 뽑을 수 있는 놀이 공간으로 인기를 끌면서 빠르게 늘고 있다. 하지만 일부 제품은 당장 쓰레기통에 버리는 게 좋을 것 같다. 최근 유행하는 무인 인형뽑기점에서 유통되는 인형과 키링 등 경품 제품 10개 중 6개에서 기준치를 크게 초과하는 유해화학물질이 검출된 것으로 나타났다. 한국소비자원은 지난 4∼7월 국내 무인 인형뽑기점에서 유통되는 제품 20종과 업체 16개를 대상으로 안전실태를 조사한 결과 이같이 나타났다고 10일 밝혔다. 소비자원 조사 결과 제품 20종 가운데 60%인 12종에서 어린이 제품 공통 안전기준을 초과하는 프탈레이트계 가소제·납·카드뮴이 검출됐다. 무인 인형뽑기점은 모든 연령이 이용할 수 있고 어린이도 즐겨 찾는 시설이지만, 조사 대상 제품 20종 모두 안전 인증마크와 사용 가능 연령 표시가 없었다. 특히 제품 9종에서는 내분비계 장애를 유발할 수 있는 프탈레이트계 가소제가 기준치보다 최대 347.5배 검출됐다. 납은 8종에서 기준치를 최대 2.7배, 카드뮴은 2종에서 최대 1.23배 초과했다. 프탈레이트계 가소제는 플라스틱을 부드럽게 만드는 데 쓰이는 물질로 어린이의 생식기능이나 신체 성장을 저해할 수 있다. 납과 카드뮴은 국제암연구소가 지정한 인체 발암성 물질이다. 조사대상 20종 중 10종은 제조사 표시가 없었고, 나머지 10종은 유명 캐릭터 인형으로 해당 브랜드 제조사 명칭이 표시돼있었으나 소비자원은 이 제품들을 정품과 비교해본 결과 모양과 색상 등에서 명확한 차이가 발견돼 모조품일 가능성이 크다고 밝혔다. 모조품으로 의심되는 10종 가운데 8종에서는 유해화학물질이 기준치를 초과했다. 매장 시설 관리도 미흡해 조사 대상 업체 16곳은 모두 시설 면적이 33㎡ 이상이었지만 4곳(25%)은 소화기를 비치하지 않았다. 또 2곳(12.5%)은 바닥 타일이 깨진 상태였고, 1곳은 칼과 원예용 가위를 이용자 손이 닿기 쉬운 곳에 방치했다. 이외에도 청소년이용제한 안내문(2곳), 이용안전수칙(3곳), 청소년게임제공업 등록증(11곳) 미게시 점포도 다수였다. 한국소비자원은 조사 결과와 개선 권고 내용을 관할 지방자치단체에 공유하고 현장 점검을 건의하는 한편 관계 부처에 무인 인형뽑기점 유통제품과 시설에 대한 안전관리 감독 강화를 요청할 계획이다.
  • 이수진 서울시의원 “노사 균형·시민 알권리 갖춘 공단 운영 필요”

    이수진 서울시의원 “노사 균형·시민 알권리 갖춘 공단 운영 필요”

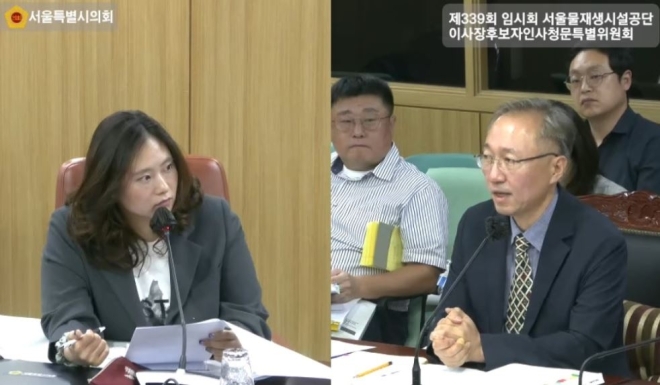
    서울물재생시설공단이 임금과 근무 체계 등 다양한 노사 현안을 안고 있는 가운데, 안정적인 조직 운영을 위해서는 노사 간 요구를 조정하고 합리적인 기준을 제시할 수 있는 이사장의 역할이 중요하다는 지적이 나왔다. 공단이 최근 3년 동안 83건의 보도자료를 내고 시민참여 행사와 수상·인증 실적, ESG 경영성과 등을 꾸준히 홍보해온 것과 달리, 시설 운영 과정에서 발생하는 문제나 시민 안전 및 생활과 밀접한 사안에 대한 정보 제공은 상대적으로 미흡하다는 지적도 나왔다. 공공기관으로서 시민의 알권리를 보장하기 위해 정보공개와 소통 기능을 보다 강화해야 한다는 취지다. 서울시의회 도시안전건설위원회 소속 이수진 의원(국민의힘·송파6)은 지난 8일 제399회 임시회 서울물재생시설공단 이사장 후보자 인사청문특별위원회에서 후보자의 노사관계 조정 능력과 시민 알권리에 대한 인식을 중점적으로 살폈다. 공단은 2021년부터 2026년까지 임금·단체협약을 비롯해 노동조합 사무실 관리와 운영, 노사 합의사항, 보상휴가제 등 주요 현안을 놓고 노조와 협의를 진행해왔다. 현재 노동조합은 직급체계 개선을 요구하고 있으며, 공단 역시 관련 태스크포스(TF)를 구성해 제도 개선 방안을 검토하고 있다. 이 의원은 “물재생시설은 24시간 운영되는 현장 중심 기관인 만큼 노사관계 역시 단순히 임금 협약을 체결하는 차원을 넘어 근무체계와 안전, 인력 운영까지 종합적으로 살펴야 한다”며 “노조의 요구와 공단의 운영 여건이 충돌하면 어느 한쪽의 논리만 앞세우기보다 안전과 공공성, 조직의 지속가능성을 기준으로 균형 있게 판단하는 것이 이사장의 역할”이라고 강조했다. 이어 “특히 노사 현안이 시설 운영이나 예산·인력정책에 영향을 미칠 때는 공단 내부의 문제로만 볼 것이 아니라 서울시와도 필요한 정보를 충분히 공유할 필요가 있다”며 “후보자가 취임한다면 상시적인 소통 체계를 통해 노사갈등을 사전에 조정하고 현장 직원의 의견이 경영에 합리적으로 반영될 수 있도록 해달라”고 당부했다. 이 의원은 공단의 대시민 정보공개와 홍보 방식에 대해서도 점검했다. 공단이 제출한 자료에 따르면 2024년 1월부터 2026년 7월 말까지 총 83건의 보도자료를 배포했으며, 어린이 물재생체험과 시민 아이디어 공모전, 각종 캠페인을 비롯해 ESG 관련 수상, 경영 대상, ISO 인증 등 기관의 성과를 알리는 내용이 다수 포함됐다. 반면 같은 기간 별도의 해명자료는 없었던 것으로 나타났다. 또한 “물재생시설공단은 하수처리와 방류 수질, 악취, 안전 등 시민 생활과 밀접한 환경기초시설을 운영하는 기관”이라며 “수질기준 초과 가능성이나 시설 고장, 안전사고, 악취 민원 등 시민의 안전과 생활에 영향을 미칠 수 있는 사안이 발생했을 때는 기관에 불리한 내용이라도 시민에게 필요한 정보를 적시에 제공한다는 원칙이 필요하다”고 말했다. 끝으로 이 의원은 “공공기관에 대한 신뢰는 성과를 얼마나 많이 홍보하느냐뿐 아니라 내부의 갈등을 얼마나 합리적으로 조정하고, 시민이 알아야 할 정보를 얼마나 투명하게 공개하느냐에서도 만들어진다”며, “후보자가 취임하게 된다면 노사 간 균형 있는 조정과 시민 중심의 정보공개를 공단 경영의 중요한 원칙으로 삼아주길 바란다”고 당부했다.
  • 김현덕 경기도의원 “화재 대피용품 설치만으로는 부족... 누구나 실제 사용할 수 있는 안전환경 만들어야”

    김현덕 경기도의원 “화재 대피용품 설치만으로는 부족... 누구나 실제 사용할 수 있는 안전환경 만들어야”

    경기도의회 보건복지위원회 김현덕 의원(더불어민주당, 비례)은 지난 5일 사단법인 장애인노인자립지원협회 권기범 사무총장과 정담회를 갖고, 장애인과 노인 등 안전취약계층이 화재 대피용품을 실제로 이용하는 과정에서 겪을 수 있는 어려움과 개선방안을 논의했다. 이날 정담회에서는 공공청사와 복지시설 등에 화재 대피용 마스크 등 안전용품이 구비되어 있음에도, 설치 위치가 너무 높거나 보관함 개폐가 어려워 휠체어 이용자나 상지 장애인이 비상 시 사용하기 힘들다는 지적이 나왔다. 아울러 시각·청각장애인은 화재 발생 여부나 대피용품의 위치를 인지하기 어렵고, 어린이와 노인 역시 화재로 인한 혼란 속에서 용품을 신속히 찾아 쓰기에는 한계가 있다는 의견이 제기됐다. 김 의원과 권기범 사무총장은 안전용품을 단순히 비치하는 데 그치지 않고, 장애 유형과 이용자의 신체적 특성을 고려해 설치 위치와 사용 방식, 안내 체계를 함께 개선해야 한다는 데 공감했다. 아울러 계획과 설계 단계부터 장애 당사자의 의견과 이용 경험을 세심하게 반영해 장애인과 노인, 어린이 등 누구나 위급한 상황에서 대피용품을 쉽게 인지하고 사용할 수 있는 무장애 환경을 조성해야 한다는 점을 논의했다. 김 의원은 “화재 대피용품의 접근성은 평소에도 지속적으로 관심을 가져온 문제”라며 “재난은 예고 없이 찾아오기 때문에 일상에서 미처 살피지 못한 작은 불편과 장벽이 위급한 순간에는 생명과 직결될 수 있다”고 말했다. 이어 “안전용품을 설치했다는 사실에만 안주하는 안전불감증에서 벗어나, 실제 이용자의 눈높이에서 누구나 편리하게 사용할 수 있는지를 점검해야 한다”며 “장애인이 별도의 도움 없이도 안전시설과 대피용품을 이용할 수 있도록 환경을 바꾸는 것이 진정한 무장애 환경을 조성하는 일”이라고 강조했다. 김 의원은 정담회 이후 별도로 장애물 없는 생활환경(BF) 인증을 받은 GH복합시설관을 방문해 장애 당사자의 관점에서 건물 내 안전·편의시설을 직접 점검했다. 현장 점검 결과, 화재 대피용 마스크가 휠체어 이용자의 손이 닿지 않는 높은 곳에 설치되어 있었고, 장애인 화장실은 물 내림 센서 고장 및 소변기 지지대 흔들림 등 전반적인 시설 관리가 미흡한 것으로 확인됐다. 아울러 화장실 출입구가 문 없이 천으로만 가려져 있어 이용자의 사생활이 충분히 보호되지 않는 문제점도 드러났다. 김 의원은 “BF 인증을 받은 건물에서도 실제 이용 과정에서는 여러 불편과 안전 문제가 발생할 수 있다는 사실을 현장에서 확인했다”며 “인증을 받는 데 그치지 않고, 시설이 본래 취지에 맞게 작동하고 관리되는지를 지속적으로 점검하는 체계가 필요하다”고 지적했다. 끝으로 “안전과 편의는 시설을 설치하거나 인증을 받는 것만으로 완성되지 않는다”며 “계획과 설계부터 설치, 유지 관리까지 장애 당사자의 의견과 이용 경험을 세심하게 반영해 장애 유무와 관계없이 누구나 안심하고 이용할 수 있는 환경을 만들어 가겠다”고 밝혔다.
  • 임규호 서울시의원 “중학생에게 털린 462만명 개인정보, 서울시의 철저한 책임 규명 촉구”

    임규호 서울시의원 “중학생에게 털린 462만명 개인정보, 서울시의 철저한 책임 규명 촉구”

    2년 전 2024년 462만명 개인정보가 유출된 엄중한 상황에서, 서울시설공단이 개인당 5000원짜리 생색내기용 보상 대책을 발표해 비난이 거세지고 있다. 임규호 서울시의원(더불어민주당, 중랑2)은 “중학생에게 해킹당할 정도의 개인정보보호정책을 견지했으면, 창피한 줄 알고 마땅한 대책을 세워야 할 기관이 개인당 5000원짜리 생색내기용 보상으로 입을 닦으려고 하는 것은 무책임의 극치”라고 강조했다. 그러면서 임 의원은 “이 정도 규모의 유출이 사기업에서 발생했다면, 각종 소송과 함께 국가적 비판 속 보상 규모만 못해도 수백억 대가 되었을 것”이라며 “5000원 쿠폰으로 무마시키려 하는 것은 시민을 만만하게 보는 일”이라 꼬집었다. 최근 대형 개인정보 유출 사태를 겪은 기업들에 내려진 철퇴와 비교하면, 서울시설공단의 미흡한 대응은 더욱 거센 비판을 받고 있다. 실제로 앞서 쿠팡은 역대 최대인 6246억원, SK텔레콤은 1347억원, LG유플러스는 68억원의 막대한 과징금을 각각 부과받은 전례가 있기 때문이다. 더욱이 서울시설공단이 거센 비판을 받는 진짜 이유는 미흡한 보상 처리가 아닌 부적절한 사건 대응 방식에 있습다. 공단은 지난 2024년 7월 보안업체로부터 개인정보 유출 정황을 보고받고도 서울시 등 관계기관에 즉각 보고하지 않았으며, 피해 이용자들에게도 유출 사실을 제때 알리지 않아 피해를 키웠다.이후 경찰 수사가 본격화되면서 사건은 눈덩이처럼 불어났고, 정작 피해 사실을 개별적으로 안내받은 것은 무려 2년이나 흐른 뒤였다. 한편, 현재 집단소송 움직임도 본격화되고 있다. 한 법률 사무소는 공단의 핵심 과실로 ▲‘이름, 생년월일, 성별, 휴대폰 번호, 이메일, 주소, 체중, 보호자 정보’ 등 핵심 정보를 본인인증 절차 없이 접근할 수 있도록 서버가 방치된 점 ▲1년 7개월간 유출 정황을 감지하지 못한 점 ▲2026년 1월 개발 오류로 내부 자료 850여 건이 홈페이지에 추가 노출된 점을 짚었다. 임 의원은 “본질적 해결방안은 원인에 대한 투명한 공개, 책임자 엄벌, 실질적인 피해 구제와 재발 방지 대책이 요구되는 것”이라면서 “서울시설공단은 사기업보다도 책임감이 없어 보인다”고 질타했다. 그러면서 “이번 사태는 단순한 해킹 사고를 넘어 공공기관의 개인정보 보호 수준과 위기 대응, 그리고 국민 신뢰 회복 의지를 가늠하는 시험대가 될 것”이라 밝혔다.
  • KDI“재생에너지 확대, 송전망 확충하고 자금조달 병목부터 풀어야”

    KDI“재생에너지 확대, 송전망 확충하고 자금조달 병목부터 풀어야”

    발전설비를 지어도 전기를 보낼 송전망이 부족하고 수익 예측이 어려워 민간사업자의 투자가 위축되면서 재생에너지 보급이 속도를 내지 못하고 있다는 국책연구원의 분석이 나왔다. 정부가 2030년까지 재생에너지 누적 설비용량 100GW(기가와트) 보급 목표를 제시한 가운데 전력 계통과 자본조달의 구조적 병목 해소가 선결 과제라는 지적이다. 한국개발연구원(KDI) 임희현 연구위원과 정성훈 선임연구위원은 27일 발간한 ‘재생에너지의 효과적 보급 확대를 위한 정책과제’ 보고서에서 재생에너지 보급을 늘리기 위해 보조금 확대뿐 아니라 송전망 확충과 자본조달 개선을 통해 비용효율성을 높여야 한다고 밝혔다. 보고서에 따르면 정부 목표를 달성하려면 앞으로 반기마다 평균 6.8GW의 신규 설비를 보급해야 한다. 이는 지난 5년 6개월간 반기 평균 보급 실적의 약 4배에 달하는 수준이다. 지금까지도 상당한 보조금 지원을 통해 보급이 이뤄진 만큼 앞으로는 보급 속도뿐 아니라 비용효율성도 함께 고려해야 한다는 게 KDI의 설명이다. 대표적인 지원 제도인 신·재생에너지 공급의무화제도(RPS)에는 지난해에만 4조 5000억원이 투입됐고, 2012년 도입 이후 누적 지원 규모는 28조원에 달한다. 이 비용은 국민이 납부한 전기요금의 기후환경요금으로 충당된다. 현행 RPS는 발전사업자가 전력을 판매해 얻는 수익에 신재생에너지 공급인증서(REC) 판매 수익을 더해주는 방식으로 재생에너지 보급을 유도하는 제도다. 비용 대비 편익을 분석한 결과 보조금 1원당 사회적 편익은 태양광이 1.33원, 육상풍력이 1.18원으로 경제적 타당성은 확인됐다. 다만 미국(태양광 3.50원·풍력 5.21원)과 비교하면 비용 대비 편익은 크게 낮은 수준이다. 재생에너지 보급 확대를 가로막는 구조적 제약으로는 전력 계통 부족과 자본조달 한계가 꼽혔다. 발전에 적합한 지역에 설비를 늘려도 전력 수요가 집중된 수도권으로 전기를 보낼 송전망이 부족해 계통 연결이 지연되고 있다는 것이다. 실제로 2003년부터 2023년까지 발전설비는 154% 늘어날 동안 송전망은 26% 확충하는 데 그쳤다. 자본조달 여건도 미흡한 것으로 나타났다. 도매 전력시장가격(SMP)과 REC 가격 변동성이 커 사업자가 미래 수익을 예측하기 어렵고, 금융기관도 사업성을 평가하기 어려워 민간 자금 공급이 위축되고 있다는 것이다. 고정가격계약 입찰은 낮은 상한가격으로 미달이 반복되고 있고, 기업 간 전력구매계약(PPA)도 거래 상대방과 계약 규모가 제한돼 충분히 활성화되지 못했다. 이에 KDI는 전력 계통과 자본조달, 보급 지원 정책 세 축이 함께 갖춰질 때 보급의 속도와 효율을 높일 수 있다고 제언했다. 송전망과 에너지저장장치(ESS) 등 전력 계통을 확충하고 지역별 차등요금제를 도입하는 한편, PPA 확대와 정책금융 지원으로 민간 투자 여건을 개선해야 한다고 제안했다. 아울러 보급 지원 제도는 장기 고정수익을 제공하는 발전차액계약(CfD) 등을 활용하되 기술성숙도와 사업 여건에 따라 지원 수준과 기간을 합리화해 학습효과와 공급탄력성의 선순환을 이끄는 방향으로 설계해야 한다고 제안했다.
  • 한전, 행안부 재난관리평가 8년 연속 우수기관 선정

    한전, 행안부 재난관리평가 8년 연속 우수기관 선정

    한국전력이 행정안전부 주관 ‘2026년도 재난관리평가’에서 ‘우수기관’으로 선정됐다. 한전은 에너지 분야 공공기관 가운데 최초로 8년 연속 ‘우수’ 등급을 획득, 독보적인 재난관리 역량을 또다시 입증했다. 재난관리평가는 중앙부처 30곳, 공공기관 67곳, 지방자치단체 243곳 등 총 340개 재난관리책임기관을 대상으로 재난관리 단계별 관리 실태를 진단하는 국가 차원의 종합 평가다. 평가 결과는 ‘우수-보통-미흡’ 등급으로 나뉘며, 국민 안전과 직결된 행정 역량을 판단하는 중요 지표로 활용된다. 한전은 이번 평가에서 ▲기관장·부기관장·책임자·실무자의 재난상황 대응역량(인터뷰) ▲안전한국훈련을 통한 재난대비 실효성 ▲재해 경감 우수기업 인증을 통한 업무 연속성 유지 노력 등 모든 평가 항목에서 높은 점수를 받았다.
  • 6247억원… ‘정보유출’ 쿠팡 최고 과징금

    6247억원… ‘정보유출’ 쿠팡 최고 과징금

    3750만명의 회원 개인정보를 유출하고 회원의 온라인 활동 기록을 무단으로 수집한 쿠팡이 6000억원대 과징금을 물게 됐다. 정부가 단일 정보 유출 사고에 부과한 과징금 중 역대 최대액이다. 개인정보보호위원회는 지난 10일 정부서울청사에서 쿠팡의 개인정보 안전조치 의무 위반 행위 제재안을 심의하고 과징금 4235억 7500만원을 부과하기로 의결했다고 11일 밝혔다. 쿠팡이 타사 웹사이트와 앱에 접속한 회원 1117만명의 온라인 활동 기록을 무단으로 수집하고 저장한 행위에 대해서는 과징금 2011억 660만원을 별도로 부과했다. 신고 지연 등을 이유로 과태료 1680만원도 얹어졌다. 과징금·과태료를 모두 더하면 6246억 9840만원에 이른다. 이는 지난해 SK텔레콤이 유심 정보 유출로 부과받은 과징금 1347억 9000만원의 4.6배 규모다. 미국 법인 쿠팡Inc의 지난해 영업이익 6790억원과 맞먹는 수준이다. 개인정보위는 쿠팡의 개인정보 유출이 인증 서명키 관리와 접근 소홀 등 기본적인 안전관리 체계가 미흡해 발생한 것으로 결론을 내렸다. 개인정보 유출 규모는 회원 3322만 2472명, 비회원 433만 8368명 등 3750만명으로 집계됐다. 해커는 회원번호와 대체 인증 서명키를 탈취해 회원정보 수정 페이지, 배송지 관리 페이지, 주문 목록 페이지 등에서 이름과 이메일, 전화번호, 주소, 공동현관 비밀번호 등 개인정보를 유출했다. 개인정보위는 인증 수단을 안전하게 관리하지 못했고 불법적인 접근 및 침해 사고 방지를 위한 접근통제를 소홀히 했다고 지적했다. 또 쿠팡에 안전조치 강화, 회원이 아닌 정보 주체에 유출 통지, 개인정보보호책임자(CPO)의 실질적 역할 보장 등을 명령하고 탈퇴회원 개인정보 처리 개선을 권고했다. 이행 및 조치 결과는 3개월 내 확인하기로 했다. 쿠팡의 물류센터를 운영하는 자회사 쿠팡풀필먼트서비스(CFS)가 물류센터에 근무한 이력이 없는 경찰청 출입기자단 71명의 명단을 수집한 뒤 취업제한 목록에 등록·관리한 사실도 드러났다. 임직원 체중 정보를 동의 없이 법원에 제출하기도 했다. 개인정보위는 개인정보보호법 위반으로 보고 CFS에도 2억 4800만원의 과징금을 부과했다. 쿠팡은 개인정보위의 처분에 유감을 표명하며 행정소송 등 법적 대응을 시사했다. 쿠팡은 “선제적 2차 피해 방지 조치와 명확한 사실관계가 결정에 충분히 반영되지 못했다”며 “공식 의결서를 받은 뒤 법적 절차를 통해 사실관계가 명확하게 규명되길 기대한다”고 밝혔다. 전례 없는 수준의 과징금이 2분기 실적 손실로 반영되는 만큼 쿠팡은 재무적 충격이 불가피해졌다. 정보 유출 여파와 1조원 구매이용권 보상 지급 등으로 지난 1분기 3545억원의 적자를 낸 데 이어 2분기 연속 적자를 기록할 가능성이 크다. 쿠팡이 올해까지 총 3조원을 투입해 진행하고 있던 전국 물류센터 확충 계획과 9만명 규모의 고용 전반이 위축될 수 있다는 우려도 나온다. 유통업계 관계자는 “4000만명의 개인정보를 유출하고 과징금 약 60억원을 받은 카카오페이와 비교해 과징금 부과 체계가 형평성에 어긋난다”면서 “앞으로 미국으로부터 자국 기업 차별 논란 등 통상 갈등의 불씨가 될 수 있다”고 지적했다. 실제 그간 미국 정관계에서는 ‘한국 정부가 미국 기업인 쿠팡을 차별하고 있다’는 주장이 꾸준히 제기돼 왔다. 이날 조치로 미국이 ‘관세 보복’에 나설 가능성에 대해 외교부 관계자는 “쿠팡에 대한 조사는 국내법과 적법한 절차에 따라 처리되고 있다고 미국 측에 얘기해 왔다”며 “개인정보위 처분 결과를 미국 측에 차분하게 설명할 예정”이라고 밝혔다. 시민단체는 과징금 규모가 턱없이 작다고 비판했다. 구철회 안전한쿠팡만들기공동행동 집행위원은 “쿠팡의 지난해 매출이 약 45조원인 점을 고려하면 ‘매출액 3%’ 상한에 한참 못 미치는 1.3% 수준에 불과하다”고 지적했다.
  • “10만원 코인 사는데 수수료 1만원”… 불법 장외거래소 등 12곳 수사 의뢰

    “10만원 코인 사는데 수수료 1만원”… 불법 장외거래소 등 12곳 수사 의뢰

    DAXA·신고 사업자 첫 합동 조사불법 장외거래소 수수료 최대 62배미신고 해외 거래소 국내 영업도 적발디지털자산거래소 공동협의체(DAXA·닥사)가 금융정보분석원(FIU)에 신고하지 않고 가상자산을 원화로 교환하거나 한국인을 대상으로 영업한 불법 가상자산취급업자 12곳을 경찰에 수사 의뢰했다. 적법하게 국내 신고 수리를 마친 가상자산사업자들이 공동으로 불법 영업 대응에 나선 첫 사례다. 닥사는 지난 2월부터 약 3개월간 국내 신고 가상자산사업자들과 ‘불법 가상자산취급업자 집중 조사’를 진행한 결과 불법 장외거래소 8곳과 국내 영업 해외 거래소 4곳 등 모두 12곳의 영업 정황을 확인했다고 10일 밝혔다. 이번 조사는 특정금융정보법에 따른 신고 의무를 이행하지 않은 채 가상자산을 원화와 교환하거나 거래소를 운영하는 업체를 적발하기 위해 이뤄졌다. FIU에 신고하지 않고 영업 목적으로 가상자산업을 하면 5년 이하의 징역 또는 5000만원 이하의 벌금에 처할 수 있다. 조사 결과 일부 업체는 자체 홈페이지와 카카오톡·텔레그램 채널에서 ‘빠른 비트코인 구매 대행’, ‘24시 장외거래소’ 등을 내걸고 이용자를 모집했다. 한 업체는 10만원 미만 가상자산 구매 대행에 수수료 1만원을 받았고, 또 다른 업체는 10만원 이하 구매 대행에 10% 수수료를 매겼다. 적발된 불법 장외거래소의 매매 대행 수수료는 최소 1.5%에서 최대 10%로, 국내 5대 거래소 평균 수수료 0.16%의 최대 62배 수준이었다. 일부 불법 장외거래소의 경우 본인 인증이나 자금 출처 확인 명목으로 주민등록증과 통장 사본, 입출금 내역 등을 요구한 것으로 조사됐다. 이들은 관련법에 따른 인증 절차라고 안내했지만, 적법하게 신고된 가상자산사업자가 아닌 만큼 개인정보보호법 위반 소지가 있다는 게 닥사 설명이다. 닥사는 높은 수수료를 감수하면서 장외거래소를 이용하는 자금이 마약·도박 등 범죄 행위에 이용될 우려도 있다고 봤다. 미신고 해외 거래소의 국내 영업 정황도 확인됐다. 이들은 한국어 홈페이지와 원화 결제·표시 서비스를 제공하거나 한국인 고객 유치 마케팅을 벌인 것으로 파악됐다. 금융당국의 관리·감독 밖에 있어 자금세탁방지와 이용자 보호 체계가 미흡할 수 있고, 시세조종 등 불공정거래 감시 사각지대가 생길 수 있다는 지적이 나온다. 김재진 닥사 상임부회장은 “향후에도 불법 가상자산취급업자에 맞서 업권 내 협력체계를 강화하고, 적극적인 이용자 보호 및 건전한 시장 조성에 힘쓰겠다”고 밝혔다.
  • 박은식 산림청장 “산림은 기후 위기 대응과 탄소중립 이행을 위한 핵심 자원”

    박은식 산림청장 “산림은 기후 위기 대응과 탄소중립 이행을 위한 핵심 자원”

    “제조업 중심 경제에서 탄소를 감축하려면 경제 활동을 줄여야 합니다. 일자리가 줄고 삶의 수준이 후퇴할 수밖에 없습니다.” 박은식 산림청장은 식목일을 사흘 앞둔 2일 서울신문과의 인터뷰에서 탄소 흡수원인 산림은 기후 위기 대응과 탄소중립 이행을 위한 핵심 자원으로, 다양한 활용이 가능하다며 이같이 말했다. 우리나라 산림의 탄소 흡수량 전망은 낙관적이지 않다. 2008년 6000만t으로 정점을 찍은 뒤 지속해 줄어 2050년 800만t, 2070년 600만t 수준일 것으로 전망됐다. 산림 전용과 재난 피해뿐 아니라 나무의 나이(영급)가 많아지면서 면적당 순 생장량이 감소하기 때문이다. 우리만의 특수한 상황은 아니다. 전 세계가 탄소중립 이행을 위해 나무 심기에 나서는 이유다. 박 청장은 다만 심고 가꾸고 활용하는 ‘발상의 전환’을 강조했다. 그는 “2035년 국가 온실가스 감축목표(NDC)를 이행하려면 매년 3만㏊, 1억 그루의 신규 흡수원 조성이 필요한데 도전적인 과제”라며 “기존 산림의 흡수 능력을 강화할 수 있는 산림 순환경영과 구조 개선이 필요하다”고 밝혔다. 순환경영은 ‘조림·육림·목재 수확·이용·재조림’으로 이어지는 산림의 생애주기별 각 단계에서 탄소를 최적화하는 전략이다. 그런데 순환경영이 ‘산림 훼손’으로 인식되면서 속도를 내지 못하고 있다. 박 청장은 “순환경영은 전체 산림이 아니라 목재 생산을 위한 220만㏊ 규모의 경제림이 대상”이라며 “보존림과 공익 산지는 철저히 보호하는 ‘선택과 집중’을 통해 숲의 건강과 산림의 가치를 높일 수 있다”고 강조했다. 특히 ‘이용’ 분야가 가장 미흡하다. 박 청장은 “목재는 탄소 저장고 역할을 하기에 사용이 늘면 탄소 흡수 효과가 높아지게 된다”면서도 “목재 수확을 위해 임도 개설과 숲 가꾸기 등이 필요한데 논란이 있다. 임업 선진국도 비슷한 과정을 거친 만큼 이해와 소통 노력을 더욱 강화하겠다”고 말했다. 그는 목조 건축 활성화를 위한 과제로 부품·소재의 ‘표준화’를 들었다. 공사 기간 단축의 장점에도 필요한 재료를 주문 제작하는 방식이어서 비싸고, 인증을 위한 시간이 소요돼 차별화가 약하다. 산림의 최대 위험으로 ‘재난’을 거론한 박 청장은 “2주간 이어진 지난해 영남 산불로 10만 4000㏊의 산림이 사라졌다. 전 국민이 3년 이상을 조림해야 하는 면적”이라며 “산불이 국민의 생명과 재산까지 위협하고 있다”고 말했다. 영남 산불을 계기로 국가의 대응 체계가 개선됐다. 그저 산림청의 몫이 아닌 국가가 역량을 총동원해 대응해야 하는 재난으로 인식이 달라진 것이다. 산불은 100% 인위적 원인이라는 점에서 예방과 책임을 강화하는 대책도 추진 중이다. 박 청장은 “헬기와 진화 대원의 출동 비용, 기름값, 인건비 등을 (산불을 유발한 사람에게) 부과해 경각심을 높일 필요가 있다”면서 “소각을 멈추고 산림 주변에서 불씨를 사용하지 않는 작은 관심과 실천으로 숲을 지킬 수 있다”고 힘주어 말했다.
  • 555만명 정보 털린 루이비통 그룹… 시스템 접근 권한까지 해커에 넘겨

    555만명 정보 털린 루이비통 그룹… 시스템 접근 권한까지 해커에 넘겨

    루이비통·디올·티파니 등 글로벌 명품 브랜드 3사가 고객 개인 정보를 허술하게 관리하다 해킹당해 360억원대 과징금을 부과받았다. 비용을 줄이고 편리하게 고객 관리를 하려고 서버 대신 클라우드 기반 서비스형 소프트웨어(SaaS)를 도입했지만 보안 관리가 미흡해 개인정보 유출을 막지 못했다. 개인정보보호위원회는 지난 11일 전체 회의를 열어 개인정보보호 법규를 위반한 이들 3개 사에 과징금 360억 3300만원과 과태료 1080만원을 부과했다고 12일 밝혔다. 업체별 과징금은 루이비통코리아 213억 8500만원, 크리스챤디올꾸뛰르코리아 122억 3600만원(과태료 360만원), 티파니코리아 24억 1200만원(과태료 720만원)이다. 세 브랜드는 모두 프랑스 명품 그룹 루이비통모에헤네시(LVMH) 소속이다. 조사 결과 루이비통은 지난해 6월 9~13일 세 차례에 걸쳐 약 360만명의 개인정보를 유출했다. 직원의 기기가 악성코드에 감염된 것이 발단이었다. 해커는 이 기기에서 서비스형 소프트웨어 계정 정보를 탈취해 고객관리 시스템에 침입했고 등록 고객의 개인정보를 빼냈다. 루이비통은 시스템 접근 권한에 인터넷프로토콜(IP) 주소 제한을 두지 않았고, 외부 접속 시 안전한 인증수단도 적용하지 않은 것으로 드러났다. 디올과 티파니도 보안 관리가 허술했다. 고객센터 직원이 보이스피싱에 속아 서비스형 소프트웨어 접근 권한을 해커에게 넘기면서 지난해 1월과 4월 각각 디올 고객 195만명, 티파니 4600여명의 개인정보가 유출됐다. 두 회사 모두 IP 주소 제한이나 대량 데이터 다운로드 통제 장치가 없었다. 디올은 접속 기록 점검도 부실했다. 개인정보 다운로드 여부 등을 월 1회 이상 점검해야 했지만 이를 지키지 않아 유출 사실을 3개월 이상 지난 5월에야 파악했다. 유출 사실을 인지한 뒤에도 신고 기한(72시간)을 넘겨 관계 기관에 알린 것으로 확인됐다. 개인정보위는 세 업체에 처분 사실을 홈페이지에 공개하도록 명령했다. 개인정보위 관계자는 “기업들이 비용·편익만 고려해 서비스형 소프트웨어를 도입한 뒤 개인정보 보호 조치를 소홀히 했다”고 지적했다. 일부 소비자들은 “해마다 가격을 올리면서 정작 고객 개인 정보 관리 비용은 아끼고 싶었던 모양”이라며 “허술한 관리 형태가 ‘이름값’을 못한다”고 분통을 터뜨렸다.
  • SKT, ‘개인정보 유출’ 과징금 1300억원 취소소송… “면밀한 판단 구한다”

    SKT, ‘개인정보 유출’ 과징금 1300억원 취소소송… “면밀한 판단 구한다”

    약 2300만여명의 가입자 개인정보 유출로 역대 최대 규모의 과징금이 나온 SK텔레콤이 처분에 불복하고 행정소송을 제기했다. 19일 업계에 따르면 SK텔레콤은 이날 오후 개인정보보호위원회의 과징금 부과 처분을 취소해달라는 소송을 서울행정법원에 냈다. 앞서 개인정보위는 지난해 8월 SK텔레콤 해킹 사고를 조사한 결과 이용자 2324만 4649명의 휴대전화번호, 가입자식별번호(IMSI), 유심 인증키 등 25종의 정보가 유출됐다고 발표했다. 개인정보위는 보안 조치 미흡 등의 책임을 물어 위원회 출범 이후 최대 규모인 1347억 9100만원의 과징금을 SK텔레콤에 부과했다. 2022년 구글·메타가 받은 과징금 1000억원을 크게 웃도는 규모다. SK텔레콤은 소송에서 해킹 사고 이후 보상안과 정보보호 혁신안 마련에 총 1조 2000억원을 투입한 점, 유출로 인한 금융 피해가 실제로는 없었던 점 등이 고려돼야 한다는 입장인 것으로 전해졌다. 또 고의적·영리 목적의 개인정보 활용이 인정된 구글·메타 사례와의 형평성 문제도 제기할 것으로 보인다. SK텔레콤은 행정소송법상 취소 소송 제기 기한 마지막 날인 오는 20일을 하루 앞두고 취소 소송을 냈다. SK텔레콤은 “개인정보위의 과징금 처분에 대해 법원의 면밀한 판단을 받아보고자 한다”고 밝혔다
  • 김성남 경기도의원, 경기도 가축행복농장 인증 및 지원에 관한 조례 일부개정조례안 상임위 통과

    김성남 경기도의원, 경기도 가축행복농장 인증 및 지원에 관한 조례 일부개정조례안 상임위 통과

    경기도의회 김성남 의원(국민의힘, 포천2)이 대표발의한 「경기도 가축행복농장 인증 및 지원에 관한 조례 일부개정조례안」이 19일 열린 제387회 정례회 제1차 농정해양위원회 상임위 심사를 통과했다. 이번 조례안은 가축행복농장 운영의 일관성과 실효성을 확보하고, 가축복지 수준이 우수한 농가에 대한 정책적 지원을 확대하고자 마련됐다. 최근 동물복지에 대한 사회적 요구가 높아지고 있음에도 불구하고, 현행 조례는 가축행복농장 운영에 있어 기준과 방향을 체계적으로 제시하는 데 한계가 있었다. 또한 가축복지 수준이 우수한 농가를 단계적으로 관리·지원할 수 있는 제도적 장치가 미흡하다는 지적이 제기됐다. 이에 이번 개정안은 이러한 문제점을 개선하고자 가축행복농장 제도의 운영 취지와 개념이 보다 명확히 드러나도록 관련 용어를 정비했다. 아울러 가축행복농장 운영 전반에 적용할 수 있는 가이드라인을 마련·활용할 수 있도록 제도적 근거를 보완했다. 이는 정책 운영의 일관성과 실효성을 높이겠다는 취지다. 또한 개정안은 가축행복농장 제도의 질적 수준을 높이고 우수 농가를 체계적으로 관리·지원하고자 상위 인증 단계인 ‘가축행복플러스농장’ 인증을 도입했다. 이와 함께 인증 요건과 우선 지원에 관한 근거를 마련함으로써, 가축복지 수준이 우수한 농가가 해당 수준을 지속적으로 유지·향상할 수 있도록 단계적인 관리와 지원이 가능하도록 했다. 김 의원은 “축산업의 지속가능성을 확보하기 위해서는 생산성뿐만 아니라 가축복지에 대한 정책적 접근이 반드시 병행돼야 한다”고 밝혔다. 그는 “이번 조례 개정은 가축행복농장 제도의 내실을 다지고, 가축복지 수준이 우수한 농가가 그 수준을 지속적으로 유지·향상할 수 있도록 체계적인 관리와 우선 지원이 이뤄지는 제도적 기반을 마련하는 데 의미가 있다”고 강조했다. 이어 김 의원은 “집행부가 가이드라인과 인증 기준을 현장의 여건에 맞게 충실히 마련·운영해 주길 바란다”며 “이번 개정이 도민이 신뢰할 수 있는 축산 환경을 조성하고, 경기도 축산업이 지속가능한 산업으로 발전하는 계기가 되길 기대한다”고 덧붙였다.
  • 알카메디, ‘알칼리이온수기’ 연말 특가 프로모션 진행

    알카메디, ‘알칼리이온수기’ 연말 특가 프로모션 진행

    – 굿디자인 수상, 세계적 기술력·합리적 가격으로 약알칼리 이온수 보급 나선다 알칼리이온수기 전문 브랜드 알카메디(대표 은지훈)가 연말과 새해를 맞아 대표 모델 ‘AML 3011S’를 중심으로 한 연말 특가 프로모션을 진행한다고 밝혔다. 이번 프로모션은 “일상에서 가장 중요하지만 가장 쉽게 간과되는 것, 바로 물부터 바꾸자”는 메시지를 바탕으로, 식품의약품안전처가 인정한 약알칼리성 알칼리이온수기를 보다 합리적인 가격에 보급하기 위해 기획됐다. 알카메디는 굿디자인(Good Design) 수상을 통해 제품 디자인 경쟁력을 공식적으로 인정받았다. 이 제품은 주방 인테리어와 자연스럽게 어우러지는 슬림하고 세련된 외관, 직관적인 조작부와 사용자 동선을 고려한 설계로 실사용자 만족도는 물론 디자인 측면에서도 높은 평가를 받아왔다. 대표 모델인 ‘AML 3011S’ 역시 이러한 디자인 철학과 사용 편의성을 그대로 계승한 제품이다. 특히 알카메디는 국내 최초이자 유일하게 소화기내과 전문의 김기환 박사가 설립한 기업으로, 한국인의 식습관과 위장 건강을 고려한 제품 설계가 특징이다. 이 제품은 정수, 산성수, 알칼리수를 모두 제공하며, 개인의 체질과 상태에 따라 물의 특성과 농도를 조절해 사용할 수 있도록 설계됐다. 알카메디 제품은 식약처 인증을 받은 약알칼리성 알칼리이온수기로, 효과 검증이 미흡한 알칼리정수기와는 인증 기준과 기능 면에서 명확히 차별화된 프리미엄 모델이라는 설명이다. 이미 알카메디는 국내 주요 대기업에 공급되며, 건강 관리 및 고품질의 물이 요구되는 공간에서 기술력과 안정성을 인정받아 왔다. 또한 회사는 세계적 수준의 원천 기술력을 바탕으로 다수 브랜드에 OEM, ODM 방식의 제품을 공급해 온 이력을 보유하고 있다. 이번 연말 프로모션은 ‘알카메디’라는 브랜드로 직접 소비자와 만나는 전략적 행보라는 점에서도 의미가 크다. 알카메디 관계자는 “연말과 신년을 앞두고 건강을 다짐하는 분들이 많지만, 이를 꾸준히 실천하기는 쉽지 않다”며 “이번 프로모션을 통해 동급 성능의 알칼리이온수기 대비 100만 원 이상 합리적인 가격으로 제품을 만나볼 수 있을 것”이라고 전했다. 한편, 프로모션에 대한 구체적인 내용과 신청 방법은 알카메디 공식 홈페이지 및 고객센터를 통해 확인할 수 있다.
  • 레드팀·고스트팀 있다더니… 쿠팡, 5개월간 유출 몰랐다

    레드팀·고스트팀 있다더니… 쿠팡, 5개월간 유출 몰랐다

    6월 24일 발생… 11월 18일에 인지“정상적 로그인 없이 고객정보 유출”“서버 보안인증 취약점 악용해 공격”정부, 국가 배후 범죄 가능성도 논의일부 집단소송 카페·단톡방 개설도 이번 쿠팡의 정보 유출을 두고 특히 사고를 인지하기까지 5개월이나 걸렸다는 데 대한 비판이 거세다. 회사의 깜깜이 대응에 실망한 소비자들은 집단소송 등 단체 행동에 나설 움직임도 보이고 있다. 30일 쿠팡에 따르면 고객 계정과 관련된 개인정보 무단 접근은 지난 6월 24일부터 시작됐지만 쿠팡은 이를 지난 18일에야 인지하게 됐다. 쿠팡은 그동안 공격자 입장에서 취약점을 찾는 ‘레드팀’과 선제적 위협 탐지·대응을 맡는 ‘고스트팀’을 운영하면서 수준 높은 보안 조직을 갖췄다고 홍보했지만, 정작 개인정보 노출 기간이나 사고 발생 원인에 대해서는 ‘조사 중’이라며 함구하고 있다. 쿠팡 측은 “현재까지 2차 피해는 보고된 바 없다”고 했지만 소비자의 불안과 불신은 확산하고 있다. 민관합동조사단을 꾸리고 쿠팡 본사에서 현장 조사를 진행 중인 정부는 쿠팡 서버 인증 체계에 취약점이 있었다고 짚었다. 이날 배경훈 부총리 겸 과학기술정보통신부 장관은 정부서울청사에서 관계 부처 긴급회의를 열고 “공격자가 쿠팡 서버의 인증 취약점을 악용해 정상적 로그인 없이 3000만개 이상 고객 계정의 고객명, 이메일, 발송지 전화번호 및 주소를 유출한 것으로 확인했다”고 설명했다. 정부는 회의에서 국가 배후 범죄 가능성에 대해서도 논의했으며 쿠팡 서버에서 악성 코드는 발견되지 않았다고 밝혔다. 쿠팡의 개인정보보호법상 안전조치의무 위반이 확인되면 엄정 제재할 방침이다. 이번 사고가 쿠팡의 내부 직원 소행이라는 추측이 나오면서 내부 보안 대책에 허점이 있었다는 비판도 피할 수 없게 됐다. 특히 수천만명의 정보가 새 나가는 동안 자체적으로 부정·불법행위를 탐지해 내지 못할 정도로 쿠팡 서버의 모니터링 체계가 미흡했다는 지적이 나온다. 염흥열 순천향대 정보보호학과 명예교수는 “유출자가 직장 상사 등의 ID와 비밀번호를 확보해 타인의 접근 권한까지 가졌을 가능성이 있다”며 “서버 접속 과정에서 2차 인증이 필요한데도 1차 인증만으로 통과되는 등 인증 체계에 취약점이 있는 것으로 추정된다”고 말했다. 쿠팡의 책임과 보상을 촉구하기 위한 소비자 움직임도 확산하고 있다. 지난 29일 네이버에 개설된 ‘쿠팡 정보유출 집단소송 카페’ 운영진은 “3370만명이 피해를 본 초유의 사태에 대해 법적 책임을 묻고 공동 대응 방안을 마련하겠다”며 출범 취지를 밝혔다. 카카오톡에서 ‘쿠팡 정보유출 피해자 모임’ 채팅방을 개설한 이모(49)씨도 “개인의 힘으로는 거대 기업인 쿠팡의 안일한 대응에 맞서기 어렵다고 판단했다”면서 “집단분쟁조정 신청이나 공동소송까지 고려하고 있다”고 설명했다. 손해배상 집단소송을 준비 중인 김경호 변호사(법무법인 호인)는 “핵심 쟁점은 쿠팡이 개인정보보호법 제29조에 따른 안전조치의무를 다했는지 여부”라면서 “해킹 기술이 고도화됐다 하더라도 쿠팡이 당시 기술 수준에서 요구되는 접근 통제, 접속 기록 보관, 암호화 조치 등을 소홀히 했다면 과실이 인정된다”고 주장했다.
  • ‘5개월간 유출 몰랐다’…쿠팡 ‘깜깜이 보안’에 불안 확산

    ‘5개월간 유출 몰랐다’…쿠팡 ‘깜깜이 보안’에 불안 확산

    이번 쿠팡의 정보 유출은 특히 사고를 인지하기까지 5개월이나 걸렸다는 데 대한 비판이 거세다. 회사의 깜깜이 대응에 실망한 소비자들은 집단소송 등 단체 행동에 나설 움직임도 보이고 있다. 30일 쿠팡에 따르면 고객 계정과 관련된 개인정보 무단 접근은 지난 6월 24일부터 시작됐지만, 쿠팡은 이를 지난 18일에야 인지하게 됐다. 쿠팡은 그동안 공격자 입장에서 취약점을 찾는 ‘레드팀’과 선제적 위협 탐지·대응을 맡은 ‘고스트팀’을 운영하면서 수준 높은 보안 조직을 갖췄다고 홍보했지만 정작 개인정보 노출 기간이나 사고 발생 원인에 대해서는 ‘조사 중’이라며 함구하고 있다. 쿠팡 측은 “현재까지 2차 피해는 보고된 바 없다”고 했지만 소비자의 불안과 불신은 확산하고 있다. 민관합동조사단을 꾸리고 쿠팡 본사에서 현장 조사를 진행 중인 정부는 쿠팡 서버 인증 체계에 취약점이 있었다고 짚었다. 이날 배경훈 부총리 겸 과학기술정보통신부 장관은 정부서울청사에서 관계 부처 긴급회의를 열고 “공격자가 쿠팡 서버의 인증 취약점을 악용해 정상적 로그인 없이 3000만개 이상 고객 계정의 고객명, 이메일, 발송지 전화번호 및 주소를 유출한 것으로 확인했다”고 설명했다. 정부는 회의에서 국가 배후 범죄 가능성에 대해서도 논의했으며, 쿠팡 서버에서 악성코드는 발견되지 않았다고 밝혔다. 쿠팡의 개인정보보호법상 안전조치의무 위반이 확인되면 엄정 제재할 방침이다. 이번 사고가 쿠팡의 내부 직원 소행이라는 추측이 나오면서 내부 보안 대책에 허점이 있었다는 비판도 피할 수 없게 됐다. 특히 수천만명의 정보가 새 나가는 동안 자체적으로 부정·불법 행위를 탐지해 내지 못할 정도로 쿠팡 서버의 모니터링 체계가 미흡했다는 지적이 나온다. 염흥열 순천향대 정보보호학과 명예교수는 “유출자가 직장 상사 등의 ID와 비밀번호를 확보해 타인의 접근 권한까지 가졌을 가능성이 있다”며 “서버 접속 과정에서 2차 인증이 필요한데도 1차 인증만으로 통과되는 등 인증 체계의 취약점이 추정된다”고 말했다. 쿠팡의 책임과 보상을 촉구하기 위한 소비자 움직임도 확산하고 있다. 지난 29일 네이버에 개설된 ‘쿠팡 정보유출 집단소송 카페’ 운영진은 “3370만명이 피해를 본 초유의 사태에 대해 법적 책임을 묻고 공동 대응 방안을 마련하겠다”며 출범 취지를 밝혔다. 카카오톡에서 ‘쿠팡 정보유출 피해자 모임’ 채팅방을 개설한 이모(49)씨도 “개인의 힘으로는 거대 기업인 쿠팡의 안일한 대응에 맞서기 어렵다고 판단했다”면서 “집단 분쟁 조정 신청이나 공동소송까지 고려하고 있다”고 설명했다. 손해배상 집단소송을 준비 중인 김경호 변호사(법무법인 호인)는 “핵심 쟁점은 쿠팡이 개인정보보호법 제29조에 따른 ‘안전조치의무’를 다했는지 여부”라면서 “해킹 기술이 고도화됐다 하더라도 쿠팡이 당시 기술 수준에서 요구되는 접근 통제, 접속 기록 보관, 암호화 조치 등을 소홀히 했다면 과실이 인정된다”고 주장했다.
  • 경북도의회 기획경제위원회 2026년도 본예산안 심사, 주요 기금·연구사업 예산 실태 ‘집중 조명’

    경북도의회 기획경제위원회 2026년도 본예산안 심사, 주요 기금·연구사업 예산 실태 ‘집중 조명’

    경북도의회 기획경제위원회(위원장 이선희)는 지난 24일 제359회 제2차 정례회 상임위원회를 열어 대변인, 미래전략기획단, 경제혁신추진단, 환동해지역본부 에너지산업국(총무민원실, 환동해전략기획단 포함) 소관 2026년도 예산안 및 출연 동의안에 대해 심의했다. 2026년도 본예산 세출예산안은 대변인 68억원, 경제혁신추진단 25억 7000만원으로 각각 4억 6000만원(▲6.4%)과, 15억 7000만원(▲37.4%)이 감액 편성됐고, 미래전략기획단 59억 5000만원, 에너지산업국 817억 2000만원으로 각각 46억 1000만원(343%)과, 255억 8000만원(45.6%)이 증액 편성됐다. 이날 내년 본예산안에 대한 심의에서 김창혁(구미) 위원은 청소년 해양생태교육의 실효성을 높이기 위해 가족캠프보다 청소년 참여 규모 확대가 필요하다고 강조하는 한편, 정부 ‘5극3특 전략’에 맞춰 경북 미래산업(방산 등) 전략 수립을 위한 연구용역 추진을 제안했다. 김홍구(상주) 위원은 동부청사 운영비의 적정성을 점검하며 계약전력 대비 적용전력 비율을 질의했다. 한편, 군위군의 대구 편입에 따른 남북교류협력기금 기여금 반환에 대해선 명확한 근거가 없다고 지적했다. 박선하 위원은 태양광 탄소배출권 모델사업 추진 시 사전 조사 미흡을 지적하고, 시·군비 부담 비율은 재정 여건을 고려해야 한다고 강조했다. 한편, 시청자미디어센터 건립에서는 BF인증 등 접근성 확보에 만전을 기할 것을 당부했다. 이칠구(포항) 위원은 환동해지역본부 예산안이 청사 시설투자에 치중돼 있다고 지적하며, 동해안 권역의 컨트롤타워 역할을 수행할 수 있도록 조직 기능 강화를 거듭 촉구했다. 최태림(의성) 위원은 ‘환동해발전 전문가 워킹그룹 운영’과 ‘경상북도 해양신산업 포커스그룹 운영’의 사업설명서 내용이 유사하다며, 각 사업 간 고유한 연구 범위와 정책 영역을 명확히 구분해 추진할 것을 주문했다. 황명강 위원은 원자력 선도기업 육성사업 예산이 감액된 점(▲4억 7300만원)을 지적하며, 경북이 관련 분야를 선점할 수 있도록 실효성 있는 대책 마련을 촉구했다. 아울러 케이과학자 마을 완공 이후 지역 주민과 은퇴 과학자 간 교류가 이뤄질 수 있는 방문 프로그램 마련도 제안했다. 손희권(포항) 부위원장은 청소년 해양생태교육 사업 정산서에 드러난 수탁기관의 운영 실태를 거론하며, 이에 대한 집행부의 관리·감독 체계도 함께 면밀히 살펴볼 필요가 있다고 강조했다. 또한 국제그린에너지엑스포에 대해서는 1억원의 사업비를 들여 참여하고도 부스비를 별도 지출하고 있다며, 사업 목적 대비 예산 집행의 합리성을 충분히 검토할 것을 주문했다. 이선희(청도) 위원장은 에너지산업국 소관 기금운용계획안에 대해, 관련 사전 심의를 이행하지 않은 채 예산안이 편성·상정된 점을 비판했다. 또한 신규사업이 추가되었음에도 기금 적립금이 기존 30억원에서 13억원으로 감액돼 기금 고갈 우려가 있음을 제기하면서 개선안 마련을 촉구했다. 또, 국제그린에너지엑스포가 해마다 뚜엿한 성과 없이 이루어지고 있음을 지적하면서 “22회째 실시해온 만큼 실질적인 성과와 효과를 낼 수 있도록 역할에 대한 고민이 필요하다”고 말했다. 한편, 남북교류협력기금은 목표액 100억원 조성을 달성했으나 실제 집행 없이 단순 예치되고 있다며, 실효성 있는 활용 방안을 마련해야 한다고 강조했다.
  • 이병도 서울시의원, 서울시 ‘손목닥터9988’사업, 법령·조례 위반 및 관리 부실 드러나

    이병도 서울시의원, 서울시 ‘손목닥터9988’사업, 법령·조례 위반 및 관리 부실 드러나

    서울시의회 보건복지위원회 이병도 의원(더불어민주당, 은평2)은 지난 13일 시민건강국 행정사무감사에서 시행 5년 차, 연간 650억원 예산이 투입되는 ‘손목닥터9988’ 사업과 관련해 법령 및 조례 위반, 미흡한 관리·평가 체계 등 다수의 문제가 확인됐다고 지적했다. ‘사회보장기본법’은 지방자치단체가 사회보장 제도를 신설·변경할 때 보건복지부와의 협의를 의무화하고 있다. 이에 서울시는 2021년 이후 네 차례에 걸쳐 ‘손목닥터9988’ 사업에 대한 신설·변경 협의를 진행했으며, 1~3차 협의까지는 사업대상을 ‘서울시민’으로 한정하고, 연령기준만 조정했다. * 1차(신설) 만 20~64세 → 2차(변경) 만 19세 이상 → 3차(변경) 10세 이상 그러나 실제 사업 운영과정에서 복지부 협의 범위를 벗어난 서울 소재 직장인(자영업자 포함) 및 대학생 약 19만 명에게 100억원 이상 예산을 집행한 것으로 드러났다. 서울시는 2025년 7월 뒤늦게 4차 변경협의를 신청해 직장 종사자(자영업 포함) 및 대학(원)생까지 대상을 넓히는 방안을 요청했고, 협의는 행정사무감사 당일인 11월 13일에야 완료된 것으로 확인됐다. 이에 대해 이 의원은 “협의 대상 범위를 초과한 예산 집행은 명백한 법령 위반 소지가 있으며, 반드시 책임을 물어야 한다”고 강조했다. 현행 ‘손목닥터9988’ 근거 조례는 참여 지원 대상을 ‘서울시에 주소를 둔 시민 또는 서울시 소재 직장 종사자’로 명시하고 있다. 그럼에도 서울시는 자영업자, 대학생·대학원생 등을 포함해 조례상 범위를 넘어선 대상자들에게 예산을 집행해 조례 위반이라는 지적도 받았다. 또한 감사 과정에서 주소 정보 등 기본 인증조차 되지 않아 대상 여부를 확인할 수 없는 ‘미인증 가입자’가 44만 7000명에 이른다는 사실도 처음 확인됐다. 이 의원은 “서울시는 그동안 누적 가입자 250만 명을 주요 성과로 홍보해 왔으나, 대상 여부조차 확인되지 않은 미인증 가입자를 포함한 수치를 성과로 발표한 것은 매우 부적절하다”면서 “인증이 되지 않은 상태에서 포인트 적립까지 이루어진 것은 심각한 관리 부실”이라고 비판했다. 이 의원은 사업 효과성 평가도 부실하다고 지적했다. 2023년 연구는 23만 명의 참여자 중 약 1000명만을 표본으로 분석했으며, 신체활동 증가 효과가 80세까지 지속된다는 비현실적 전제를 포함해 비용 대비 편익(B/C)을 과대 산정했다는 문제를 제기했다. 또한, 2024년 경희대의 ‘서울형 헬스케어 효과성 평가·분석’ 중간보고에서도 건강지표 개선 및 의료비 절감 효과가 유의하지 않거나, 오히려 의료 이용이 증가하는 경우도 있는 것으로 나타났으며, 건강행태 변화에 따른 효과를 확인하기 위해서는 장기 관찰이 필요하다는 의견이 제시됐다. 이 의원은 “사업의 핵심인 건강 개선 효과가 뚜렷하지 않은 상황에서, 매년 막대한 예산을 투입하는 것은 타당성을 확보하기 어렵다”고 말했다. 마지막으로 이 의원은 “재정이 어려운 시기임에도 대규모 예산이 투입되고 있는 만큼 ▲명확한 참여자 인증 절차 마련 ▲법령·조례에 따른 참여 대상 기준 준수 ▲장기 추적 기반의 평가체계 구축을 통해 시민이 신뢰할 수 있는 성과를 제시해야 한다”고 강조했다.
  • 김영기 경기도의원, 하이러닝 시스템 안정성·신뢰성 강화 촉구

    김영기 경기도의원, 하이러닝 시스템 안정성·신뢰성 강화 촉구

    경기도의회 김영기 의원(국민의힘, 의왕1)은 18일(화) 열린 감사관·디지털인재국·도서관 대상 행정사무감사에서 경기도교육청의 ‘하이러닝’ 시스템 운영 현황을 점검하며 안정성과 신뢰성 강화를 주문했다. 김 의원은 “교사의 83%, 학생의 90%가 하이러닝 수업에 만족했고 AI 서논술형 평가도 공정성과 정확성에서 긍정적 평가를 받았다”고 언급하며 “서울대 연구에서도 AI 채점의 타당성이 확인됐지만, 시스템 확대 과정에서 기술적 불안정과 관리 미흡이 드러나는 만큼 이에 대한 점검이 필요하다”고 지적했다. 또한 김영기 의원은 일부 학교에서 화면 끊김 사례가 발생한 점을 지적하며 “동시 접속자가 증가할 경우 서버 인프라가 충분히 감당할 수 있는지 사전에 점검해야 한다”고 말했다. 나아가 “하이러닝은 3년째 운영 중인 만큼 교사와 학생 요구를 지속적으로 분석해 접속 편의성, 수업 설계 기능, 인증 절차 개선 등을 충실히 반영해야 한다”고 덧붙이며 시스템 확대 과정에서의 기술적 보완을 촉구했다. 아울러 김 의원은 AI 서·논술형 평가 운영과 관련해 “AI 1차 채점 이후 교사와 평가전문가가 검증을 수행하고 있으나 재검증과 이의제기 절차가 분명히 마련돼야 한다”며 평가 체계의 견고한 운영을 요구했다. 또한 학생 답안 데이터 저장과 분석 과정에서 개인정보 보호의 중요성을 강조하며 “하이러닝은 보안 인증을 받았지만 데이터 관리 전반을 지속적으로 점검해야 한다”고 지적했다. 마지막으로 김영기 의원은 “AI 기반 하이러닝 서비스는 시스템 안정성, 채점 신뢰성, 개인정보 보호라는 세 가지 요소가 반드시 확보돼야 한다”며 “문제점이 나타나기 전에 선제적으로 점검하고 대응책을 마련해야 한다”고 당부했다.
위로